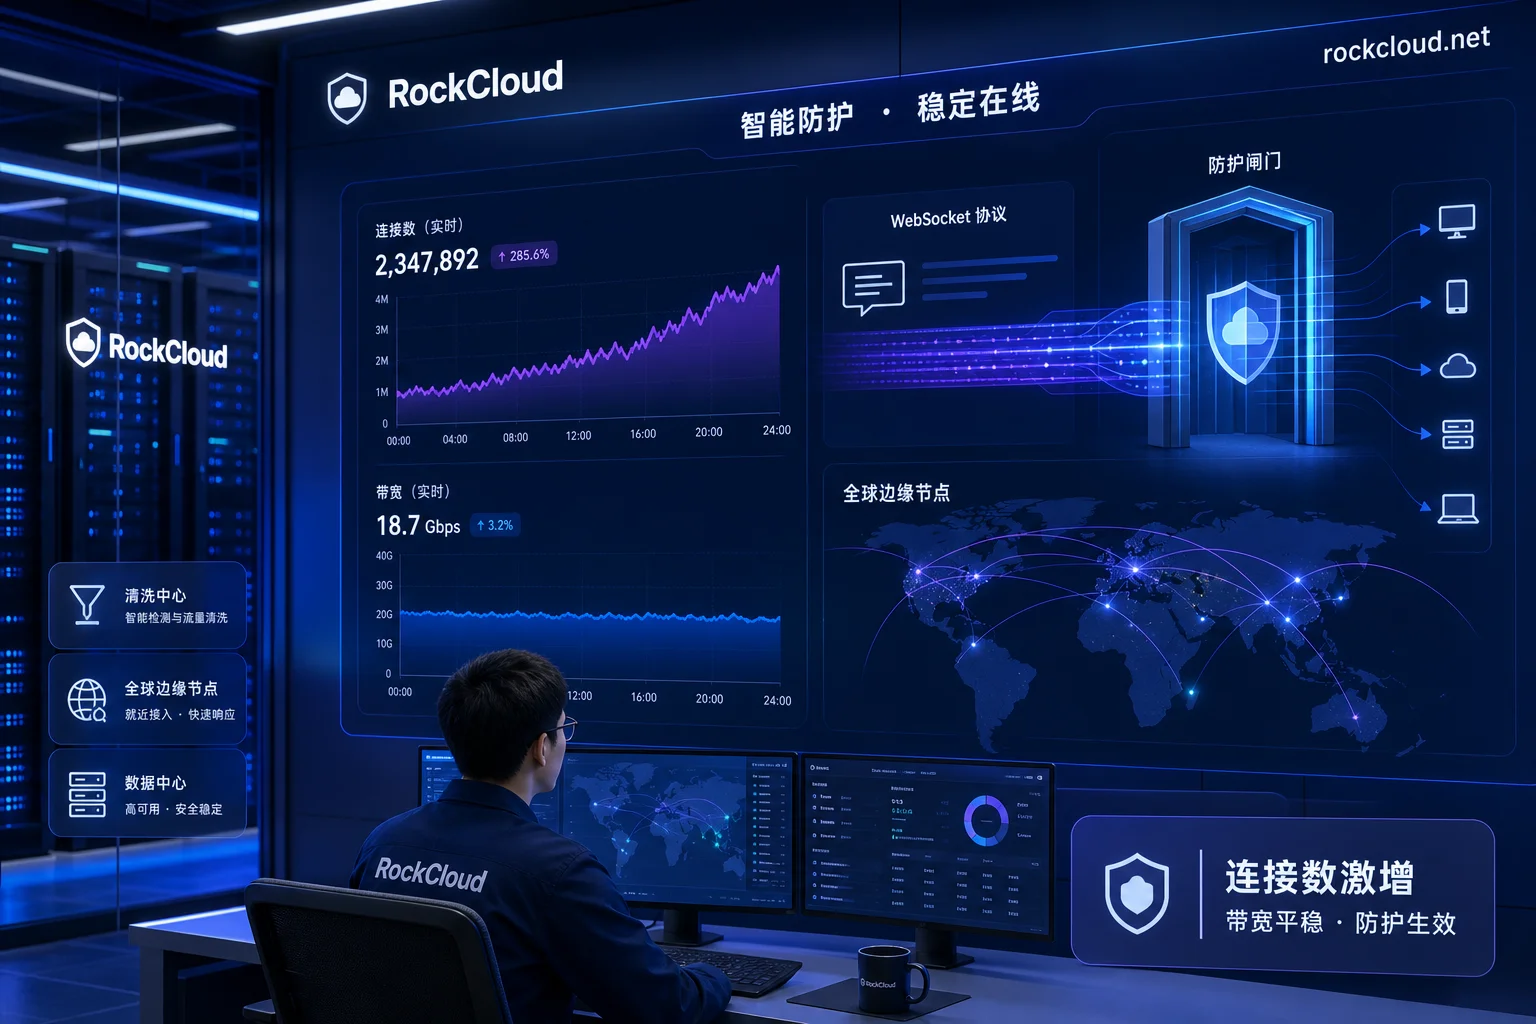
WebSocket长连接DDoS攻击防护方案:四道闸配置

WebSocket长连接DDoS防护的核心在于握手鉴权、单IP并发连接配额、消息频率限制与空闲心跳超时回收四道闸,因为传统WAF在HTTP 101 Upgrade后失去检测点。

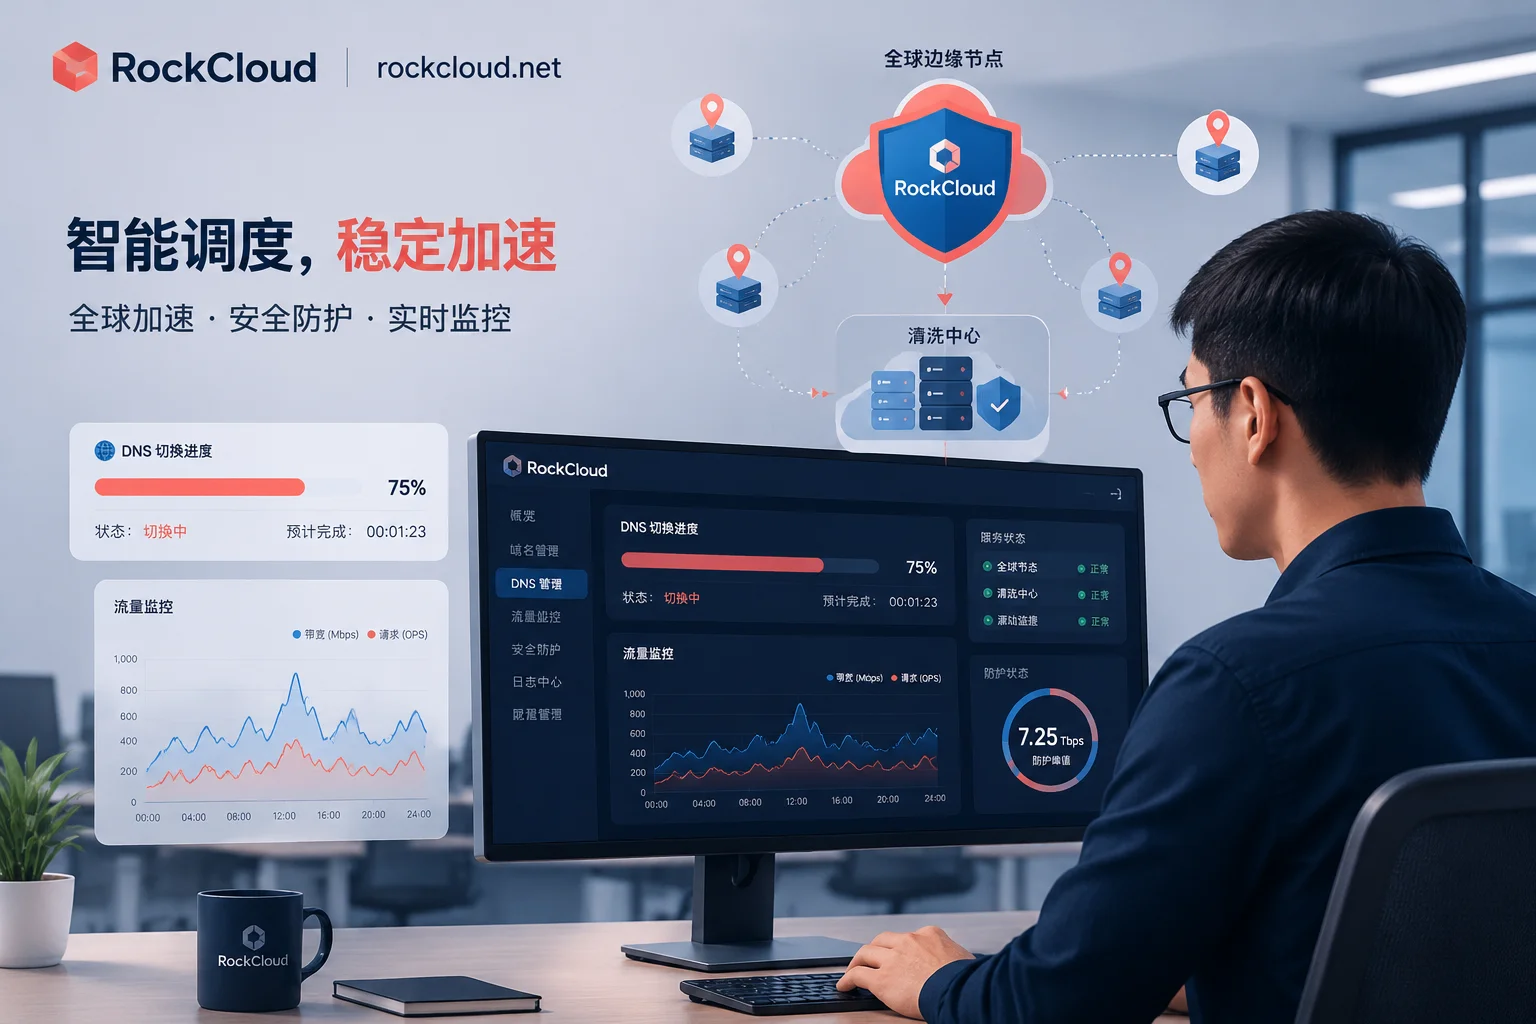
无感接入高防CDN配置流程:6步零中断切换

本文给出无感接入高防CDN的6步操作流程,涵盖DNS TTL调低、回源预放行、证书协议对齐、灰度切流、真实IP透传与源站白名单收口,并以Cloudflare 2026 H1报告为据说明平时预接入的必要性,附带回退步骤与验证清单,确保业务零中断。

如何防止源站真实IP暴露:5个泄漏点自查与回源收口

如何防止源站真实IP暴露,判断标准只有两条:泄漏路径是否切断、访问入口是否锁定。接入高防CDN只是第一步,若源站未做访问控制,攻击者可通过探测绕过边缘直打源站,防护等于空挂。AWS 官方架构实践指出,未对源站配置严格访问控制(仅放行CDN回源IP)时,攻击者可探测真实源站IP并发起绕过边缘的攻击。下面按泄漏点自查与收口动作的顺序,给出可照做的清单。泄漏...

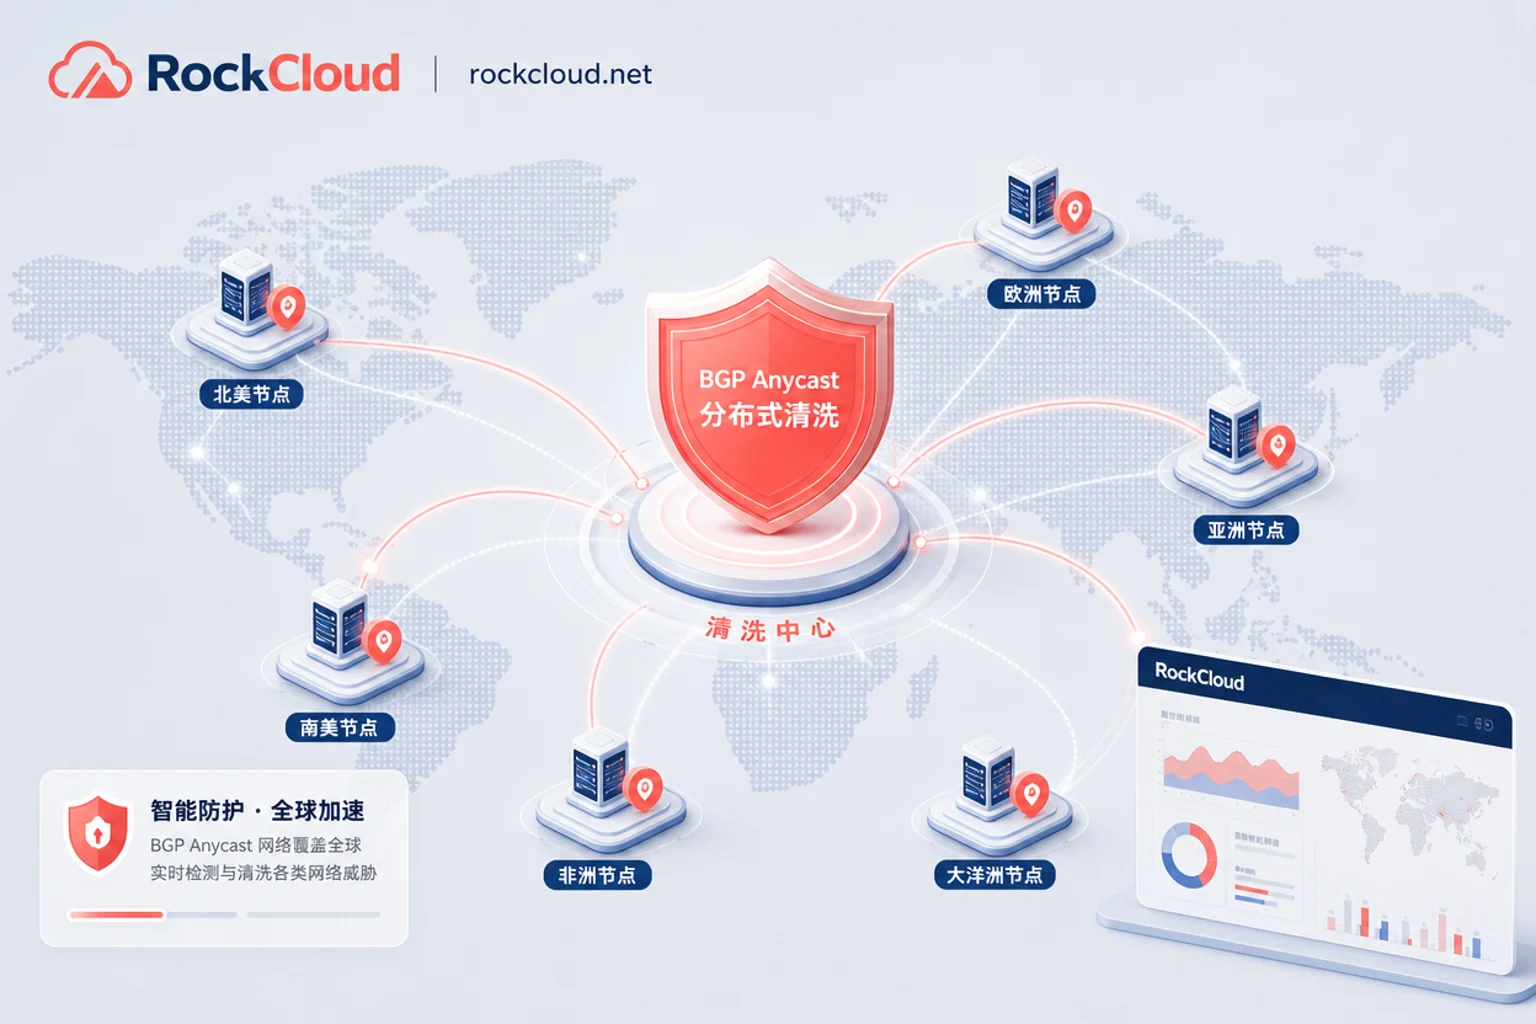
BGP Anycast技术在DDoS清洗中的应用怎么验证

BGP Anycast技术在DDoS清洗中的应用,本质是把入方向流量按路由就近分散到多地边缘节点承载,避免回源链路与单一清洗中心成为瓶颈,它并不等于清洗能力本身。但服务商宣称的Anycast能力是否属实,需要通过三个可自测链路来验证:入方向路由宣告、边缘本地丢弃、节点摘除与收敛时延。本文基于Cloudflare 2026年5月更新的参考架构与CISA官...
高防CDN怎么选?签约前自测这6条判据

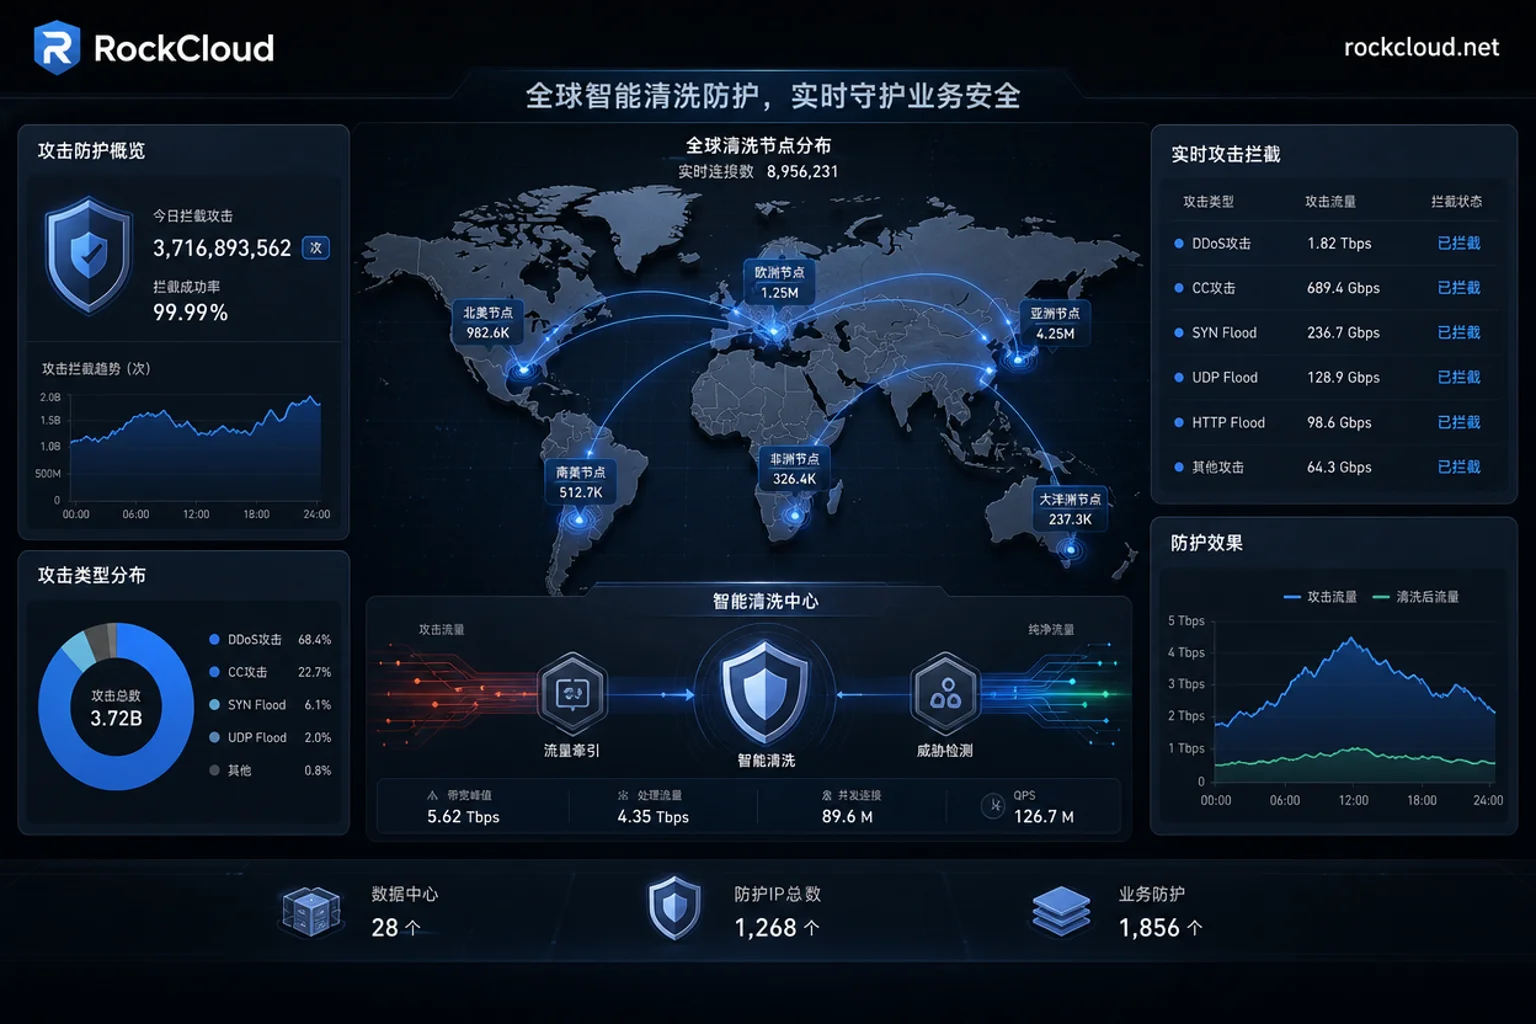
先回答:高防CDN怎么选,六条判据比标称峰值更该先看高防CDN怎么选?先看六条判据:清洗触发时延、节点分布与单节点承载、七层规则粒度、回源与源站保护、误杀率与放行通道、超峰处置权归属;标称防御峰值只是入门门槛。之所以把响应速度排在峰值之前,是因为Radware 2026年Q1威胁分析报告显示,网络层DDoS攻击同比激增168.2%,绝大多数超大流量攻击...