 RockCloud-基石云安全-官方博客
接入高防CDN不强制改NS
接入高防CDN并非必须修改域名的NS(Nameserver)记录。除少数以全站DNS托管为默认模式的平台外,绝大多数防护与CDN服务商均提供CNAME解析接入,允许在保留原有权威DNS服务商的前提下,仅将需要防护的特定域名流量牵引至高防节点。
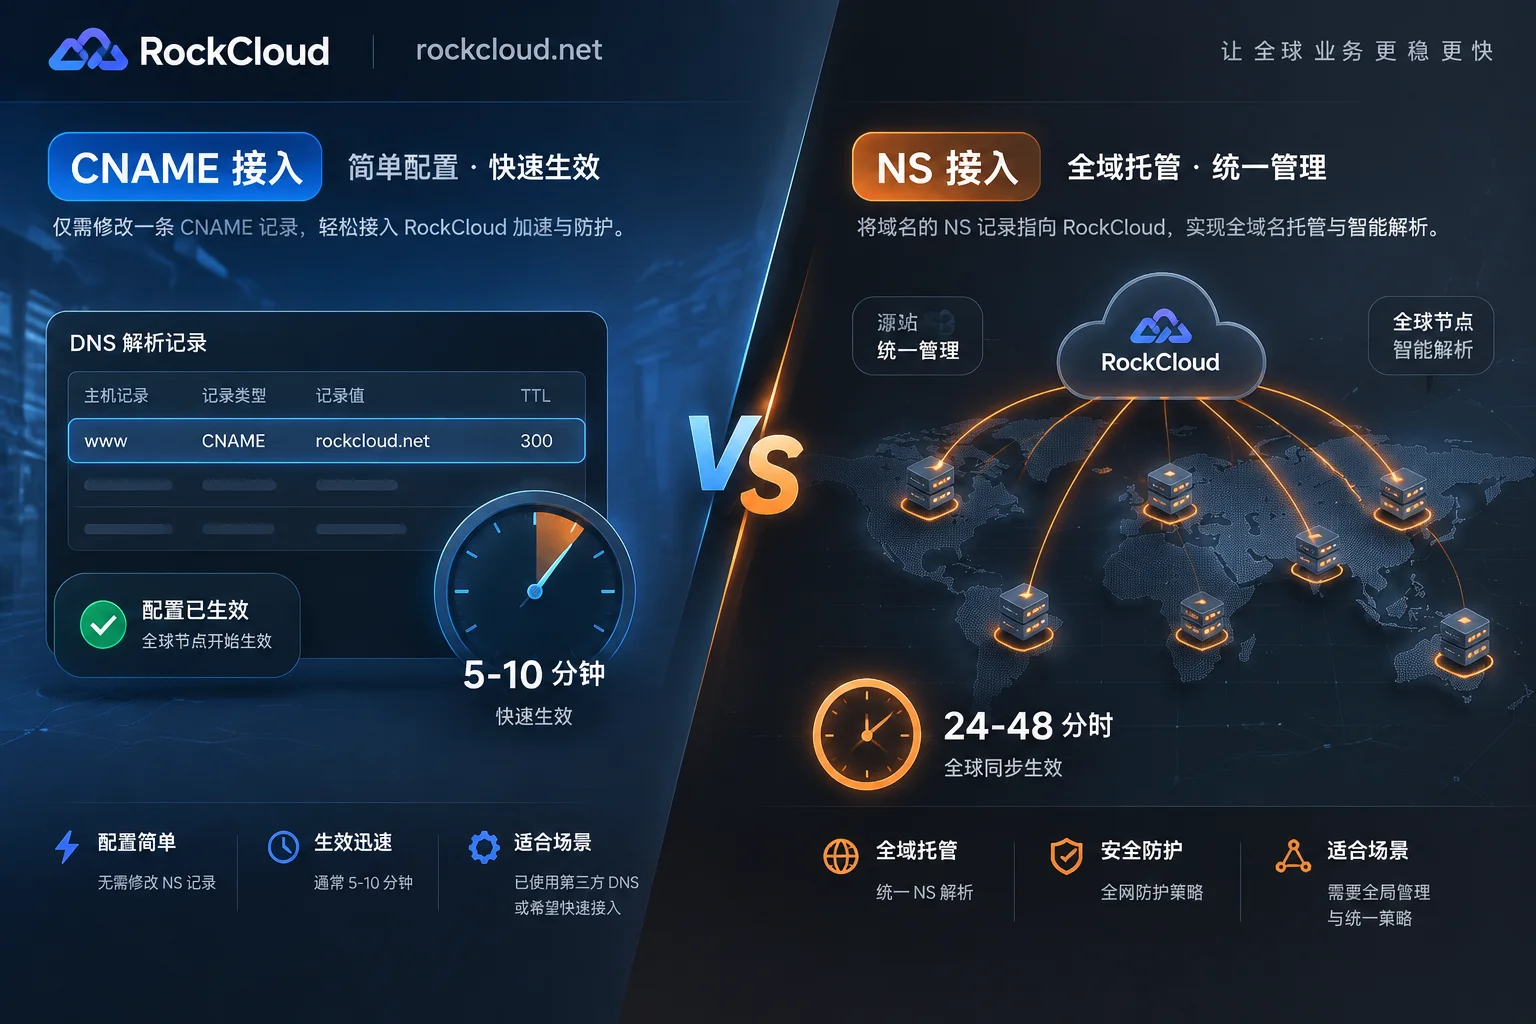
两种接入方式的核心差异在于权威DNS托管权是否转移、生效速度与防护边界范围。
CNAME接入的优势与限制
优势
- 不改动权威DNS托管权:仅需修改对应子域名的别名解析(如将
www.example.com的A记录改为CNAME指向高防节点域名),不影响域下的企业邮箱(MX)、TXT、SPF等其他记录。 - 生效速度快:取决于当前DNS记录的TTL(Time To Live)。若提前将TTL缩短至300秒(5分钟),CNAME切换通常在数分钟至10分钟内全球生效。
- 紧急回退成本低:遭遇故障或需要逃生时,直接将CNAME改回源站A记录或原CDN,最快数分钟恢复。
限制
- 根域名接入受RFC规范约束:RFC标准下,根域名(
@或 Zone Apex,如example.com)与部分记录类型(MX、SOA)存在冲突,不能直接配置CNAME。需原DNS服务商支持 CNAME Flattening、ALIAS 或 ANAME 记录实现根域名别名解析。 - 仅防护应用层与四层转发流量:CNAME接入模式下,高防CDN仅能防护通过该域名访问的HTTP/HTTPS流量及四层端口转发流量。若原DNS服务器自身遭受DNS Query Flood、NXDOMAIN洪水等针对解析层的攻击,该模式无法直接承载防护。
NS接入的优势与限制
优势
- 根域名可直接配置防护代理:将域名的权威解析权全部委托给安全服务商后,根域名(
example.com)可直接配置防护节点,无需依赖ALIAS类扩展记录支持。 - 同时享受高防DNS服务:能够抵御针对解析层的DDoS攻击(DNS Query Flood、NXDOMAIN洪水等),保护权威DNS服务器不被打瘫。
- 全域统一托管便于管理:适合子域名数量众多、需要统一管理全部DNS记录的场景。
限制
- 迁移成本高:接入前需将所有现有DNS解析记录(A、MX、TXT、SRV等)平移至高防服务商的DNS托管平台,迁移期间需仔细核对记录完整性。
- 全球生效时间长:NS记录变更受顶级域名注册局缓存影响,全球完全同步通常需数小时至24-48小时。若业务正处于被攻击状态,该延迟期间业务将持续瘫痪,无法满足应急止血需求。
- 回退操作复杂:若需切回原DNS服务商,需再次修改NS记录并等待全球生效,且原DNS解析记录需重新同步回原平台。
选择判据:先看处境,再看架构
应急防击场景:坚决用CNAME接入
若业务正在遭受攻击,首要目标是分钟级止血恢复访问。此时应:
- 将原DNS记录的TTL缩短至300秒或更短(部分DNS服务商最低支持60秒)。
- 将需要防护的域名CNAME指向高防CDN提供的接入域名(如
xxx.rockcloud.net)。 - 若源站此前公网IP已暴露,需同步更换源站IP或配置源站防火墙仅放行高防回源IP段,防止攻击者绕过CDN直打源站。
不要在应急期间修改NS记录。NS全球生效时间窗口会导致业务持续瘫痪数小时至两天。
常规接入或采购选型场景
若业务未遭攻击,在做日常防护加固或采购选型,可根据以下条件选择:
优先选择CNAME接入的情况
- 现有DNS解析架构复杂,包含大量MX、TXT、SRV等记录,迁移成本高。
- 需要保留对DNS托管的灵活控制权,避免全部委托给单一服务商。
- 仅需防护部分子域名(如
www、api、cdn等),其他域名或记录不需要经过高防节点。
考虑NS接入的情况
- 根域名(
example.com)需要直接配置防护代理,且原DNS服务商不支持ALIAS/ANAME记录。 - 权威DNS服务器自身频繁遭受DNS层攻击(Query Flood、反射放大等),需要高防DNS服务承载。
- 希望将全部子域名统一托管至高防服务商DNS平台,简化管理。
RockCloud的接入支持
RockCloud同时支持CNAME与NS接入方式。应急防击或复杂DNS架构业务可通过CNAME接入快速接入防护,具体配置方式与回源IP段白名单可在免费测试期间通过控制台获取。若需NS全托管接入或根域名防护,可在接入前联系技术支持确认迁移清单与平移方案。
核对要点总结
| 接入方式 | 生效速度 | 防护边界 | 适用场景 |
|---|---|---|---|
| CNAME接入 | 数分钟至10分钟(取决于TTL) | HTTP/HTTPS应用层与四层转发流量 | 应急防击、复杂DNS架构、部分域名防护 |
| NS接入 | 数小时至24-48小时 | 全域名流量 + 权威DNS层防护 | 根域名防护、全域统一托管、DNS层攻击防护 |
无论采用哪种接入方式,源站IP暴露后需同步更换源站IP或配置回源IP段白名单,防止攻击者绕过CDN直打源站。


评论(0)