RockCloud-基石云安全-官方博客
很多业务负责人和运维工程师都经历过这样的无奈时刻:明明服务器前面已经套了一层普通 CDN,Nginx 里也写了严格的单 IP 访问频率限制(limit_req),可一旦遭遇有组织的 CC 攻击(Challenge Collapsar,即七层 HTTP/HTTPS 应用层拒绝服务攻击),源站的 CPU、数据库连接池甚至 AI 推理队列依然会在几分钟内飙满,正常用户页面大面积报 502 或 504 超时。
进入 2026 年下半年,应用层 CC 攻击的战术已经发生了明显转向——不再单纯比拼瞬时带宽,而是专门瞄准业务的缓存盲区、算力瓶颈与计费账单打持久消耗战。要做好现代业务的 CC防御,不能再靠“出事后人工封 IP、临时开全站验证码”被动救火,而需要从流量进入边缘节点的第一跳开始重构纵深防线。
一、2026 年 CC 攻击的新常态:蜂群化、穿透缓存与多日消耗战
从近期全球多家安全机构披露的攻防数据与真实事故复盘中,可以看到当前七层 CC 攻击正在呈现三个显著特征:
- “蜂群战术”成为主流,攻击频次高度密集:根据 Cloudflare 发布的 2026 年第三季度 DDoS 威胁报告,攻击者正在从单次超大规模洪峰转向短促、高频的“蜂群式”打击,仅单季度其网络缓解的 HTTP DDoS 攻击就达 1440 万次,全网平均每小时发生超过 8,200 次攻击。
- 四层打脉冲,七层打持久消耗战:DDoS-Guard 在 2026 年上半年攻击趋势报告中指出,网络层(L3/L4)与传输层攻击中 95% 持续时间不足数分钟;但应用层(L7)走势恰恰相反,持续超过 24 小时的超长周期应用层攻击激增了 380%,七层事件总量环比大幅攀升。攻击者意识到,维持中等水位的精准 HTTP 请求持续数天,远比打几分钟大带宽更能拖垮目标企业。
- 定向穿透缓存与特征随机化:知名开发者文档平台 Read the Docs 在 2026 年 9 月披露了一起持续近十天的复杂应用层攻击复盘——峰值期间平台承受了每分钟超过 550 万次请求(约为日常基线的 100 倍)。这批流量来自全球数百个自治系统(ASN)的数百万个独立 IP,不仅系统性地随机化了 HTTP 请求头与 TLS 握手特征,还蓄意针对绕过缓存(Bypass Caching)的路径发起请求,并根据防守方的拦截策略快速自适应变形,导致传统的单 IP 速率限制只能起到局部缓解作用。
这也解释了为什么网站、电商支付、在线直播以及近年来爆发的 AI 服务业务,面对新型 CC 攻击时往往倍感棘手:只要有一小部分穿透缓存的动态请求漏进源站,后端高昂的数据库查询或模型算力就会被迅速榨干。
二、为什么“普通 CDN + Nginx 限频”挡不住新型 CC 攻击?
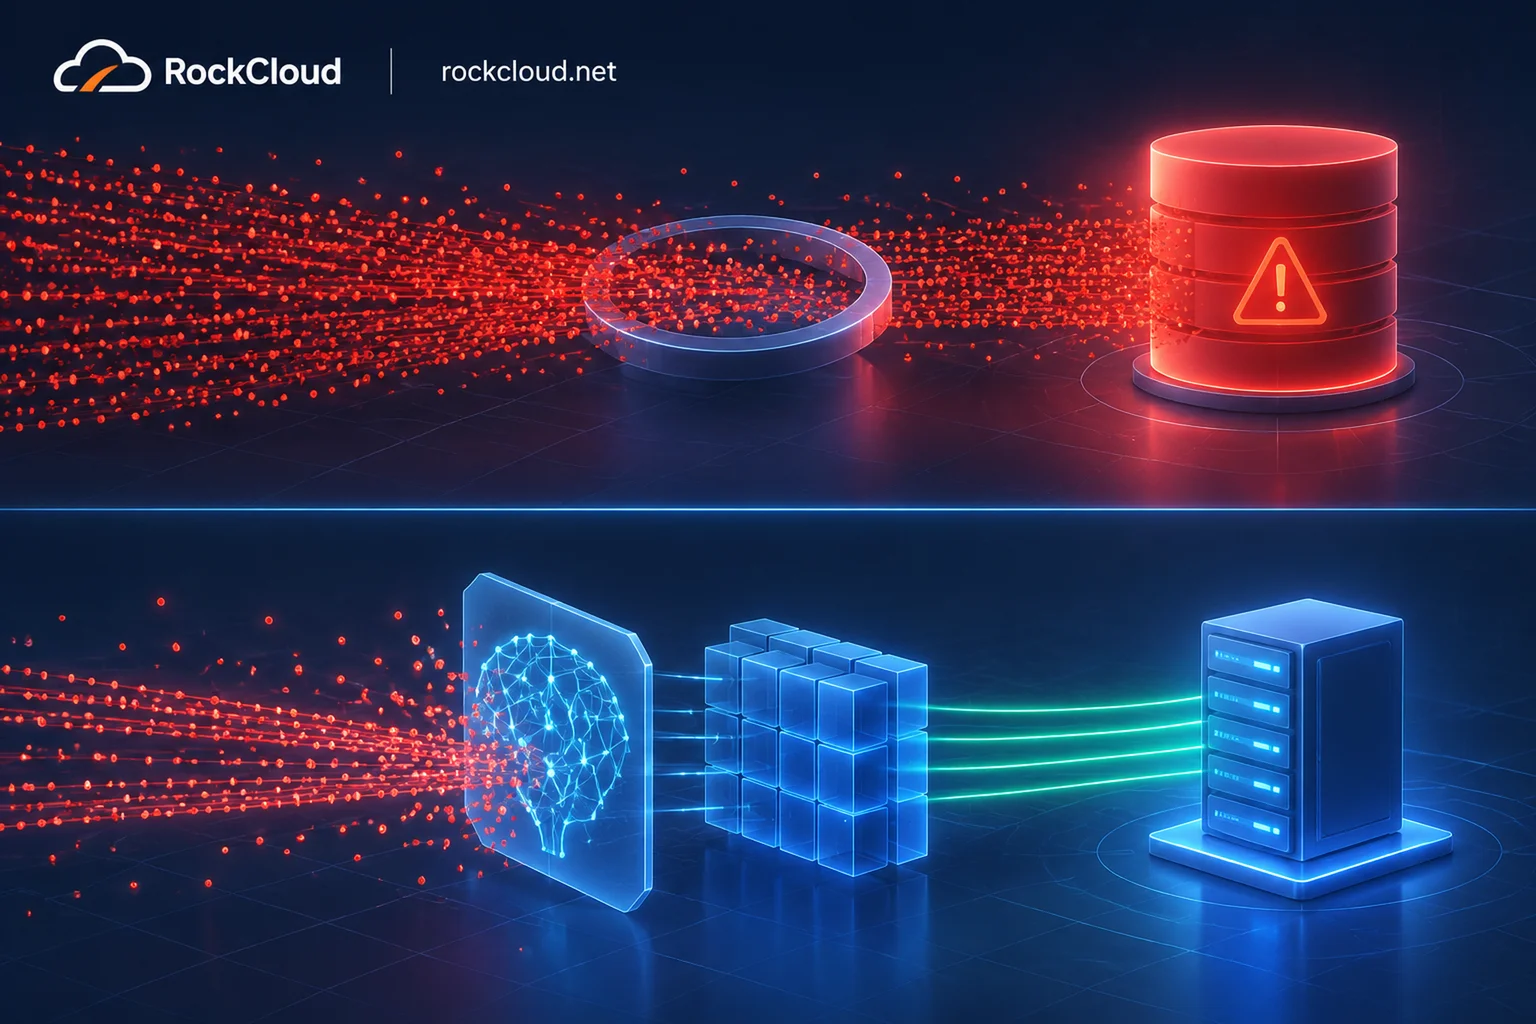
在协助客户排查线上故障时,我们发现传统架构在面对上述攻击时,通常会在以下三个环节接连失守:
1. 缓存被轻易穿透,普通 CDN 退化为“回源传声筒”
普通加速 CDN 的设计初衷是分发静态图片、脚本与固定网页。攻击者只要抓取站内的搜索框、筛选查询页、登录鉴权接口,或者在正常 URL 后面拼接随机生成的 Query 参数,就能强制触发 Cache Miss(缓存未命中)。此时普通 CDN 不仅无法卸载压力,反而会利用其与源站之间的优质长连接,把海量恶意请求高速转发给源站服务器。
2. 跨网分布式请求 + 动态特征变形,让静态限流形同虚设
当攻击流量分散在数以百万计的住宅代理与云主机 IP 上时,单个 IP 每分钟发出的请求可能只有寥寥几次,完全处于正常人类用户的访问阈值之内(关于低频慢速刷动态接口的细节,可延伸阅读《API与动态接口CC防御怎么做:应对低频慢速、住宅代理与高并发刷接口》)。如果运维强行压低单 IP 阈值,公司办公网、校园网或移动运营商 NAT 出口下的大量真实用户就会被集体误杀;而若按固定 User-Agent 或单一 Header 封禁,自动化攻击脚本在几分钟内就能完成特征轮换。
3. 长周期拉锯战同时击穿“运维精力”与“按量计费预算”
当一场 CC 攻击持续五天甚至十天,缺乏专职安全运营团队的企业会陷入凌晨频繁被告警惊醒、反复手写规则排障的疲态。更致命的是财务风险:许多云厂商将 CDN、DDoS 防护与 WAF 拆成独立计费模块,且 WAF 与 CDN 按“每万次 HTTP 请求数”或回源流量计费。每分钟数百万次请求打上一周,即便源站勉强没挂,月底的请求数账单也足以吞噬业务利润(参见《CDN被恶意盗刷和DDoS攻击打出天价账单怎么办》)。
三、构建纵深 CC 防御体系:从边缘准入到源站收口的四步架构
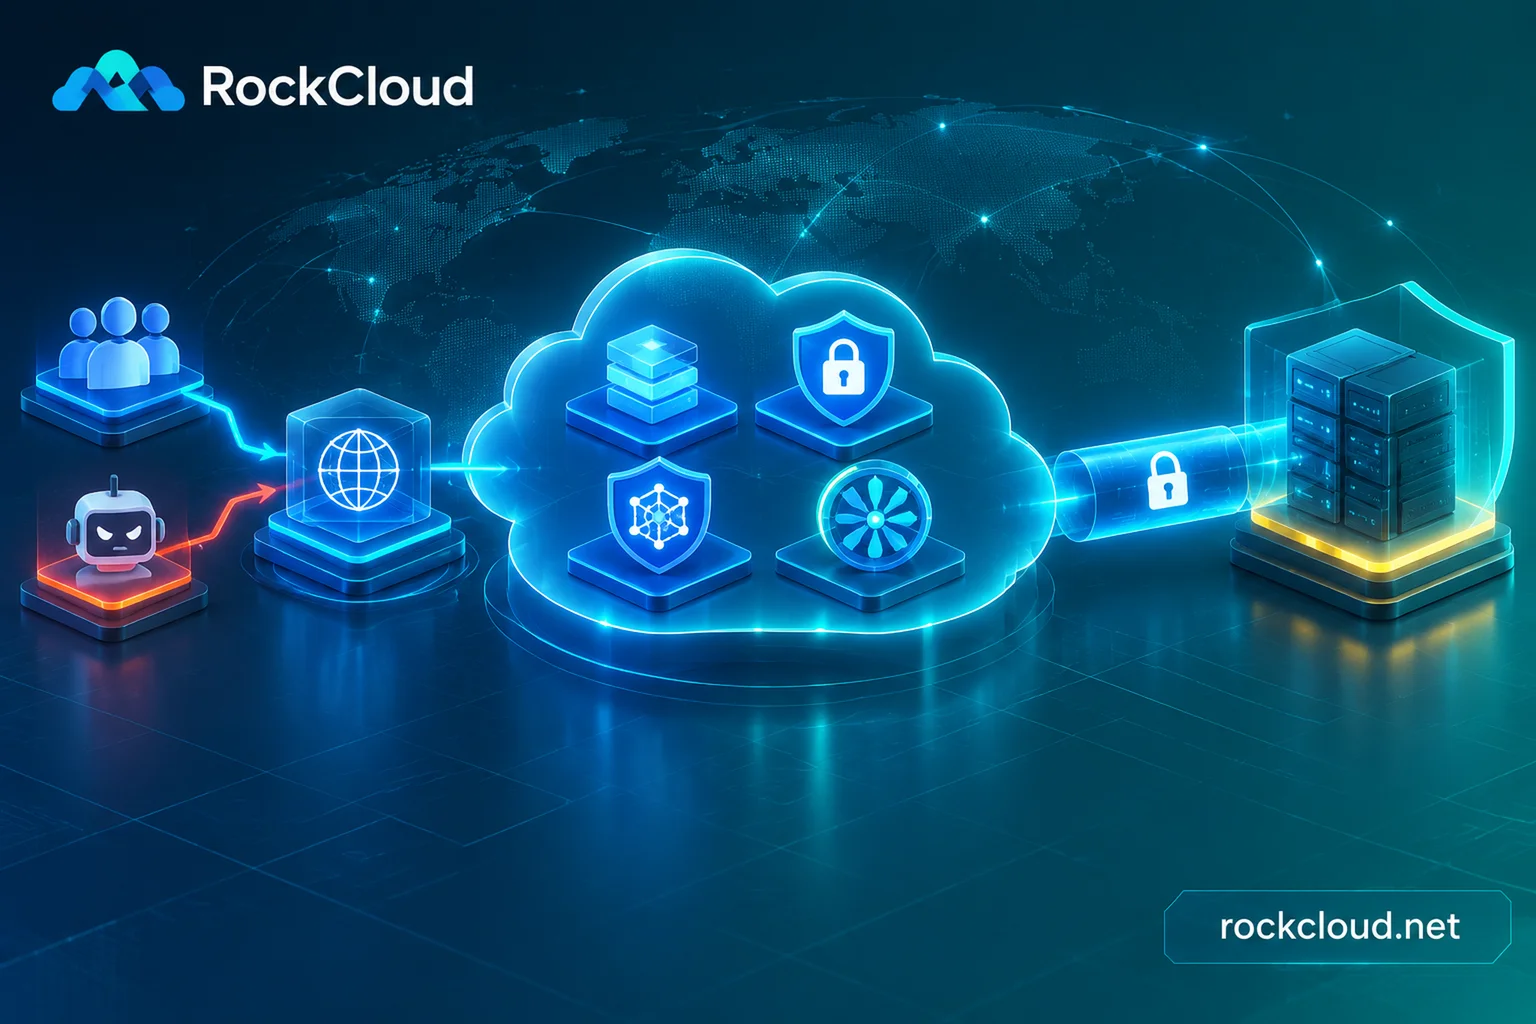
真正稳固的 CC 防御,核心逻辑是“把算力消耗留在分布式边缘、把规则对抗交给机器学习与专家协同、把防护成本锁定在固定预算内”。依托 RockCloud 挡在客户现有服务器或云主机前面的安全加速网络,可以通过四层架构闭环解决上述难题:
第一层:边缘自定义缓存与签名准入,切断无效回源
防住缓存穿透型 CC 的第一步,是减少边缘节点向源站的无效转发。
- 精细化缓存与回源保护:通过 RockCloud 全球 CDN 加速的自定义缓存规则,业务可以根据实际路径控制缓存策略,过滤无关随机参数带来的无效回源;同时配置回源重试和备份源规则,确保高负载波动下正常业务请求的连续性。底层支持 HTTP/3、TLS 1.3 0-RTT 与 Brotli 压缩,在开启高强度安全检测的同时保障真实用户的加载速度。
- 前置准入控制:结合通用安全功能中的安全令牌与签名 URL、防盗链以及 IP 与地区黑白名单,对音视频流、下载包、高消耗查询路径做前置核验。对于明确只服务特定国家或地区的业务,直接在边缘封锁无关地区的异常请求源;未携带合法签名的伪造请求在边缘即被丢弃,根本不会触达源站。
第二层:Anycast 同路清洗 + 机器学习 WAF,识别未知变形流量
很多攻击者喜欢打“四层 UDP/SYN 洪峰 + 七层自适应 CC”的组合拳,测试防守方不同安全组件之间的衔接延迟。
- DDoS 与 CC 同路清洗:接入 RockCloud 高防 CDN 与 DDoS/CC 防御后,Anycast 分布式清洗网络会在全球边缘就近吸纳流量,四层 DDoS 清洗与七层 CC 防御运行在同一条请求路径上,无需分开购买或跨产品串联。
- 规则库 + 机器学习双重识别:在控制面板一键开启智能 WEB 防火墙(WAF)后,系统首先通过 OWASP 核心规则集精准拦截扫描器、已知机器人、恶意脚本以及 SQL 注入、XSS 等伴生渗透行为;针对请求头随机化、规则库尚未收录的新型变异 CC 请求,再由 WAF 机器学习引擎实时分析异常请求模式并动态阻断。
- 安全技术团队协助调优:针对支付回调、APP 专有接口或 AI 流式输出等容易产生误拦的复杂场景,您无需自己熬夜试错正则表达式——RockCloud 的自定义规则和例外放行可由安全技术团队协助配置,在稳住拦截率的同时保护正常客户端转化率。
第三层:CNAME 平滑接入与源站白名单收口,封死绕过路径
再强大的边缘清洗,如果源站真实 IP 暴露在公网,攻击者依然可以直接绕过域名直打服务器 IP。
- 日常平滑接入(不改 NS):RockCloud 无需购买新服务器,您现有的服务器或云主机继续作为源站(若使用 AWS、GCP、Azure 或阿里云国际等海外云主机,也可搭配免企业实名、支持 USDT 结算的国际云代充统一管理)。接入时只需添加一条 CNAME 记录,无需修改域名 NS,DNS 继续留在原服务商,切换期间新旧链路并行,实现业务无感过渡。
- 攻击中应急接入与严格收口:如果业务正在被攻击才紧急接入防护,除了切入 CNAME 隐藏源站 IP 外,务必同步更换源站服务器公网 IP,并在源站安全组/防火墙中配置只放行 RockCloud 回源节点的访问请求,彻底关死直连后门(完整止血步骤可参考《DDoS攻击来袭:RockCloud应急处置手册》)。
- 补充说明:上述高防 CDN + WAF 架构适用于基于 HTTP/HTTPS 的网站、APP 接口、支付、直播与 AI 服务;如果您的业务是需要 TCP/UDP 全协议转发的客户端游戏,面对高频连接型攻击时则应选择具备私有协议封装与节点无感切换能力的游戏盾方案。
第四层:固定峰值计费与实时推送,让十天持久战也算得清账
对抗长周期 CC 消耗战,最后拼的是成本确定性与运维可观测性。
- 不限流量、不限请求次数:RockCloud 的套餐计费模式默认按月、按固定峰值计费,不限流量和 HTTP 请求次数。全球加速、DDoS/CC 防御、智能 WAF 与免费全自动 SSL 全部包含在同一个套餐、同一条链路里,防御无需另外加购(CN2 大陆加速专线与防劫持按需另计)。哪怕遭遇持续数周的高并发 CC 刷请求,也不会产生天价超额请求账单。
- 轻量化值守与实时洞察:控制面板提供详尽的流量与带宽报告、网络日志、多域名批量操作与 API 接口,并支持 Telegram 数据实时推送。运维和业务负责人无需 24 小时死守监控大屏,手机端即可随时掌握清洗状态与源站健康水位。
四、上线前后的 CC 防御自查清单
无论您是在做大促与新业务上线前的防线加固,还是打算对现有防护方案做二次替换(可参阅选型对比页面了解与传统高防服务器及主流云厂商的架构差异),建议逐项核对以下五点:
| 核对维度 | 风险隐患表现 | 推荐落地动作 |
|---|---|---|
| 源站暴露面 | 历史 DNS 解析记录泄露过真实源站 IP,且源站对全网开放 80/443 端口 | 接入高防 CDN 隐藏源站 IP;若已泄露或正遭攻击,更换源站 IP 并仅放行回源节点 |
| 缓存穿透风险 | 搜索页、未静态化列表或带随机参数的 URL 每次都直接打进数据库 | 配置边缘自定义缓存规则,对受保护资源启用签名 URL 与防盗链校验 |
| 自适应变形对抗 | 仅靠 Nginx 单 IP 限频或静态 UA 黑名单,一遇分布式代理池即失效 | 开启智能 WAF(OWASP 规则集 + 机器学习识别),由安全团队协助微调自定义规则 |
| 防护链路复杂度 | 加速、DDoS 清洗、WAF 分属不同服务商,转发层级多且排障困难 | 采用加速与 DDoS/CC/WAF 同路一体化的高防 CDN,CNAME 接入且不改原域名 NS |
| 极端账单控制 | 按流量或按每万次 HTTPS 请求后付费,面临恶意刷量破产风险 | 选用按固定峰值包月、不限流量与请求次数的套餐,锁定安全预算上限 |
结语
当 AI 自动化脚本与跨地域代理网络让七层 CC 攻击变成全天候的“背景噪音”时,单靠源站硬扛或零散拼凑限流插件已经得不偿失。把缓存卸载、机器学习识别与分布式清洗统一前移到边缘网络,才能让后端研发与运维团队把精力真正放回业务增长上。
如果您希望针对网站、WEB API、在线支付、直播或 AI 服务等具体场景评估防护方案,可以前往 RockCloud 行业解决方案查看架构详情,或联系在线客服沟通业务规格并申请免费测试;若您的线上业务此刻正在遭受 CC 或混合 DDoS 攻击、需要马上止血接入,请直接通过联系页面(安全响应)或官方 Telegram(@rockclouds)呼叫应急安全团队协助快速上线。