 RockCloud-基石云安全-官方博客
在数字化运营的当下,没有谁能保证业务永远不会成为DDoS攻击的目标。当攻击流量瞬间挤爆带宽,或者CC攻击让API接口返回502/504时,运维团队面临的不仅是技术挑战,更是商业信誉的危机。
很多负责人问:“已经被打死了,现在接防御来得及吗?” 答案是肯定的,但前提是必须有一套成熟的应急响应机制。
1. 为什么“应急响应”需要快?
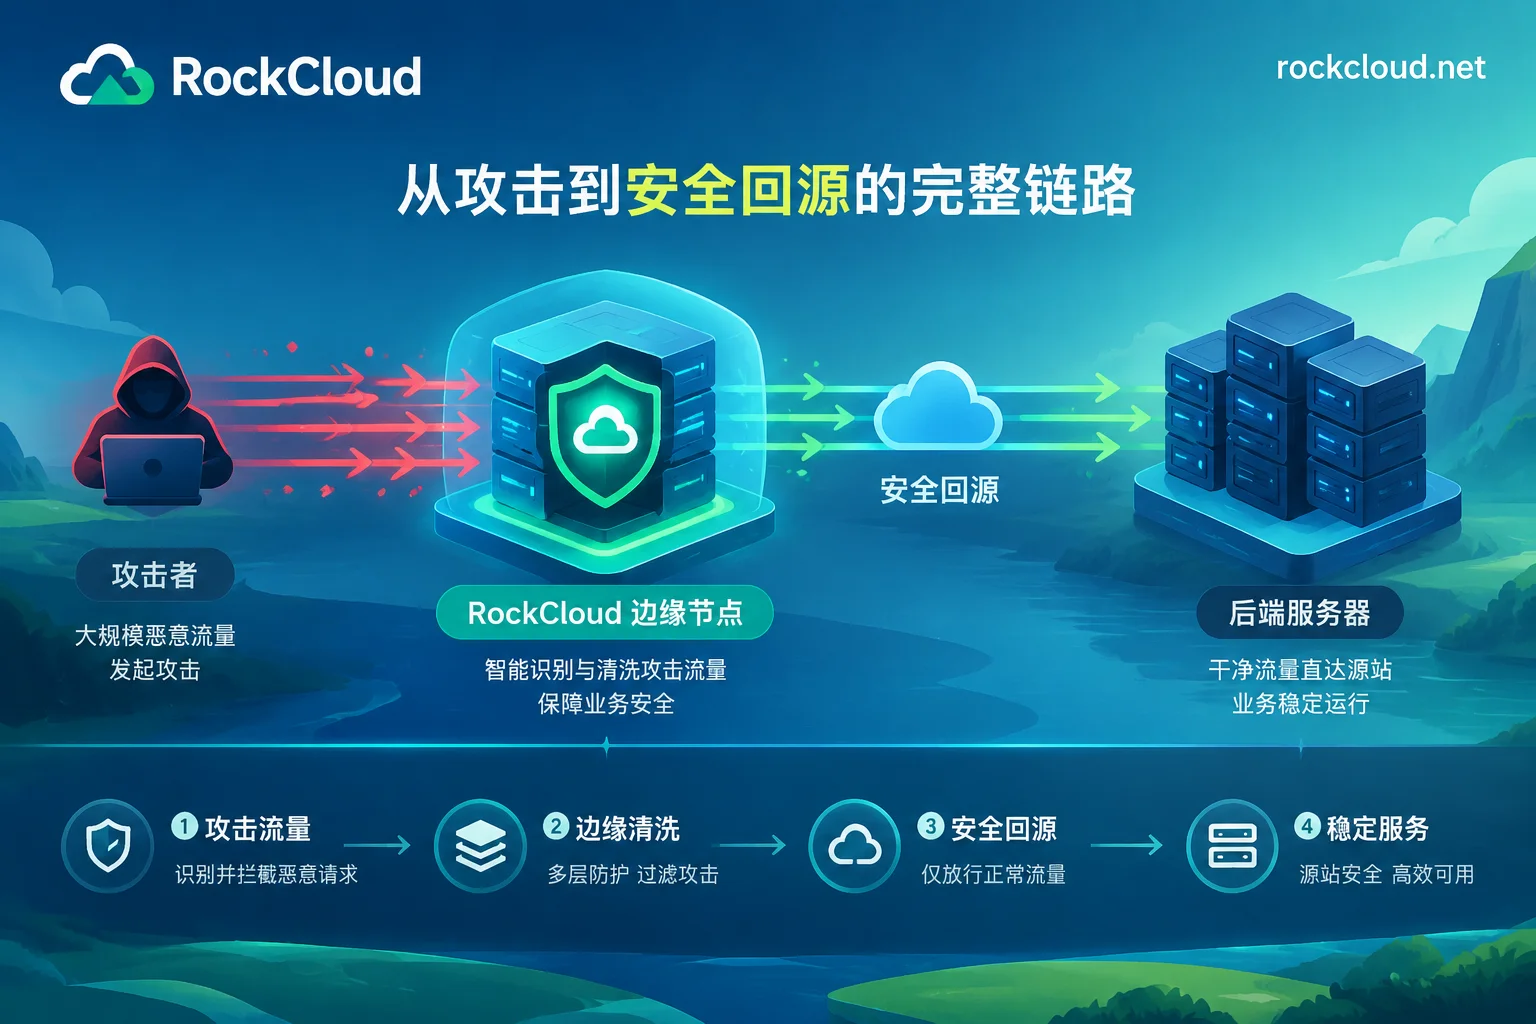
传统的防护接入往往涉及复杂的网络调整,比如改NS、同步配置等,耗时过长。在攻击持续进行时,时间就是金钱。RockCloud应急响应的核心逻辑是:“隐藏源站+清洗流量”。我们通过Anycast分布式清洗技术,在流量到达你的服务器前就进行过滤,哪怕是正在被攻击的业务,也能通过同步更换源站IP的方式,迅速将业务流量通过高防链路清洗后回源。
2. RockCloud 应急接入四步走
如果你当前正处于危机中,请按照以下逻辑操作:
- 第一步:立即联系应急通道
不要独自承担压力。可以通过联系页面或Telegram (@rockclouds)直接寻找安全技术团队,说明当前业务类型(网站、游戏、API等)。 第二步:配置高防与防护架构
- 第三步:源站收口与IP更换
为了防止攻击者绕过CDN直接攻击源站,同步更换源站IP是必须的。通过配置防火墙只放行RockCloud的回源节点,确保攻击流量无法触达服务器。 - 第四步:一键开启WAF防御
除了硬抗DDoS,针对模拟真实用户行为的CC攻击,可以在控制面板一键开启智能WAF,利用机器学习识别异常请求,无需复杂的规则配置。
3. 为什么选择 RockCloud 进行防御?
市面上防护产品众多,为什么企业选择我们作为应急首选?
- 防御加速一体化: 你不需要分别购买加速服务和防御服务。我们的高防 CDN在同一条请求路径上完成清洗与分发,不仅防得住,还能通过全球 CDN 加速让业务跑得更快。
- 计费透明,拒绝陷阱: 我们采用固定峰值计费,不限流量和请求次数,不再担心被恶意盗刷导致“天价账单”。具体可查看我们的定价方案。
- 全协议覆盖: 无论是棋牌游戏、IM通讯、直播还是AI服务,我们都有成熟的行业方案(点此查看)。
4. 别让应急变成常态
虽然应急响应能帮你度过难关,但对于核心业务,建立常驻防护架构才是治本之道。你可以先向客服申请免费测试,确定规格后再上线。
运维心法: 最好的防护,是在攻击发生前,你就已经做好了隐藏和冗余。如果现在业务不稳定,欢迎随时联系我们进行安全诊断。


评论(0)