 RockCloud-基石云安全-官方博客
在当前的网络安全环境中,许多运维负责人的关注点往往集中在应对“大流量”的DDoS攻击上,毕竟动辄Tbps的洪水式冲击最直观也最致命。然而,随着AI技术的普及,针对业务的应用层(Layer 7)威胁正变得越来越隐蔽且极具破坏力。
流量之外的“暗影”:应用层攻击的演变
如果说DDoS是“砸门”,那么应用层攻击就是“撬锁”。
最近的行业热点趋势显示,针对API接口、AI服务及支付模块的自动化漏洞利用大幅增加。攻击者不再一味追求耗尽带宽,而是利用扫描器寻找SQL注入、跨站脚本(XSS)或命令执行漏洞,意图获取敏感数据、劫持账号或进行恶意爬取。甚至,很多低频、模拟真实用户行为的“慢速CC攻击”也在不断绕过传统的静态阈值策略。
面对这种场景,仅仅依靠边界高防CDN挡住大流量是不够的。你需要的是能够深度解析HTTP/HTTPS请求包、理解业务逻辑的“安全专家”。
RockCloud 智能WAF:不仅仅是规则匹配
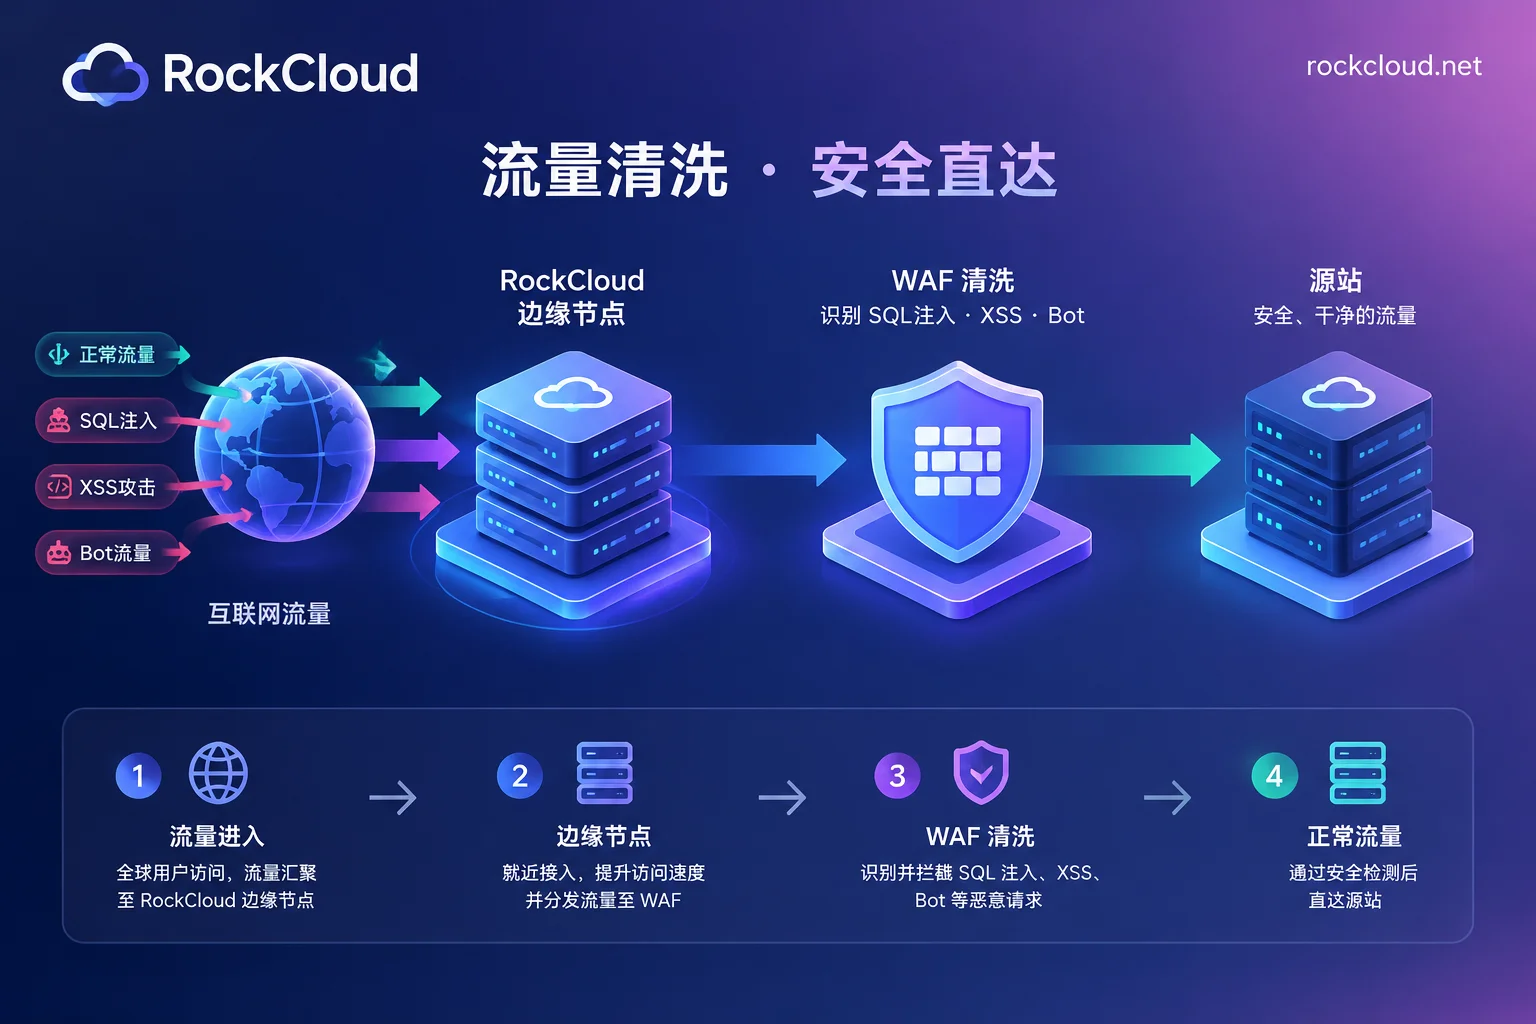
RockCloud的高防 CDN 不仅为客户提供Anycast分布式清洗的DDoS防御,更内置了强大的智能WEB防火墙(WAF)。我们的防护逻辑并非简单的“黑名单”堆砌,而是构建了多维的安全防线:
- OWASP 核心规则集兜底:涵盖了SQL注入、文件包含、恶意脚本执行等主流已知威胁,第一时间拦截成熟的攻击手段。
- 机器学习赋能动态防御:对于规则库尚未收录的零日漏洞(Zero-day)或高级变种攻击,我们的系统通过机器学习自动识别恶意请求的模式,实现对未知风险的主动预警与拦截。
- 一键开启,无感接入:在RockCloud控制面板即可一键开启WAF,无需修改复杂的源站代码,完美贴合我们“CNAME接入”的便捷流程。
- 专家辅助策略:遇到复杂的业务逻辑,如针对支付或API的特殊安全限制,我们的安全技术团队可协助您配置精细化的例外放行策略,确保业务可用性与安全性并行。
从“被动应急”到“主动防御”
在日常运维中,我们建议将安全防护视为业务架构的一部分,而非事后补丁。关于如何构建更具韧性的架构,您可以参考我们之前的实践建议:
安全就是生产力
RockCloud始终坚持“防御与加速在同一条链路”的理念。这意味着,您无需为了部署WAF而多购买一套昂贵的安全设备,也不必为了提升性能而牺牲安全等级。所有防御策略均在我们的边缘节点实时生效。
目前,我们提供灵活的计费方式,支持按需测试。若您的业务正在遭受攻击,请立即通过安全响应中心或我们的Telegram频道联系我们,获取即时防护支持。


评论(0)