 RockCloud-基石云安全-官方博客
对于需要快速上线测试的初创项目、跨境电商、海外发行游戏、Web3 以及 AI 接口类业务而言,动辄需要十几个工作日的 ICP 备案流程往往会拖慢业务窗口期。因此,将源站部署在境外,并在前端挂载免备案CDN,成为了兼顾上线效率与业务合规灵活性的主流做法。
但在实际运维中,不少团队发现免备案CDN接入后会出现明显的“水土不服”:海外访问尚可,一旦涉及中国大陆访客,晚高峰页面加载就频频转圈;或者平时速度正常,一遇到 DDoS 洪峰或掺杂在正常请求里的 CC 攻击,源站连接数瞬间被占满甚至收到巨额超额流量账单。
要解决这些问题,不能只看节点数量,而需要从跨境回程路由、攻击清洗链路、接入切换方式与计费模型四个层面重新审视免备案CDN的架构选型。
一、为什么普通免备案CDN在大陆访问容易卡顿?
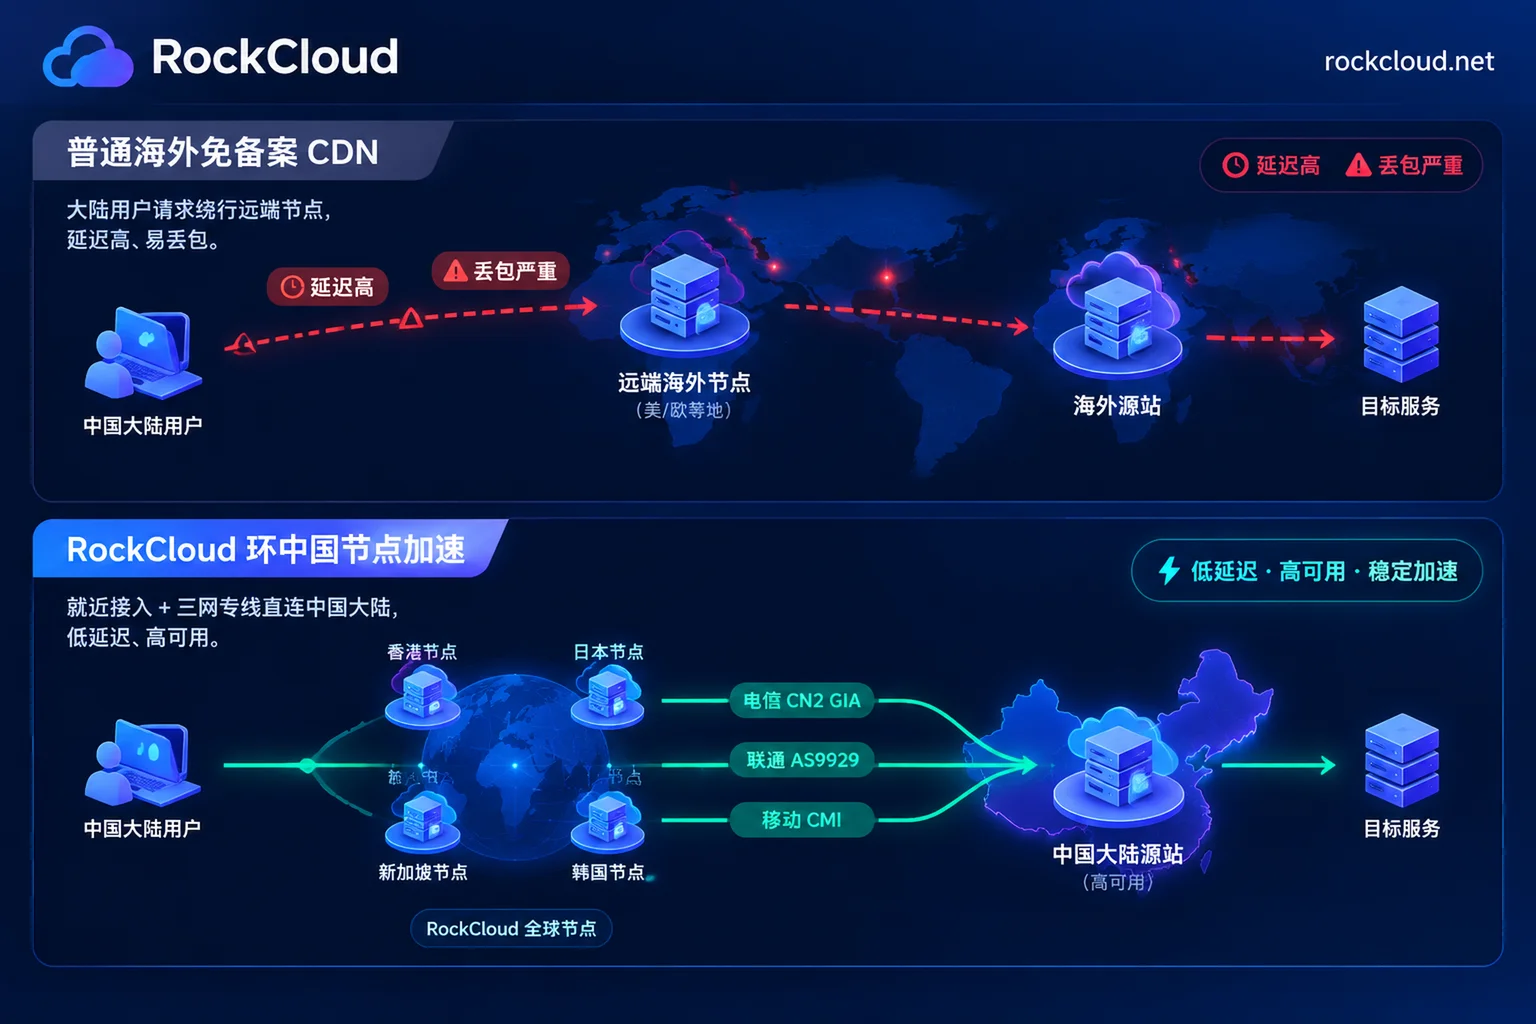
根据监管要求,免备案CDN的边缘节点必须部署在中国大陆以外的地区(如中国香港、日本、韩国、新加坡或欧美等地)。大陆用户访问这些节点时,数据包必须经过国际出口网关。普通海外CDN在大陆方向体验不佳,通常卡在以下两个环节:
- 公网国际路由绕行与拥塞:许多通用型国际CDN以欧美市场为主,采用全球 Anycast 广播。当大陆用户发起请求时,如果没有针对中国运营商做路由优化,流量可能先绕道美西或欧洲节点,再走普通公网(如传统 163 骨干网)回国。一到晚高峰国际出口拥堵,丢包率和延迟就会急剧上升(相关排查思路可参考香港CN2服务器晚高峰丢包怎么办:先查本机,再测回程,最后对症换线路或加速层)。
- 清洗节点与加速节点分离:部分服务商的日常加速节点在香港或新加坡,但高防清洗中心在欧美。平时访问延迟尚可,一旦触发 DDoS 流量牵引,所有访问请求被迫绕行欧美清洗中心,导致正常用户在攻击期间几乎无法打开网页。
二、破局大陆访问瓶颈:环中国节点 + 三网直连回国专线
如果业务的核心用户群包含中国大陆访客,免备案CDN选型的第一判据就是边缘节点的地理位置与回国回程线路。
在 RockCloud 的CN2中国加速方案中,免备案接入与大陆低延迟访问是通过两层网络设计实现的:
- 环中国周边就近接入:边缘节点密集部署在香港、日本、韩国、新加坡等环中国核心枢纽,物理距离最短,无需经过 ICP 备案即可直接挂载域名使用。
- 三网精品专线直连回国:针对大陆电信、联通、移动三大运营商的跨网瓶颈,底层直接整合了电信 CN2 GIA、联通 AS9929、移动 CMI 三网直连回国链路(如果不了解如何辨别真伪专线,可阅读怎么判断是不是真的CN2线路:查AS4809和59.43,去程回程都要测)。
- 协议层并发提速:在链路优化的基础上,结合全球CDN加速网络支持的 HTTP/3(基于 QUIC 协议减少握手与队头阻塞)、TLS 1.3 0-RTT 快速恢复连接以及 Brotli 压缩算法,有效抵消跨境传输的物理时延,并支持灵活配置自定义缓存、回源重试与备份源规则。
三、当免备案遇上攻击:同链路清洗与智能WAF拦截
免备案业务往往也是网络黑产、同行恶意竞争盯上的重灾区。很多团队在选型时只买了基础的内容分发服务,结果在遭遇混合攻击时防线迅速崩溃。
1. DDoS 与 CC 防御必须在同一条请求路径上
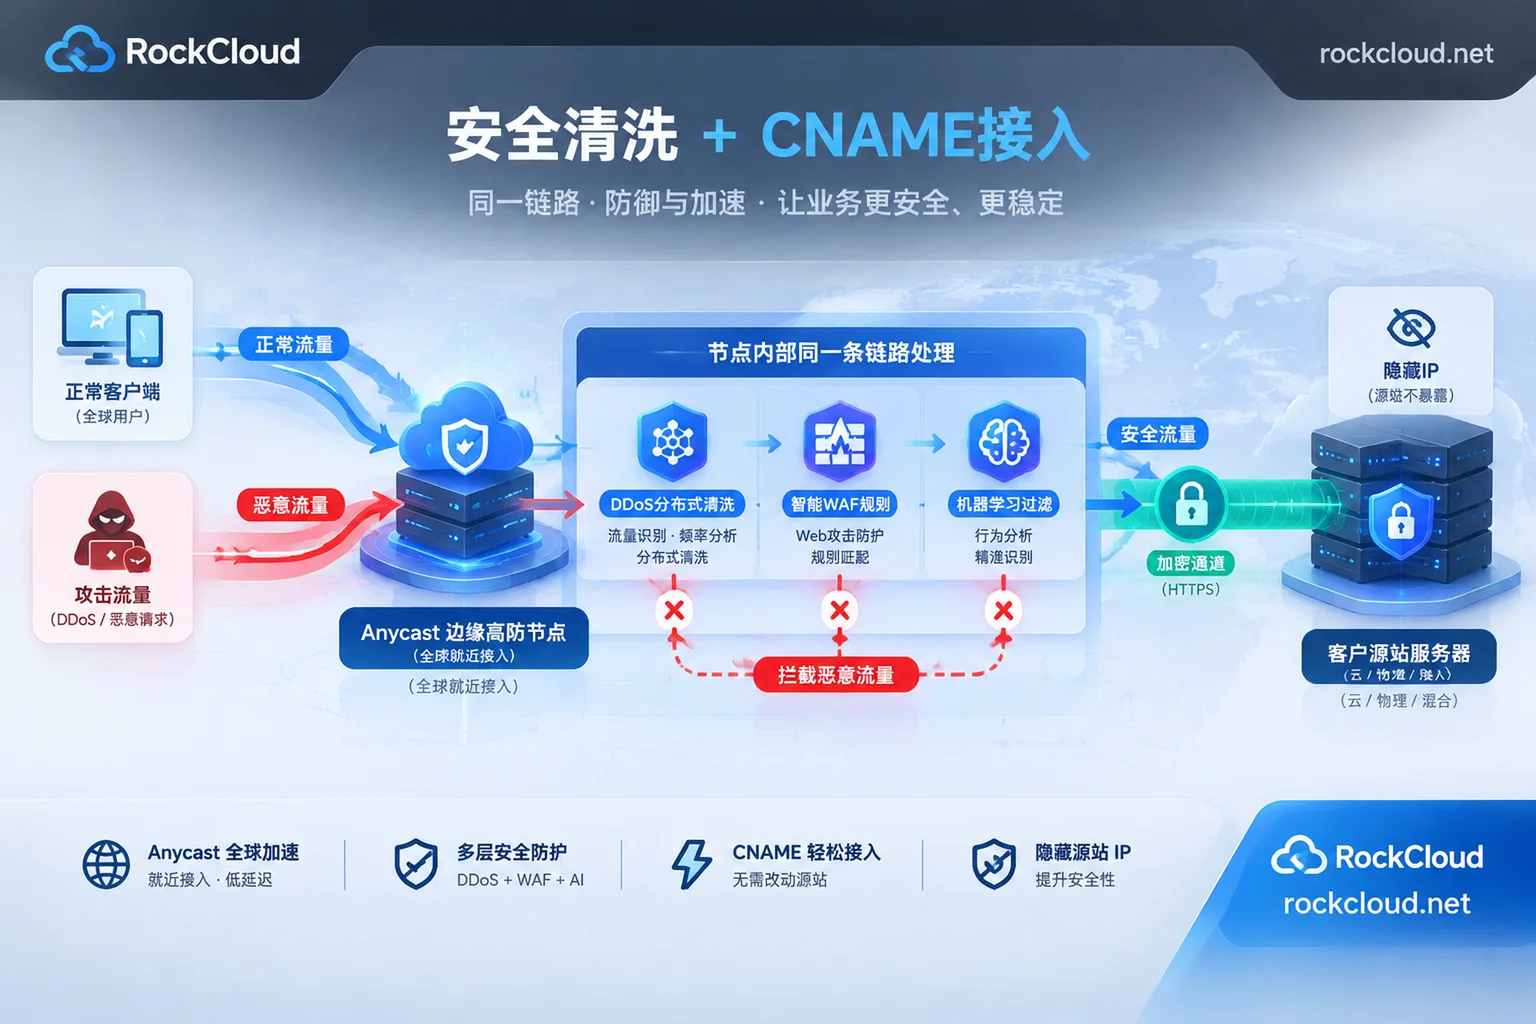
部分云厂商将 CDN 加速、DDoS 高防 IP、Web 应用防火墙拆分成三个独立计费的产品,不仅配置繁琐,多层转发还会增加额外延迟。RockCloud 的高防CDN与安全防护架构采用 Anycast 分布式清洗,将加速与防御整合在同一条请求路径和同一个套餐内,DDoS 与 CC 防御无需分开购买。
2. 应对复杂应用层 CC 与漏洞探测
单纯扩容带宽防不住消耗源站 CPU 和数据库连接数的 CC 攻击(详见高防CDN能防CC攻击吗:靠什么拦、什么情况会被打穿、接入后怎么自查)。在控制面板一键开启智能WEB防火墙(WAF)后,系统会先通过 OWASP 核心规则集拦截 SQL 注入、XSS、文件包含、命令注入及恶意扫描器,再利用机器学习动态识别规则库尚未收录的变异恶意请求。针对业务特有的接口逻辑,安全技术团队还会协助配置自定义规则与例外放行。
3. 拦截恢复与非网站协议扩展
- 域名被拦截与 DNS 污染:跨境与免备案域名常面临地区运营商劫持,或在微信、QQ 等社交平台内被拦截红名。通过屏蔽污染恢复服务,可在不更换域名的前提下进行 DNS 污染清洗、恢复社交平台正常访问,并实现无感 301 跳转。
- 游戏与流媒体等特殊场景:如果是需要 TCP/UDP 全协议转发的客户端游戏,普通网页 CDN 无法代理,可直接切换至私有协议封装、切换节点不断连的游戏盾方案;如果是直播或点播平台,则可通过支持多协议推流、Multi-DRM 与安全令牌保护的视频CDN实现免备案分发。
四、平滑接入与成本控制:不改NS、不限流量防刷账单
在将现有业务迁移至免备案高防CDN时,运维与采购人员通常最关心两个实操问题:切换会不会导致业务中断?被攻击时会不会产生天价流量费?
| 选型评估维度 | 传统海外通用CDN痛点 | RockCloud 免备案高防CDN方案 |
|---|---|---|
| 接入方式 | 强制要求修改域名 NS 记录,迁入期间原解析配置易丢失,切换生效慢 | 加一条 CNAME 即可接入,不改 NS,DNS 留在原服务商,新旧链路并行平滑过渡 |
| 大陆访问表现 | 走普通国际公网,晚高峰易丢包,清洗时可能绕行欧美 | 环中国节点(港/日/韩/新)接入,电信CN2 GIA / 联通AS9929 / 移动CMI 三网直连 |
| 计费与抗风险 | 按流量(GB)或请求次数后付费,遭遇大流量 CC 盗刷容易爆出巨额账单 | 按月固定峰值计费,不限流量与请求次数;DDoS/CC/WAF/免费全自动SSL全包 |
| 合规与支付便利 | 严苛的企业实名与绑卡门槛,关联云主机开户繁琐 | 免 ICP 备案,合同报价,支持 USDT 或美元付款;配套提供免实名的国际云开户代充 |
接入时的源站收口提醒
RockCloud 挡在客户现有的服务器或云主机前面,您无需重新采购服务器。日常接入只需添加 CNAME 记录并开启免费全自动 SSL;但如果您的业务正在遭受攻击且需要紧急带病接入,在挂载高防CDN的同时,请务必同步更换源站服务器 IP,并在源站防火墙设置白名单(仅放行回源节点 IP),彻底切断攻击者绕过 CDN 直打源站的路径(具体操作步骤可参考高防CDN接入后源站IP还会暴露吗:五条泄露途径、收口顺序与暴露后的处置)。
此外,日常运维可通过控制台通用功能进行多域名批量操作、配置 IP/地区黑白名单与签名 URL 防盗链,并将实时流量报告告警直接推送至 Telegram,大幅降低多站点值守成本。
结语:按业务场景匹配免备案架构
免备案CDN不应只是“绕过备案的权宜之计”,选对具备三网回国专线与同链路清洗能力的底座,同样能跑出媲美境内节点的访问体验与高可用防线。您可以通过各行业解决方案查看网站、APP、API、支付、AI 服务及 Web3 的架构参考,或在主流厂商选型对比页了解与 Cloudflare、AWS、传统高防服务器的详细差异。
如果您需要评估适合当前业务带宽规模的套餐计费与免费测试规格,或者业务正面临持续攻击需要马上止血,欢迎随时前往联系页面召唤安全响应团队,或直接通过 Telegram(@rockclouds)获取一对一架构支持。


评论(0)