 RockCloud-基石云安全-官方博客
对于做实时对战、MMO 或棋牌游戏的运维负责人来说,遭遇 DDoS 攻击时最怕听到的不是“延迟高了一点”,而是运营群里突然炸锅的“全员 460、集体掉线、牌局回档”。
网站业务被攻击,用户刷新一下页面或许还能继续浏览;但依靠长连接维持对局状态的游戏一旦断连,不仅当前对局作废,成千上万名玩家在同一秒点击“重新连接”,还会瞬间在登录服和网关服形成二次冲击,把原本没被打穿的后端数据库和认证接口直接拖垮。
为什么上了普通防护甚至单点高防,游戏在攻击下依然容易掉线?专门针对非 HTTP 协议设计的游戏盾,又是怎么在节点挨打时做到“切换不断连”的?本文将从协议机制与转发架构两个层面拆解这个问题。
一、 为什么游戏一被攻击就容易“全员掉线”?
近期安全机构的攻防监测数据显示,针对游戏与出海业务的定向打击中,瞬时大流量爆发与多向量混合攻击已成常态,攻击者在单场攻击内会频繁切换手法,专门针对 TCP/UDP 协议栈漏洞发起冲击。
如果之前了解过非网站业务能用高防CDN吗,就会知道普通网站使用的是 HTTP/HTTPS 短连接或无状态请求,而绝大多数游戏的核心战斗与房间同步走的是自定义 TCP 或 UDP 协议。这两者在遭遇攻击时的表现截然不同:
- 会话状态高度敏感:棋牌结算、技能释放、位置同步都绑定在当前的连接会话上。一旦中间链路抖动超过客户端心跳阈值,或者四层连接表被 SYN Flood、ACK Flood 塞满,连接就会直接重置(Reset)。
- 单点入口容易拥塞或黑洞:如果所有玩家都直连同一个入口 IP,当数十 Gbps 甚至上百 Gbps 的 UDP 反射放大流量砸向这个 IP 时,即便机房不封堵,物理网卡和路由队列也会瞬间拥塞,正常玩家的心跳包进不去,服务端直接判定玩家掉线。
- 传统改解析切换必断连:当某个入口被打死,传统做法是改 DNS 解析或手动切换备用 IP(具体耗时差异可参考高防线路切换要多久生效)。但对于已经建立 TCP 长连接的客户端来说,改 DNS 对存量连接毫无作用——旧 IP 不通,存量玩家必须先掉线、退回登录界面重新拉取新 IP,才能再次进服。
二、 游戏盾防掉线的三个核心机制
要解决“一打就掉线、一切换就重登”的死结,防护层不能只做一个被动挨打的清洗网关,而必须介入到连接分发与协议传输中。在 RockCloud 的游戏盾方案中,核心依靠以下三层机制来保障连接不断:
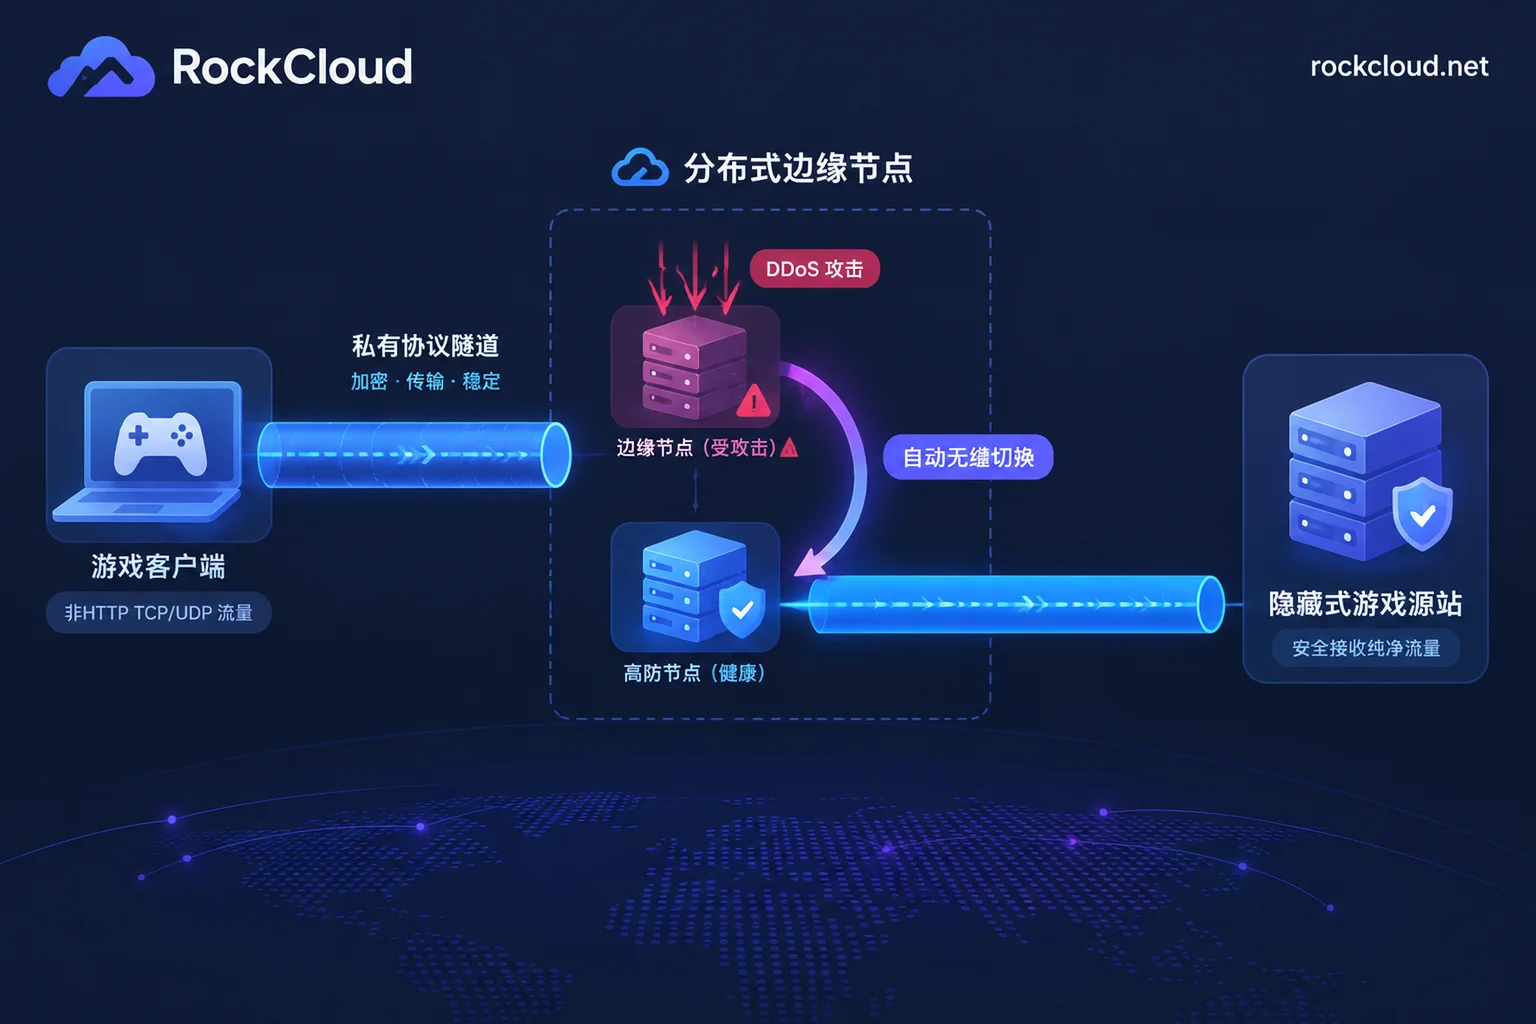
1. 非 HTTP 协议的私有协议封装
裸奔在公网上的标准 TCP/UDP 游戏端口,极易被黑客通过扫段工具识别出业务特征,进而构造出高仿真的协议层 CC 攻击或畸形包攻击。
游戏盾在传输层之上,会把游戏的非 HTTP 协议做私有协议封装。客户端发出的原生 TCP/UDP 流量在进入公网前被封装加密,不再暴露原本的通信特征。这样一来,攻击者抓包后无法轻易伪造合法的业务握手包,在边缘节点侧就能把不具备私有协议特征的垃圾流量直接丢弃。
2. 分布式边缘节点转发与源站隐藏
不同于单点高防把所有鸡蛋放在一个篮子里,游戏盾支持 TCP/UDP 全协议转发,并在前端部署分布式边缘节点。
玩家不再直接连接游戏源站,而是分散接入到各地的边缘节点,由边缘节点将清洗后的干净流量转发回源站。通过这种架构,攻击者只能看到前端分散的节点 IP,游戏源站的真实 IP 被彻底隐藏在幕后。如果源站此前已经暴露过,接入时需要同步做好收口(详见高防CDN接入后源站IP还会暴露吗中的收口顺序)。
3. 节点被攻击时切换到高防节点,连接不断
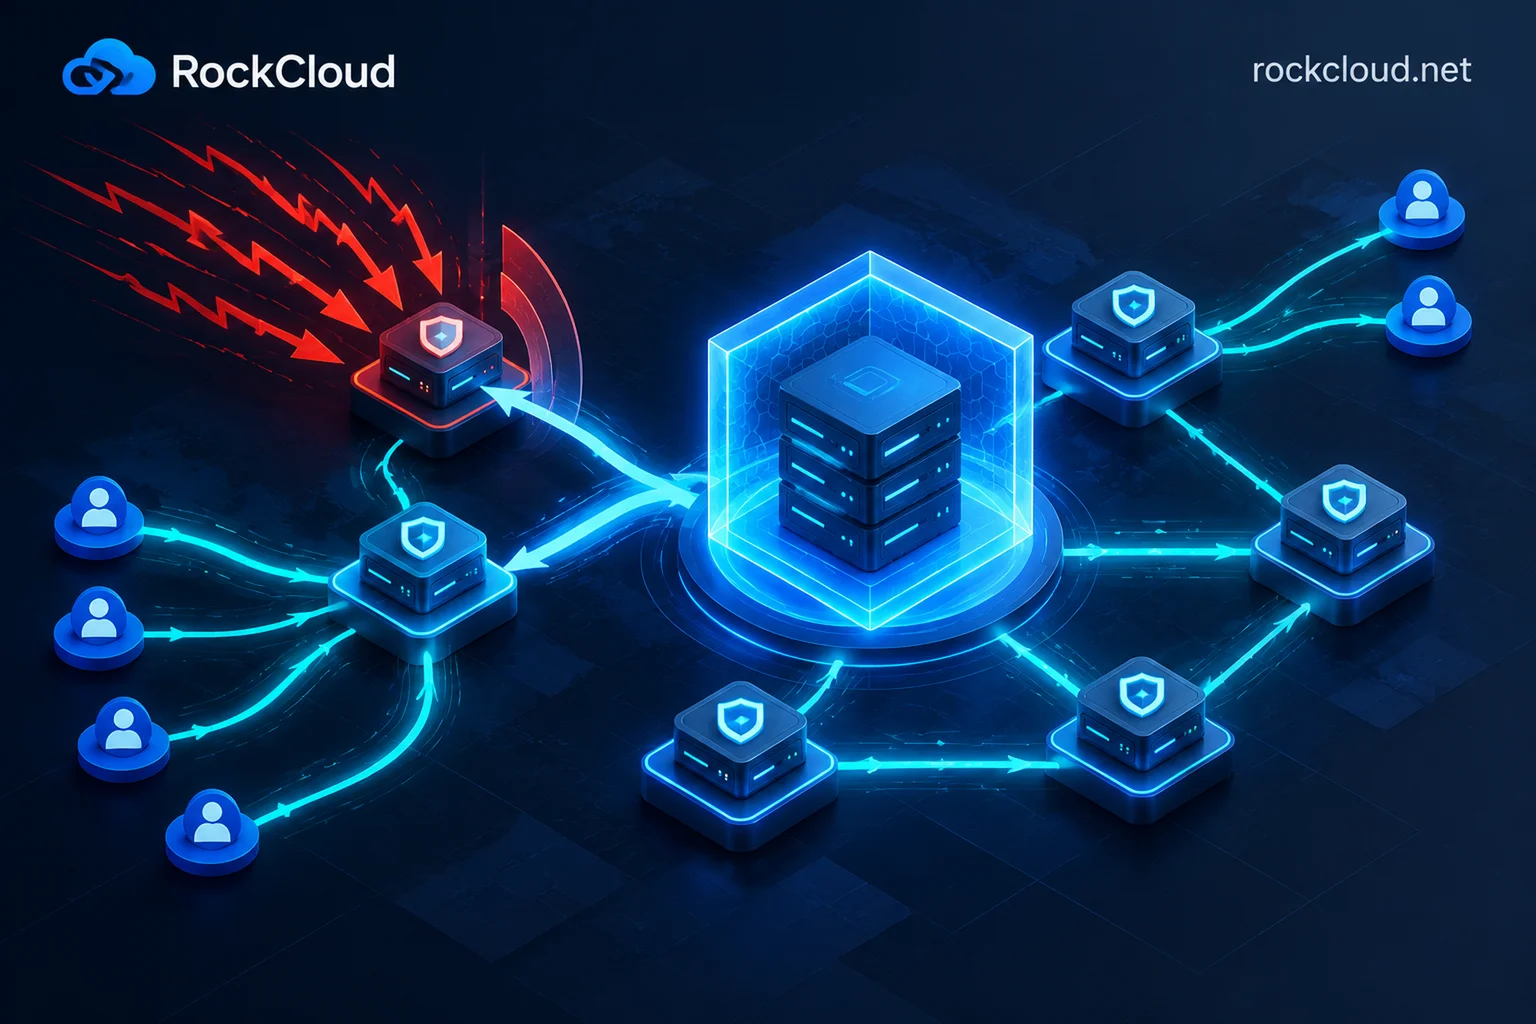
这是游戏盾与普通端口转发最本质的区别。在分布式架构下,当监控系统检测到某个边缘节点遭遇大流量攻击时,系统会自动将该节点上的业务调度切换到高防节点。
因为有底层的私有协议封装做支撑,这种节点切换在隧道层面完成,上层游戏逻辑所依赖的会话连接不会中断。反映在玩家端,可能只是某几帧延迟略微升高,紧接着就恢复正常,不会弹出“与服务器断开连接”的弹窗,从而彻底避免了断线重连风暴。
三、 游戏业务接入时的分层组合建议
一套完整的游戏业务通常包含多种协议模块,并不需要把所有流量都塞进同一个通道。在规划架构时,我们可以按模块分层(关于分层思路的详细对比,可以阅读游戏服务器该选高防IP还是高防CDN):
| 游戏业务模块 | 典型协议类型 | 推荐防护与加速方式 | 核心作用 |
|---|---|---|---|
| 大厅、匹配、战斗服 | 自定义 TCP / UDP | 游戏盾 | 私有协议封装、TCP/UDP 全协议转发、攻击切换连接不断 |
| 官网、登录 API、热更包 | HTTP / HTTPS | 高防 CDN + 智能 WAF | Anycast 清洗 DDoS/CC、拦截 SQL 注入与恶意扫描、缓存热更资源 |
| 海外源站服务大陆玩家 | 跨国长连接 / HTTPS | 叠加 CN2 中国加速 | 经香港、日韩、新加坡等节点,通过电信 CN2 GIA、联通 AS9929、移动 CMI 三网直连回国,降低跨境丢包 |
| 推广落地页与分享链接 | HTTP / HTTPS | 屏蔽污染恢复 | 解决 DNS 污染与微信、QQ 等平台拦截,无感 301 跳转,不换域名 |
特别是对于棋牌游戏等行业方案,很多团队会把服务器部署在 AWS、阿里云国际或腾讯云国际上。RockCloud 并不售卖服务器,您现有的云主机可以继续作为源站使用;如果需要扩充底层计算资源,也可以直接通过国际云代充免企业认证免费开户并用 USDT 充值,与前端的游戏盾和高防 CDN 配合使用。
四、 运维落地与应急核对清单
无论是在新游上线前做架构加固,还是在攻击发生时紧急接入,建议运维团队按以下四步核对配置:
- 梳理协议与端口清单:把游戏内走 HTTP/HTTPS 的接口(改一条 CNAME 即可接入高防 CDN)与走原生 TCP/UDP 的游戏服端口(接入游戏盾)拆分开。
- 更换并锁死源站 IP:如果是攻击进行中紧急接入,一定要同步更换源站服务器的公网 IP,并在源站防火墙(安全组)中设置为只放行回源节点 IP,切断黑客绕过防护直打源站的路径。
- 配置实时告警推送:在控制面板开启流量与带宽报告监控,并绑定 Telegram 数据实时推送(配置方法参考CDN数据怎么推送到Telegram),以便在节点触发调度或流量异常时第一时间收到通知。
- 提前申请测试验证:在套餐与计费上,RockCloud 默认按月、按固定峰值计费,不限流量和请求次数,加速与 DDoS/CC 防御包含在同一个套餐内。上线前可先联系客服确定规格并申请免费测试,在真实业务环境下验证节点切换与延迟表现。
如果您的游戏服务器此刻正在遭受攻击、频繁掉线,需要马上止血接入,请直接通过联系页面找到「安全响应」团队,或通过 Telegram(@rockclouds)发起应急协助。


评论(0)