RockCloud-基石云安全-官方博客
对于网站、APP、API、游戏与支付业务的运维负责人来说,最令人窒息的时刻莫过于监控大盘突然全线飘红:带宽瞬间拉满、数据库连接池耗尽,紧接着收到云厂商发来的「公网IP已被触发黑洞策略」短信通知。
过去,许多团队对DDoS应急响应的理解还停留在「发现异常—提交工单—排查特征—临时加带宽」。然而,最新披露的全球攻防数据表明,这种按部就班的传统应急模式已经彻底失灵。如果不能在架构层面跑赢攻击者的自动化脚本,几分钟的攻击脉冲就足以让业务陷入数小时的瘫痪。
本文将结合最新的工业化DDoS攻击态势,拆解为什么多数团队在「火线救急」时会频频踩坑,并给出从分钟级止血恢复到阻断二次反扑的实战落地路径。
一、 为什么传统的「救火式」DDoS应急响应彻底失灵了?
如果复盘近期的安全事件,你会发现攻击者的战术已经发生了三个极其致命的演变,直接击穿了常规的人工响应防线:
1. 「10分钟脉冲」对决「数小时云黑洞」
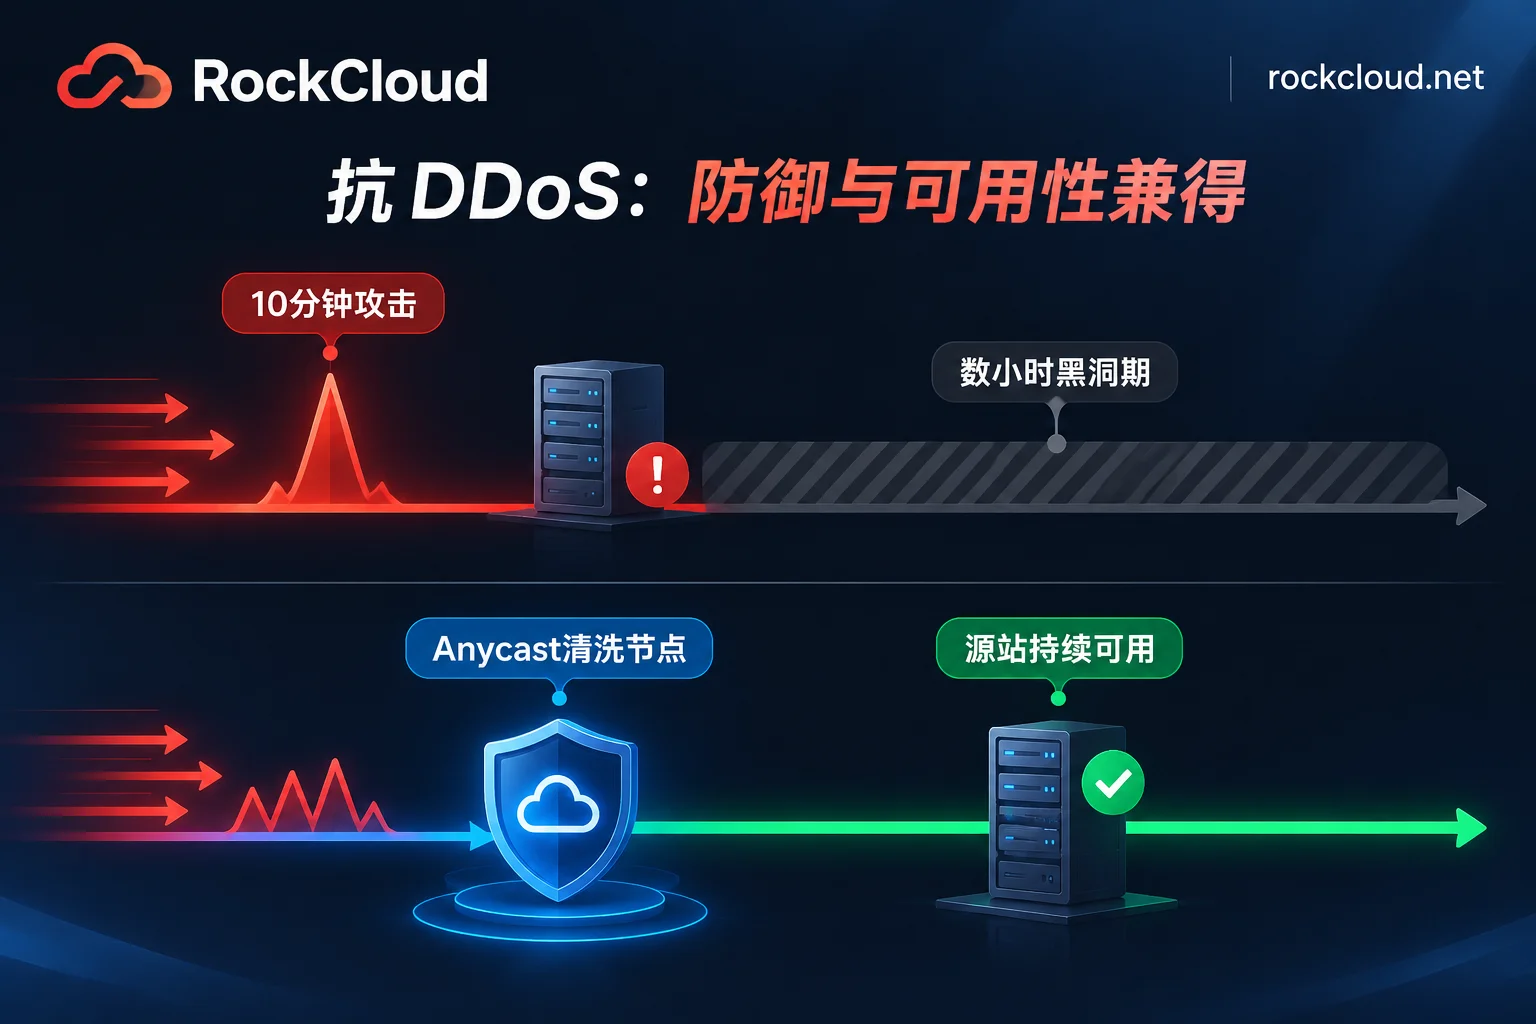
根据中国信通院联合安全机构发布的《AI时代云上攻防产业观察——DDoS攻击趋势与防御演进》报告显示,DDoS攻击已全面进入工业化阶段,82%的网络层攻击会在10分钟内快速结束;而另一份全球监测数据更指出,高达89%至95%的L3/L4层攻击仅持续几分钟。
攻击者为什么要打得这么短?因为他们算准了云厂商的「黑洞机制」。当脉冲洪峰在一两分钟内冲破云主机自带的基础防护阈值时,云平台为了自保会立即将该公网IP拉入黑洞,阻断一切外网通信。攻击者只需付出几分钟的流量成本,就能换取目标源站长达30分钟至24小时不等的「黑洞封禁期」。等你打开电脑准备排查时,攻击流量早已撤离,留给你的只有被云厂商死死封禁的源站IP。
2. 超70%的概率遭遇「二次反扑」与多向量变招
千万不要以为扛过第一波、或者等黑洞自动解封后就万事大吉。SentinelOne发布的《2026 DDoS攻击统计与趋势》指出,超过70%的受攻击企业会再次遭到打击,每次初始事件平均会触发2.8次后续攻击;同时,约三分之一的受攻击目标会伴随勒索威胁(RDDoS)。
更棘手的是,首次试探往往只是诱饵。行业报告显示,当前70.97%的攻击采用多向量复合模式,且应用层(L7)持续超过24小时的「长周期消耗战」激增了380%。攻击者习惯先用UDP/SYN反射洪峰测试你的带宽底线,一旦发现你接入了基础流量清洗,立刻在几分钟内切换为针对登录、支付、查询接口的7层CC攻击或慢速耗尽攻击。
3. 紧急切线路时的「自杀式操作」
在业务中断的极度焦虑下,运维团队在临时接入外部防护时极易犯下三个致命错误:
- 盲目修改域名NS记录:试图通过更换DNS服务商来接入防护,结果受制于全球DNS递归缓存的漫长生效周期(详见《高防线路切换要多久生效:改DNS几分钟到数小时,BGP牵引秒级,常驻接入不用临时切》),在等待生效的几个小时里业务彻底停摆。
- 带着已暴露的源站IP裸奔接入:直接把高防CDN指向正在挨打的旧源站IP,却没有更换源站公网IP。攻击者绕过CDN直接轰炸源站IP,导致防护形同虚设。
- 按量付费引发「天价账单」次生灾害:在紧急状态下开启了按流量或按请求数计费的云端防护,结果业务虽然恢复,却在月底收到了远超业务利润的巨额清洗账单。
二、 黄金止血期:正在被攻击时,如何用最短路径恢复业务?
当业务已经出现卡顿、丢包甚至源站进入黑洞时,每一分钟的停机都在造成真实的订单流失与用户流失。相比于从零开始阅读冗长的排障文档(基础理论可参考《DDoS攻击来袭:别让业务在「等待响应」中崩溃,RockCloud应急处置手册》),火线自救必须遵循「换IP、锁回源、快切流、全拦截」的四步铁律。
以接入 RockCloud(基石云) 的应急实战为例,标准火线接管流程如下:
第一步:立即启用新源站IP,锁死回源白名单(核心前提)
如果源站正在被攻击,说明你的源站真实IP已经彻底暴露在攻击者的扫描列表中(关于泄露途径可参考《接入高防CDN为什么还会被打穿?拆解源站IP泄露路径与防绕过回源架构》)。
- 操作动作:如果你的云主机已进黑洞,切勿干等解封。立刻在现有的云服务商控制台为服务器绑定一个新的弹性公网IP(或将负载均衡切换至新IP),同步更换源站IP。
- 防火墙锁死:在新IP对外提供服务前,立即在服务器安全组或本地防火墙中配置策略——源站只放行 RockCloud 的回源节点IP段,拒绝任何其他公网IP的直接访问。这样即便攻击者继续扫描,也无法直接触达你的服务器。
- (注:如果您的源站部署在 AWS、Azure、GCP 或阿里云国际、腾讯云国际、华为云国际,遇到紧急扩容新IP但账户余额不足或卡在实名认证的窘境,可通过 RockCloud 国际云代充 通道直接用 USDT 快速充值开户,免企业认证手续,配合高防CDN同步完成源站洗白。)
第二步:不改NS,加一条CNAME实现新旧链路并行切换
为了让防护最快生效,绝对不能在应急响应期间去动域名的NS(Name Server)记录。
- 操作动作:保持原有的DNS解析服务商不变,只需在原DNS控制台将业务域名的A记录修改为指向 RockCloud 高防CDN 分配的 CNAME 地址。
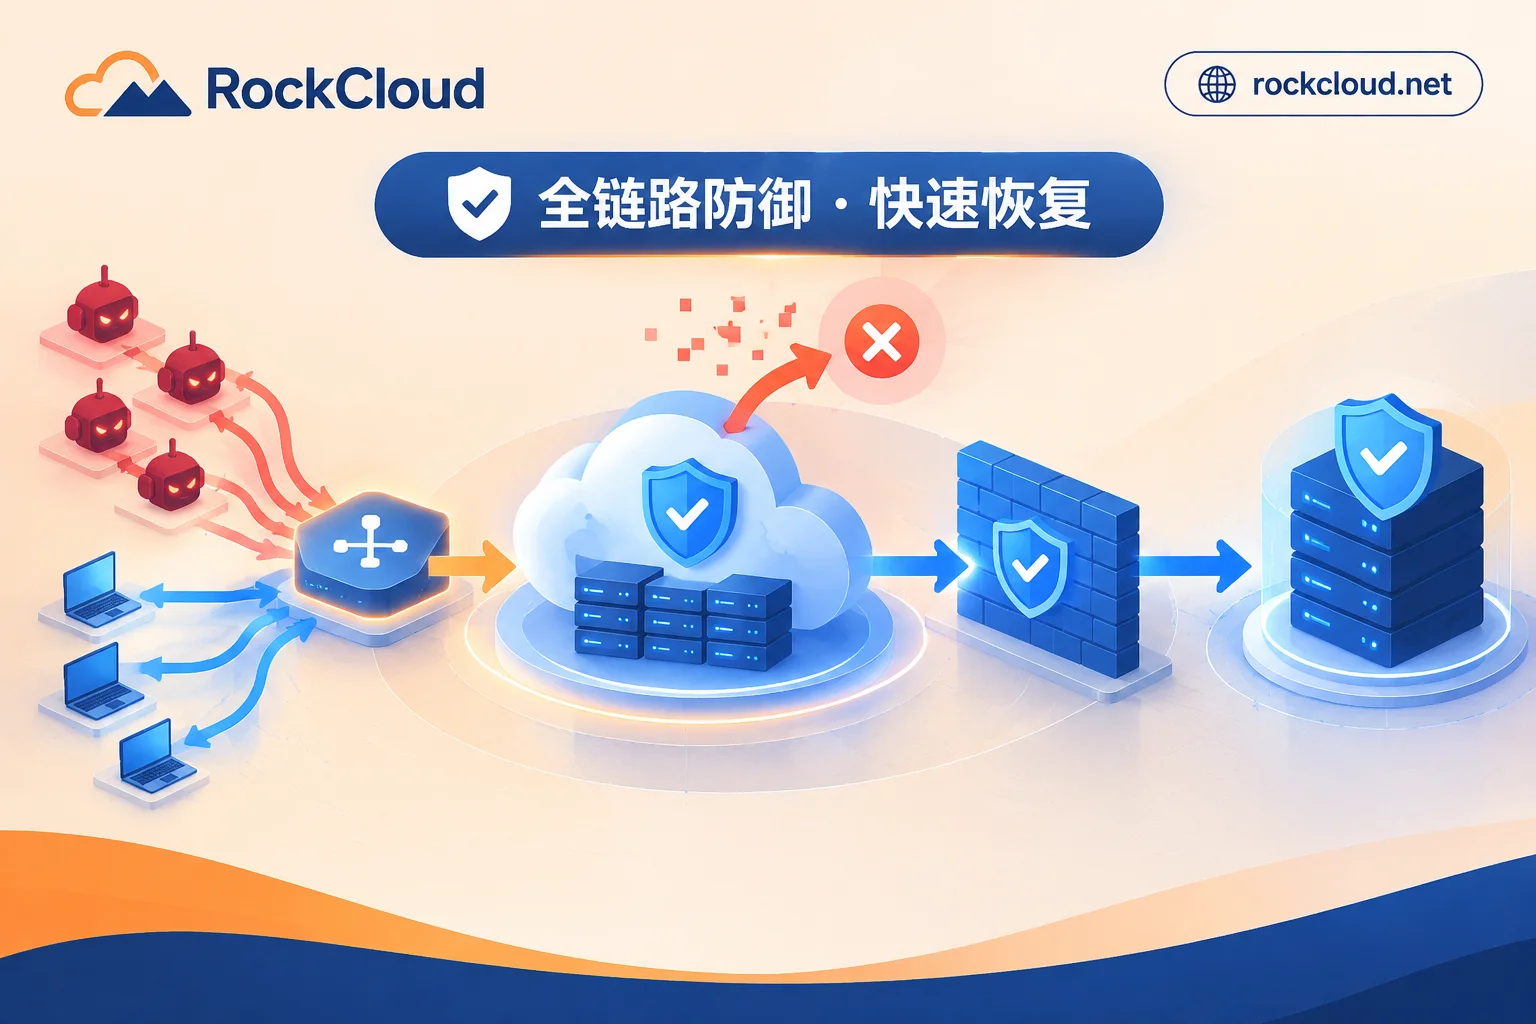
- 架构优势:CNAME接入支持新旧链路并行。由于不涉及顶级域NS变更,本地DNS刷新极快,全球各地的正常用户请求会随着记录刷新平滑过渡到 Anycast 分布式清洗网络中,实现无感切流与源站IP的彻底隐藏。
第三步:L3/L4与L7同链路清洗,一键开启智能WAF挡住变招
切流完成后,第一波大流量泛洪会被 Anycast 边缘节点就近吸收。但如前文所述,超70%的攻击者会紧接着发起第二波变招,尤其是混杂在正常HTTPS请求中的CC攻击与恶意Bot扫描。
- 同路径一体化防御:在 RockCloud 的架构中,DDoS防御与CC防御处于同一条请求路径上,不需要在应急时分别购买高防IP和WAF再做复杂的串联配置。
- 秒级启用7层规则:运维人员只需在控制面板一键开启 智能 WEB 防火墙(WAF)。系统底层不仅预置了 OWASP 核心规则集(自动拦截 SQL 注入、XSS、文件包含、命令注入、扫描器与机器人等),还会调用机器学习模型实时识别规则库尚未收录的变形恶意请求。
- 专家协同调优:面对攻击者伪造正常客户端指纹的复杂CC攻击,如果运维团队拿捏不准拦截阈值(担心误杀正常支付回调或API调用,详见《WAF防护怎么做:应对分块填充绕过、0day变形与高误杀痛点的实战架构》),可直接由 RockCloud 安全技术团队协助配置自定义规则与例外放行,在精准剥离脏流量的同时保障核心交易链路畅通。
第四步:非HTTP游戏与TCP/UDP私有协议的专项火线接管
如果遭受攻击的不是网站或Web API,而是采用 TCP/UDP 私有协议的端游、手游或长连接即时通讯业务,传统的Web CDN将无法处理这类非HTTP流量。
- 操作动作:此类业务在应急接入时应直接选用 游戏盾(GameShield)。
- 抗反扑机制:游戏盾会将游戏的非HTTP协议进行私有协议封装,经由分布式边缘节点全协议转发并隐藏源站。更关键的是,在后续2.8次的平均反扑周期中,即便某个边缘节点遭遇定向饱和打击,游戏盾也能自动切换到高防节点并保持连接不断,彻底终结「一挨打就全服掉线」的噩梦(原理详见《游戏被DDoS攻击为什么会全员掉线:游戏盾怎么做到切节点不断连》)。
三、 警惕复合型连环打击:应急响应中容易被忽略的「次生战场」
在2026年的攻防实战中,高达65%的DDoS攻击会捆绑勒索或其他恶意破坏行为。许多面向亚太及中国大陆用户的跨境业务、直播平台与Web3应用,在遭受DDoS流量轰炸的同时,往往还会遭遇「DNS污染与平台域名拦截」的复合打击——即攻击者一边用流量打瘫你的服务器,一边利用恶意举报或污染手段让你的域名在特定地区或微信/QQ内无法打开。
如果在应急响应时只顾着清洗流量,就会出现「服务器负载降下来了,但国内用户依然打不开网站、或者访问奇慢无比」的半瘫痪状态。对此,完整的应急恢复应当同步覆盖以下两个维度:
- 屏蔽与污染的原地恢复:针对伴随攻击出现的域名劫持、DNS污染或微信/QQ拦截,切勿在慌乱中盲目更换主域名(这会导致前期推广流量彻底归零)。可同步启用 屏蔽污染恢复 方案,通过服务端的 DNS 污染清洗与无感 301 跳转技术,在不换域名的前提下恢复正常访问。
- 清洗后的极速回国回程保障:很多海外高防节点在启动严苛的流量清洗后,跨境回程路由会出现严重的绕路和丢包。对于面向中国大陆用户的免备案业务,建议在接入高防的同时叠加 CN2 中国加速 网络——从香港、日本、韩国、新加坡等环中国节点就近接入,底层走电信 CN2 GIA、联通 AS9929、移动 CMI 三网直连回国专线,并配合 全球 CDN 加速 的 HTTP/3 与 TLS 1.3 0-RTT 特性,确保「防得住」的同时依然「快得起来」。
四、 从「被动救火」到「常态免疫」:算清应急与常驻的经济账
为什么很多企业明知DDoS威胁常态化,却依然选择「挨打了再找高防」?核心原因往往出在成本顾虑与架构割裂上——传统模式下,平时买CDN加速是一笔钱,额外部署高防IP和WAF又是另一笔高昂的预算;而如果选用按流量计费的云防护,又时刻面临被打出天价账单的风险(详见《CDN被恶意盗刷和DDoS攻击打出天价账单怎么办:按量付费陷阱与高防CDN选型指南》)。
然而,当82%的攻击在10分钟内完成收割、人类运维的反应极限被彻底突破时,「挨打后再手动切线路」的试错成本已经远远超过了常态化防护的投入。要跳出反复救火的怪圈,你需要一套能够「平战结合」的底座:
| 维度 | 传统临时救火模式(按量/割裂采购) | RockCloud 常驻平战结合模式 |
|---|---|---|
| 响应时间窗口 | 发现黑洞 ➔ 提工单 ➔ 改NS/配路由(耗时数十分钟至数小时,错过10分钟脉冲拦截期) | 0秒人工介入,Anycast边缘常驻清洗,毫秒级自动滤除脉冲与反射洪峰 |
| 防护链路架构 | CDN加速、DDoS高防、WAF需分开采购串联,多一层转发多一分延迟 | 加速与防御在同一条链路、同一个套餐内,DDoS/CC防御、WAF、免费全自动SSL全部包含 |
| 账单可控性 | 按清洗流量或请求次数后付费,遭遇持续反扑易产生失控的天价账单 | 按月按固定峰值计费,不限流量和请求次数,彻底杜绝恶意盗刷与攻击导致的账单爆炸 |
| 日常可观测性 | 攻击发生时两眼一抹黑,需下载数据包手动用Wireshark分析 | 控制面板提供实时流量/带宽报告与网络日志,支持 Telegram 数据实时推送与多域名批量操作 |
通过查看 RockCloud 计费与套餐说明 可以发现,将高防CDN作为日常业务的标准入口,不仅省去了单独购买WAF和SSL证书的隐性成本,更重要的是用可预测的固定月费,买断了突发脉冲攻击和连环反扑带来的停机风险与账单焦虑。针对流媒体等高带宽场景,还可直接结合具备安全令牌、IP/地区封锁与 Multi-DRM 保护的 视频 CDN,实现内容分发与安全防线的合一。
结语:正在遭受攻击?立即启动应急通道
面对工业化、高频化、复合化的现代DDoS攻击,时间就是业务唯一的生命线。无论您是负责电商网站、金融支付API、在线直播、棋牌与出海游戏,还是新兴的 AI 服务与 Web3 平台(更多垂直架构可参考 按行业看解决方案 及 主流厂商选型对比),都不应让核心资产在漫长的「工单排队」和「黑洞倒计时」中流血。
- 如果您的业务此刻正在遭受DDoS/CC攻击,急需火线接入止血:
请跳过常规咨询流程,立即前往 RockCloud 联系页(选择「安全响应」通道,由专职团队负责攻击应急处置),或直接通过官方 Telegram 应急通道 https://t.me/rockclouds 呼叫我们的安全工程师。我们将第一时间协助您完成源站IP隐藏、CNAME无缝切流与WAF定制规则下发。 - 如果您希望在下一波攻击到来前完成防线加固:
欢迎联系在线客服确定业务规格并申请免费测试,支持 USDT 或美元便捷结算,用一次轻量级的CNAME接入,为您的核心业务筑起全天候不断线的基石防线。