RockCloud-基石云安全-官方博客
在当前的数字化业务中,API 不仅仅是数据传输的通道,更是业务逻辑的生命线。近期安全行业的研究表明,针对 API 的攻击趋势已发生质变:传统的「暴力淹没」正在向「精细化消耗」转型,尤其是结合了 AI 自动化能力的 Bot 爬虫,能够精准命中业务接口并消耗后端的算力资源。
为什么你的 API 容易成为攻击者的首选?
相比于传统的网页,API 接口通常缺乏人工交互行为,且流量特征极易被伪装成合法调用。攻击者通过低频、长周期的请求来规避传统的阈值拦截,这使得很多企业在遭遇攻击时,往往不是流量带宽被打满,而是源站数据库被查挂、接口响应延迟飙升,最终导致业务逻辑瘫痪。
对于 Web API 和 AI 服务类业务,我们建议采用更深度的防御策略:
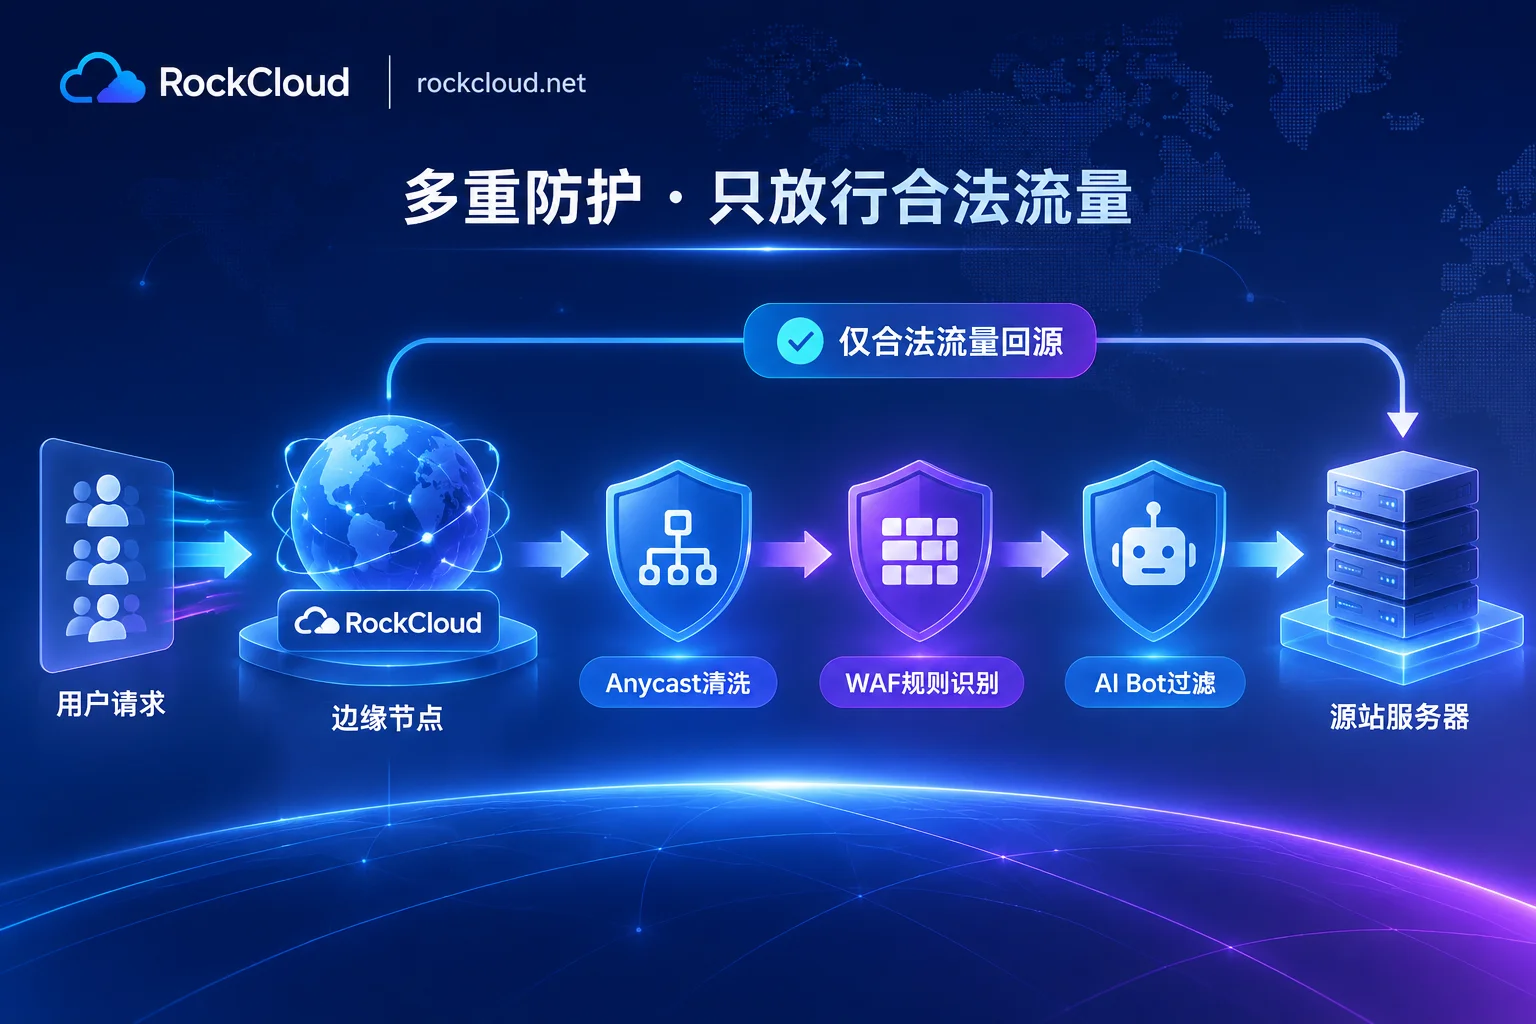
- 源站隐藏与链路清洗:不要将源站直接暴露在互联网中。通过 RockCloud 高防 CDN 的 Anycast 分布式清洗,将攻击流量拦截在边缘,确保源站 IP 始终处于“隐身”状态。
- 智能 WAF 与行为分析:针对 AI 爬虫和各类恶意机器人,单靠静态规则是不够的。RockCloud 提供的 智能 WEB 防火墙 除了内置 OWASP 规则集,更引入了机器学习模型,能够动态识别非人类的异常访问模式,在源头过滤恶意流量。
构建不惧消耗的「深层」防线
面对高并发刷接口与分布式拒绝服务攻击,RockCloud 的防御架构强调“一站式防护”:
- 一体化交付:无论是 DDoS/CC 防御还是 WAF,都集成在同一条请求路径上,无需购买多个服务商产品,降低了运维复杂度。
- 全协议覆盖:除了标准的 HTTP/HTTPS API,针对有特殊连接需求的游戏或实时业务,游戏盾方案 能够提供私有协议封装与边缘转发,确保连接不断。
- CN2 专线优化:在防御攻击的同时,通过 CN2 中国加速 为跨境业务提供稳定的链路保障,兼顾了安全性与访问速度。
面对攻击,如何即刻响应?
防御不是赛后总结,而是持续的治理。我们建议根据业务特点进行分层选型,您可以参考我们的 方案对比 来匹配最适合的配置。如果您的 API 正在遭受攻击,请立即通过 联系页 或 Telegram 客服 进行紧急响应。我们支持无感接入,无需修改源站 NS,通过一条 CNAME 即可快速切换。
如果您对 API 的常态化防护仍有疑虑,可以查阅我们过往针对 API 与动态接口 CC 防御 以及 Bot 管理策略 的深度解析,从根源上优化您的防御架构。