RockCloud-基石云安全-官方博客
2026 年第 3 季度的全球 DDoS 威胁报告显示,网络层攻击呈现出极度密集的“短平快”趋势——单季度自动化拦截的网络层攻击高达 1820 万次,平均每 0.44 秒就发生一起;其中 96% 的攻击持续时间不足 10 分钟,但并发频率足以瞬间打垮未受保护的源站。
面对这种常态化的脉冲打击,许多网站、API、直播与支付业务的运维团队第一时间部署了高防CDN。但实战中却经常出现一个令人抓狂的现象:明明域名已经解析到了高防CDN,为什么源站带宽还是瞬间跑满,甚至直接被机房丢进黑洞?
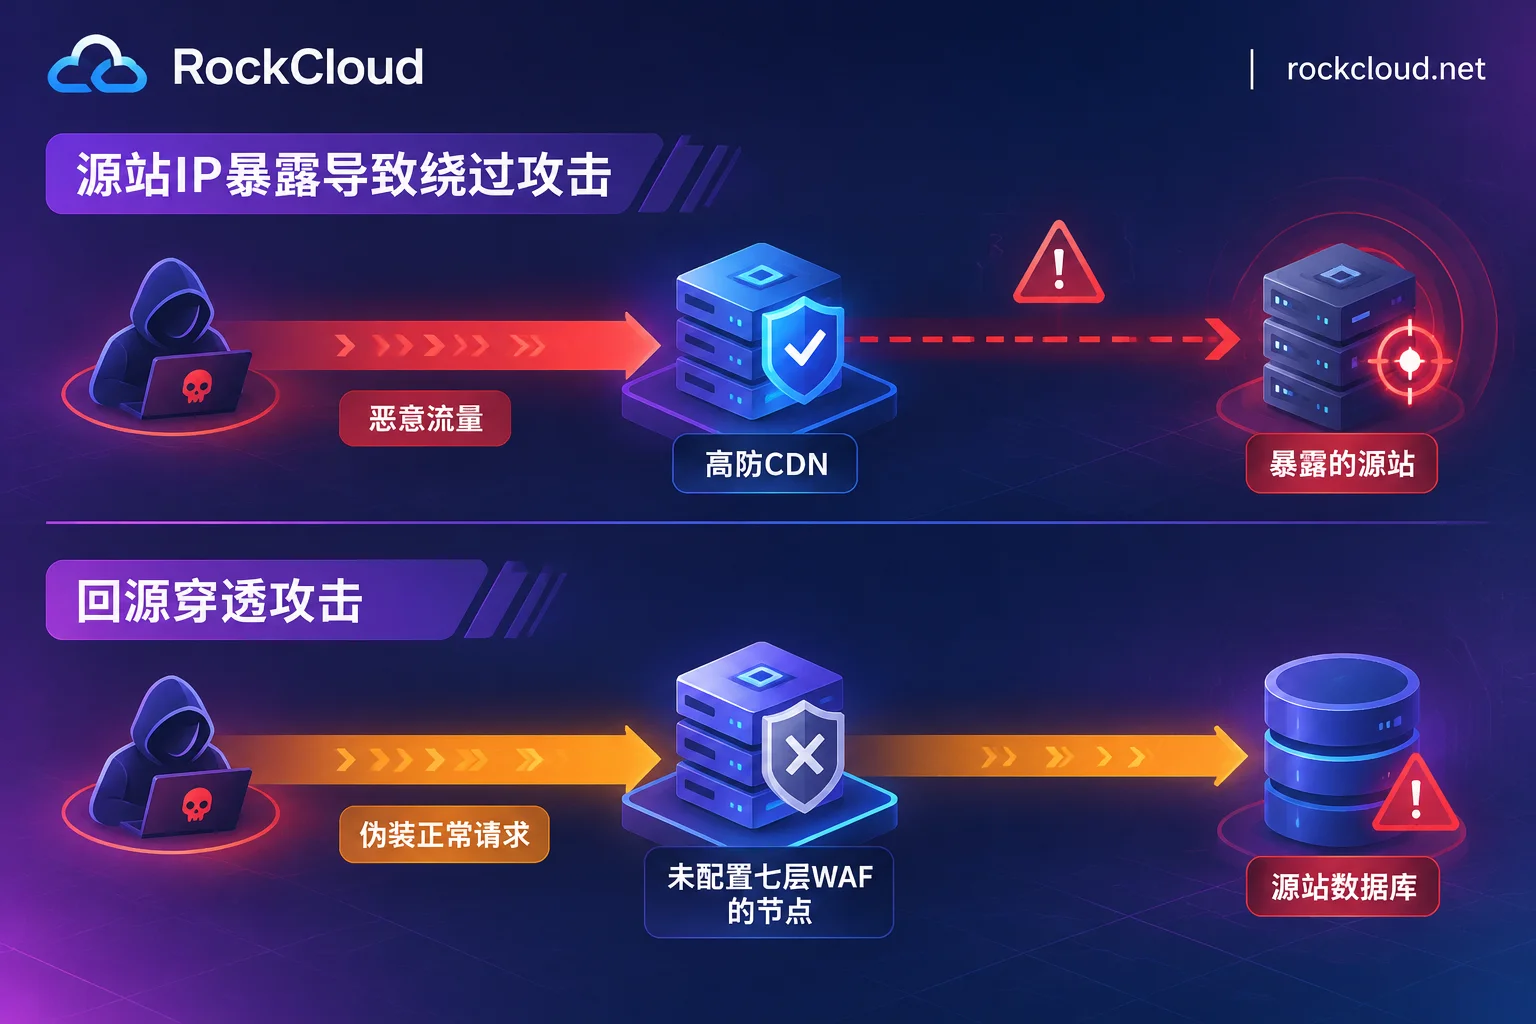
接入高防CDN后依然被打穿,通常不是边缘清洗节点失效,而是防御边界出现了缺口。要彻底终结“接了高防还挨打”的困境,必须先分清攻击究竟是绕过了高防CDN直击源站,还是顺着高防链路穿透到了后端。
一、 诊断防线缺口:是“绕过直连”还是“回源穿透”?
高防CDN的核心工作逻辑是做“替身”与“滤网”:它挡在客户自己的服务器或云主机前面,所有访客请求先到达边缘节点完成清洗,只有干净的业务流量才会回源。当源站告警时,可以通过两个指标快速定性:
- 高防CDN控制台流量平稳,但源站网卡入站带宽爆满(或已触发云厂商黑洞):
这是典型的源站IP暴露(绕过攻击)。攻击者根本没有访问你的域名,而是拿到了你服务器的真实公网 IP,直接对 IP 发起 UDP Flood、SYN Flood 或直接向源站 IP 发送 HTTP 请求,所有的边缘清洗节点被完全架空。 - 高防CDN控制台请求量激增,且回源带宽/源站 CPU 与数据库连接数同步飙升:
这是典型的回源穿透(七层 CC 与恶意 Bot 穿透)。攻击流量虽然经过了 CDN,但由于缺乏精细的七层清洗或缓存策略配置不当,海量随机参数请求被当成正常动态请求直接转发回了源站(关于七层消耗战的深度拆解,可参考《CC防御怎么做:拆解缓存穿透与自适应长周期攻击,构建不惧消耗战的边缘纵深防线》)。
二、 为什么接了高防CDN,攻击者还能查到你的真实源站IP?
很多运维人员认为“只要把域名的 A 记录改成高防的 CNAME,源站 IP 就自动隐身了”。事实上,只要这台服务器曾经在公网“裸奔”过,或者周边配置存在疏漏,攻击者就能通过以下 6 条常见路径扒出真实 IP:
1. DNS 历史解析记录存档(最高发)
如果业务上线初期直接将域名 A 记录指向了源站 IP,哪怕几个月后改成了 CNAME 接入高防CDN,全球各类 DNS 历史记录查询平台依然永久保存着最初的解析快照。攻击者只需检索域名历史,一秒钟就能拿到旧源站 IP。
2. 遗漏的子域名与测试环境
主域名(如 www 或 api)接入了高防CDN,但 test、dev、ftp、admin 等子域名,或者内部调用的备用域名依然直接 A 记录解析在同台源站或同网段 IP 上。通过自动化子域名枚举工具,攻击者能轻易顺藤摸瓜。
3. 源站服务器直接对外发信
如果业务系统在源站本机直接调用 SMTP 发送注册验证码、账单通知或询盘邮件,邮件原文的 Header(信头)中会赫然记录发件服务器的真实出口公网 IP。攻击者只需在网站触发一封注册邮件,源站即刻暴露。
4. SSL 证书透明度(CT)日志与 IP 默认站点扫描
全网 IPv4 地址空间每时每刻都在被自动化扫描器轮询。如果你的源站 443 端口直接对全网开放,且配置了包含业务域名的 SSL 证书,扫描器通过比对证书信息与证书透明度日志,就能将特定 IP 与你的域名精准绑定。
5. 业务程序主动外连(SSR / Webhook / 远程拉取)
当网站支持“通过 URL 上传头像/抓取网页”、调用外部 Webhook 或存在 SSRF(服务端请求伪造)漏洞时,攻击者只需传入一个自己控制的外部地址,让源站服务器主动发起一次请求,就能在接收端日志里截获源站真实出口 IP。
6. 网页源码硬编码与异常报错信息
前端 JS、CSS、图片资源中使用了真实 IP 直链,或者后端 PHP/Java/Node.js 开启了 Debug 模式,在触发报错页面时直接打印了服务器网卡信息与环境变量。
三、 构建“零绕过”防线:源站隐身与回源收口四步法
要让高防CDN真正发挥作用,必须将“边缘替身”与“源站闭环”结合起来,确保任何不经过高防清洗节点的流量都无法触达源站。
第一步:CNAME 平滑接入,用 Anycast 边缘网络接管入口
在接入 RockCloud 高防 CDN 时,无需修改域名的 NS 服务器,DNS 解析依然留在原服务商处。运维只需在原 DNS 控制台添加一条 CNAME 记录指向分配的防护别名,即可在切换期间实现新旧链路并行、业务零中断过渡。
接入后,全球访客请求会通过 Anycast 分布式网络就近牵引至边缘清洗节点(具体牵引机制参见《BGP Anycast清洗是怎么工作的:流量如何被就近牵引、分层清洗、回注源站》),对外完全隐藏源站真实 IP。
第二步:攻击中接入或历史 IP 曾暴露,必须同步更换源站 IP
这是最容易被省略、却最致命的一步。
如果你的业务正在遭受攻击时紧急接入高防CDN,或者该源站 IP 曾经长期直接对外解析过,那么这个 IP 已经处于“已暴露”状态。此时仅添加 CNAME 是不够的,必须在接入高防CDN的同时向云主机商申请更换一个新的源站公网 IP,并在高防控制台更新回源地址,彻底切断攻击者的历史情报。(若使用 AWS、阿里云国际、腾讯云国际等海外云主机作为源站,也可通过 RockCloud 国际云代充 快速调配与管理云端资源。)
第三步:源站防火墙严格收口,仅放行高防回源节点
换了新 IP 之后,如何防止被全网扫描器再次扫出域名绑定关系?答案是源站白名单收口。
在源站服务器的安全组或系统防火墙中,将业务端口设置为仅允许 RockCloud 的回源节点 IP 段访问,拒绝其他所有公网 IP 的直接连接请求。这样一来:
- 外部扫描器直接扫描源站 IP 时,端口呈静默或拒绝状态,无法提取 SSL 证书指纹;
- 即便攻击者通过某种极端方式猜到了网段,其直接发往源站的应用层连接也会被安全组在底层直接丢弃。
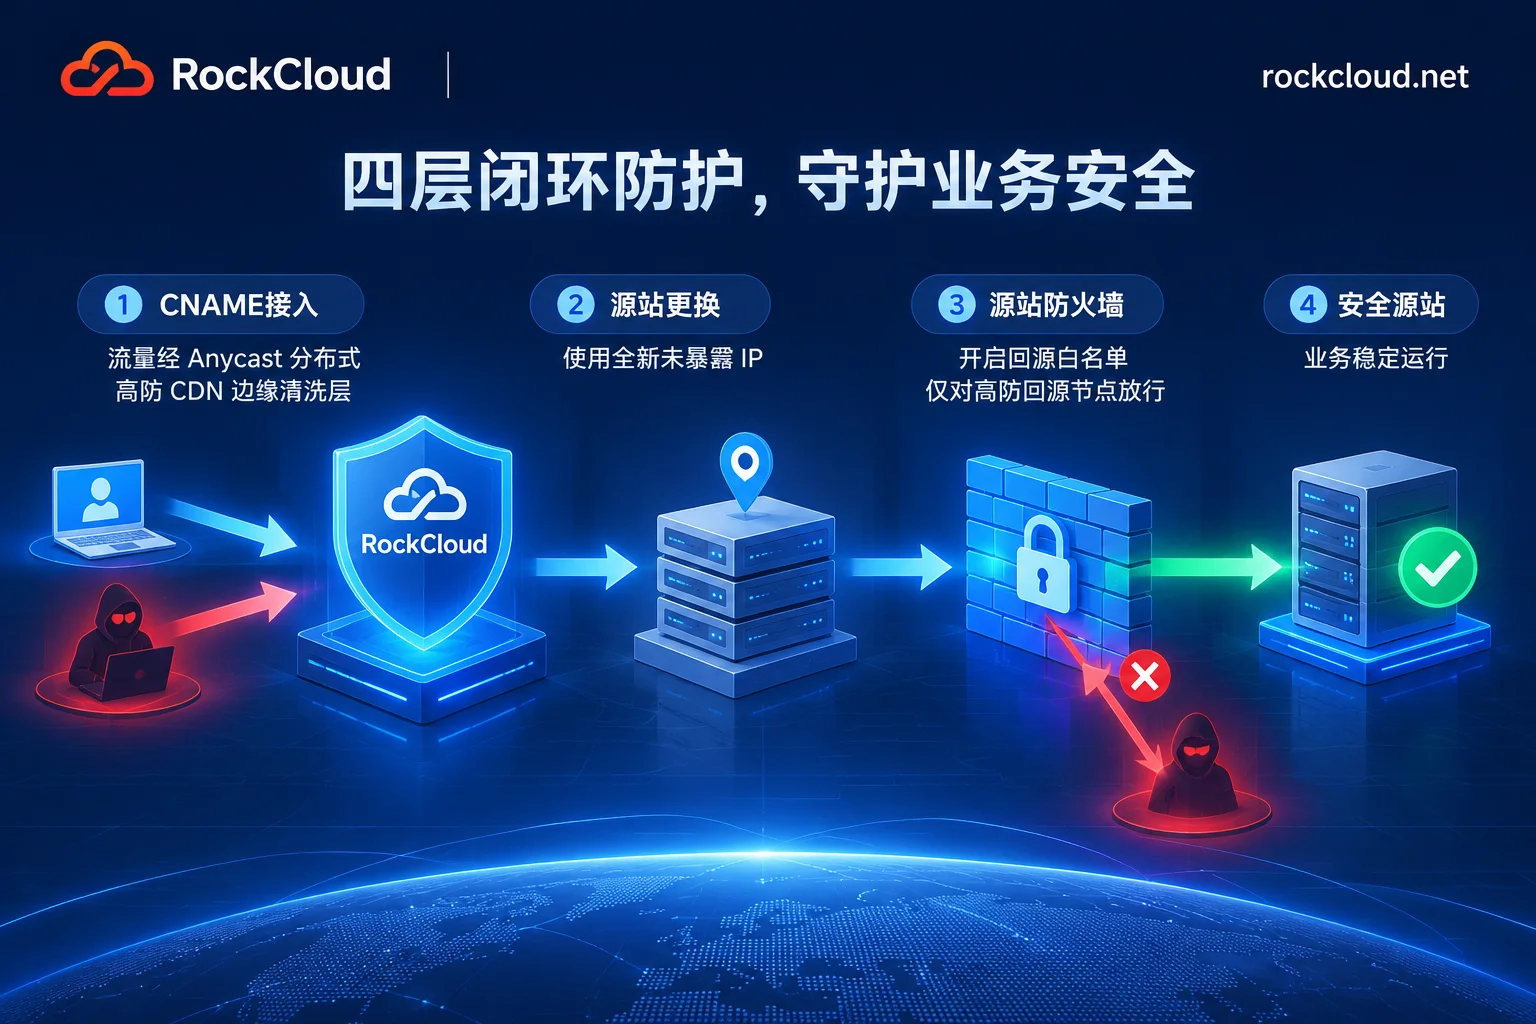
第四步:开启免费全自动 SSL 与邮件/出站隔离
- 证书隔离: 直接使用 RockCloud 通用安全与加速功能 中的免费全自动 SSL,在边缘节点完成证书签发与卸载,避免源站证书直接暴露在公网扫描之下。
- 外连剥离: 业务发信改用第三方邮件 API 服务,禁止源站直接对外发送邮件;涉及远程图片抓取或 Webhook 的功能,通过独立的代理节点出站,做到“业务源站只接收高防回源流量,不主动暴露公网出口”。
四、 堵死“正面穿透”:让 DDoS、CC 与 WAF 在同一条链路上协同
当源站 IP 被彻底隐藏并收口后,攻击者唯一的路径就是正面硬刚高防CDN的域名入口。此时,为了防止恶意请求顺着回源通道压垮后端数据库,边缘防线需要具备三四层与七层的一体化拦截能力:
- 同链路 DDoS + CC 协同清洗:
在 RockCloud 架构中,DDoS 与 CC 防御部署在同一条请求路径上,无需分开采购或跨平台串联。网络层大流量洪峰在 Anycast 边缘被直接稀释吸收,高频应用层 CC 请求在节点本地完成人机校验与频次拦截。 - 一键开启智能 WEB 防火墙(WAF):
针对试图穿透缓存的动态 API 刷接口、SQL 注入、XSS、文件包含及命令注入攻击,可在控制面板一键开启 智能 WEB 防火墙(WAF)。系统在执行 OWASP 核心规则集的基础上,结合机器学习模型动态识别规则库尚未收录的未知恶意请求与自动化脚本(针对登录与支付接口的精细控流可参考《Bot管理怎么做:当AI爬虫与自动化脚本涌向登录和支付接口,如何用边缘WAF精细控流》)。遇到复杂业务接口需要定制防穿透策略或例外放行时,由安全技术团队直接协助配置。 - 非 HTTP 游戏与自定义协议的防穿透方案:
如果你的业务不是标准 Web/API,而是需要 TCP/UDP 全协议转发的游戏业务,普通网站 CDN 无法代理非标端口。此时应采用 RockCloud 游戏盾,将游戏的非 HTTP 协议做私有协议封装,经分布式边缘节点转发并隐藏源站;单节点受攻时自动切换至高防节点且保持玩家连接不断。 - 兼顾合规免备案加速与防天价账单:
许多架构师担心叠加高防清洗与 WAF 会拖慢正常访问,或者被攻击打出高昂的按量流量费(参见《CDN被恶意盗刷和DDoS攻击打出天价账单怎么办:按量付费陷阱与高防CDN选型指南》)。RockCloud 将加速与防御整合在同一个套餐内,支持 HTTP/3、TLS 1.3 0-RTT 与自定义缓存规则,并可叠加三网直连回国的免备案 CN2 中国加速;在 计费模式 上采用按月固定峰值计费,不限流量、不限请求次数,DDoS/CC 防御、WAF 与 SSL 均包含在内,彻底消除被攻击刷爆账单的后顾之忧。
五、 接入前后的防绕过安全核对清单
无论你是正在做架构迁移,还是准备为新业务上线防护,建议按以下清单逐项打勾(更多平台特性差异可查看 高防CDN选型对比):
- [ ] 全域名覆盖: 主域名、API 域名、静态资源域名及所有仍在使用子域名是否已全部通过 CNAME 接入高防CDN?
- [ ] 废除暴露 IP: 曾经直接解析过域名的旧源站 IP 是否已经更换?
- [ ] 回源白名单: 源站服务器安全组是否已配置为“仅放行高防CDN回源节点 IP”,并封禁其余全网直接访问?
- [ ] 外发通道清理: 源站本地 SMTP 发信是否已停用?主动外连回调接口是否已隔离?
- [ ] 七层策略就绪: 边缘 WAF 是否已开启?针对动态查询接口的自定义防刷规则与静态资源强制缓存是否已生效?
如果您的业务此刻正遭受 DDoS 或 CC 攻击、源站反复黑洞急需紧急切割与防线加固,可立即通过 联系我们(安全响应) 或官方 Telegram(@rockclouds)联系安全团队获取应急接入支持与免费测试规格评估。