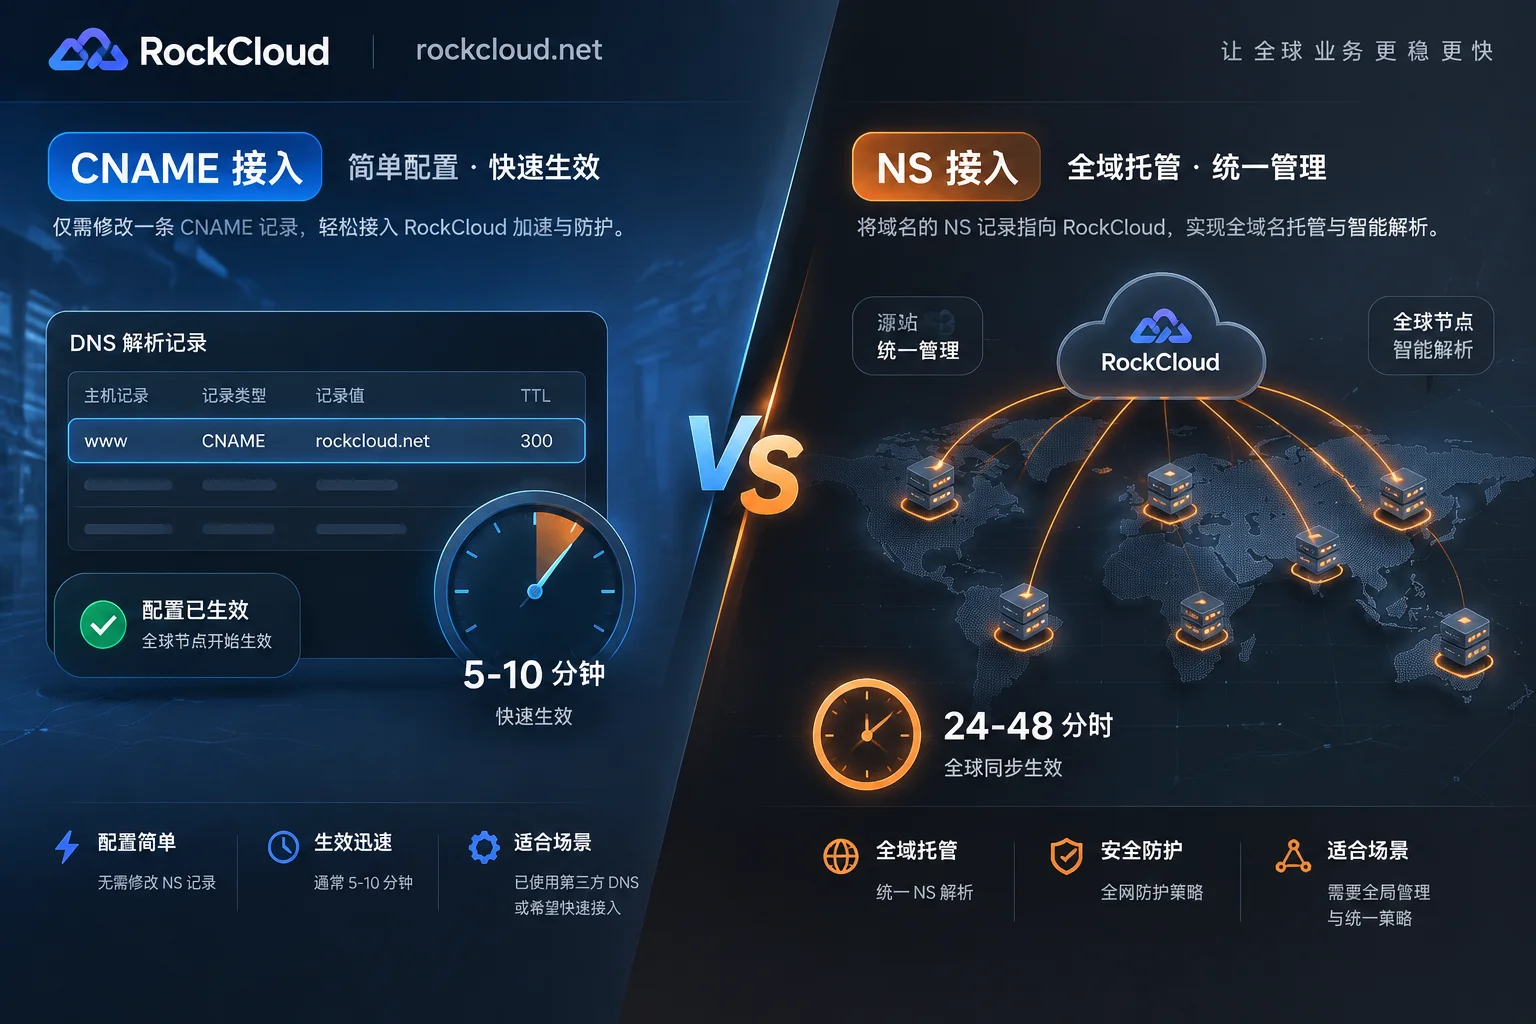
接入高防CDN并非必须修改NS记录。主流服务商同时支持CNAME接入与NS全托管接入。应急防击或复杂DNS架构业务首选CNAME接入,分钟级生效且易于回退;仅在需要全域名权威DNS防护、根域名无ALIAS支持或要统一托管全部子域时,才考虑改NS接入。本文给出两种方式的生效速度、防护边界差异及选型判据。
高防CDN是否需要ICP备案完全取决于节点物理位置,而非防护能力本身。使用中国大陆境内节点必须持有工信部ICP备案,使用香港或海外节点则无需备案即可接入。未备案域名或需要应急防护时,选用香港/海外节点配合CN2直连线路是标准做法。
游戏盾和高防CDN的选型取决于业务协议层级、客户端形态、防御深度需求和源站暴露风险。HTTP/HTTPS的Web业务用高防CDN通过DNS修改即可接入,获得边缘缓存和通用DDoS/CC防护;TCP/UDP长连接及私有协议的原生游戏需要游戏盾,通过客户端SDK集成实现设备指纹、双向鉴权和协议加密,彻底阻断游戏业务逻辑层攻击。多数游戏采用混合部署:官网和更新服用CDN,核心战斗服用游戏盾。
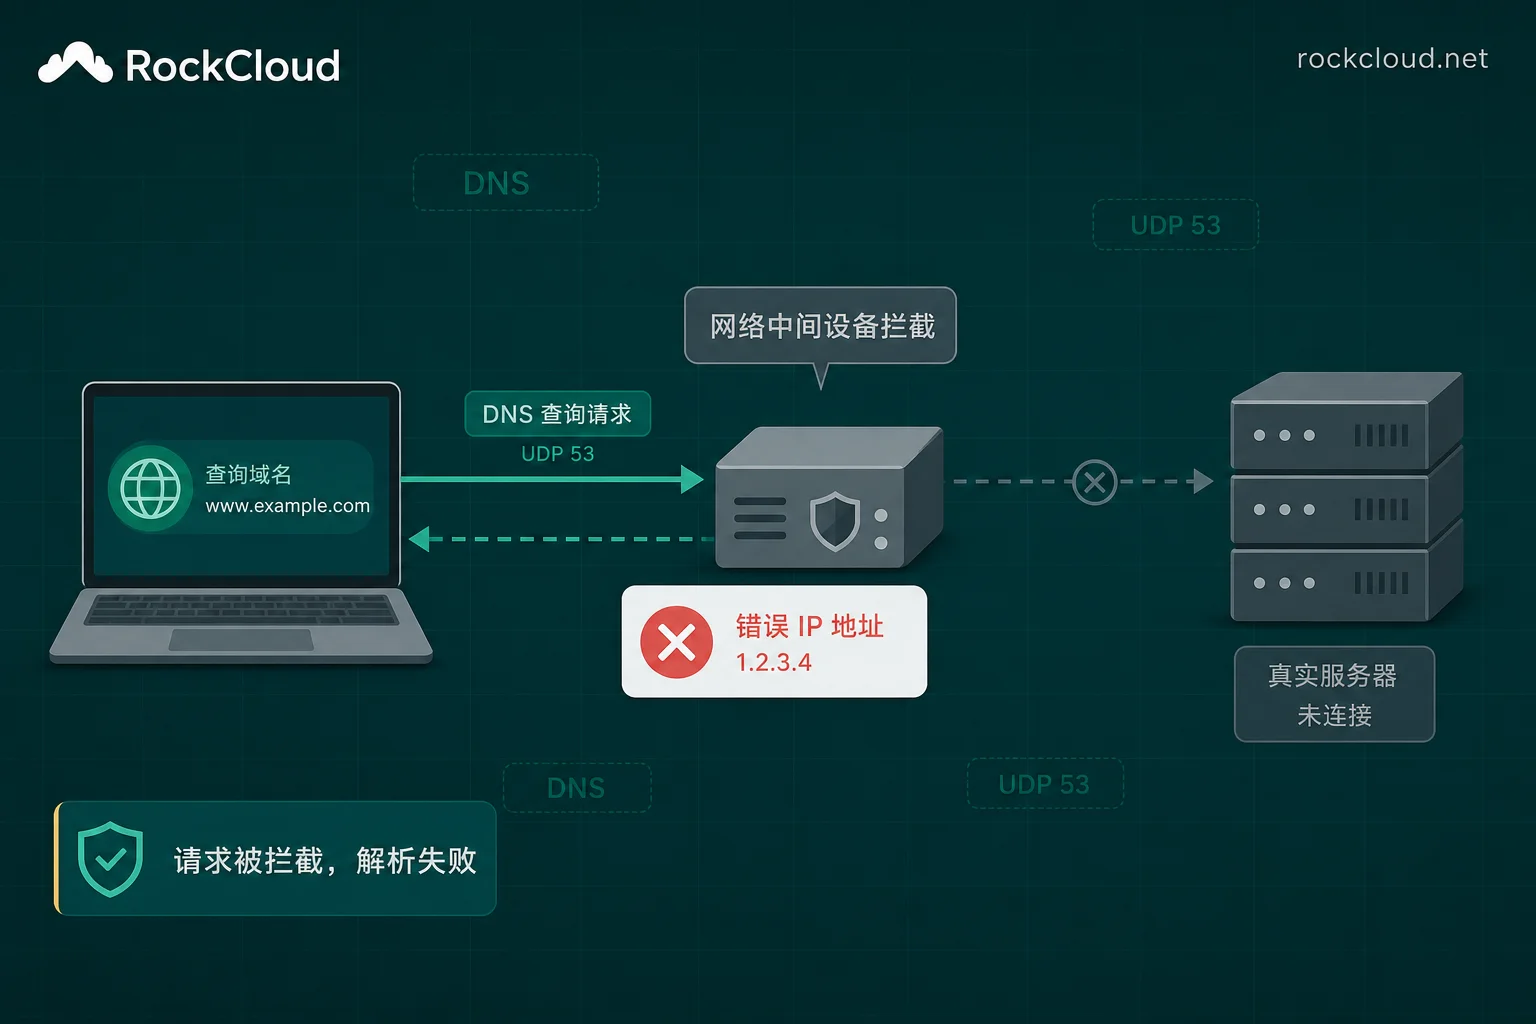
域名突然在国内打不开,未必是 DNS 污染。本文给出四步确认是不是解析层被抢答、需要先排除的几种更常见原因,以及两条恢复路线:客户端临时自救(DoH/DoT、hosts)和不换域名的业务侧恢复(污染清洗、接反向代理/高防 CDN),最后是恢复后的验收与复发观察。
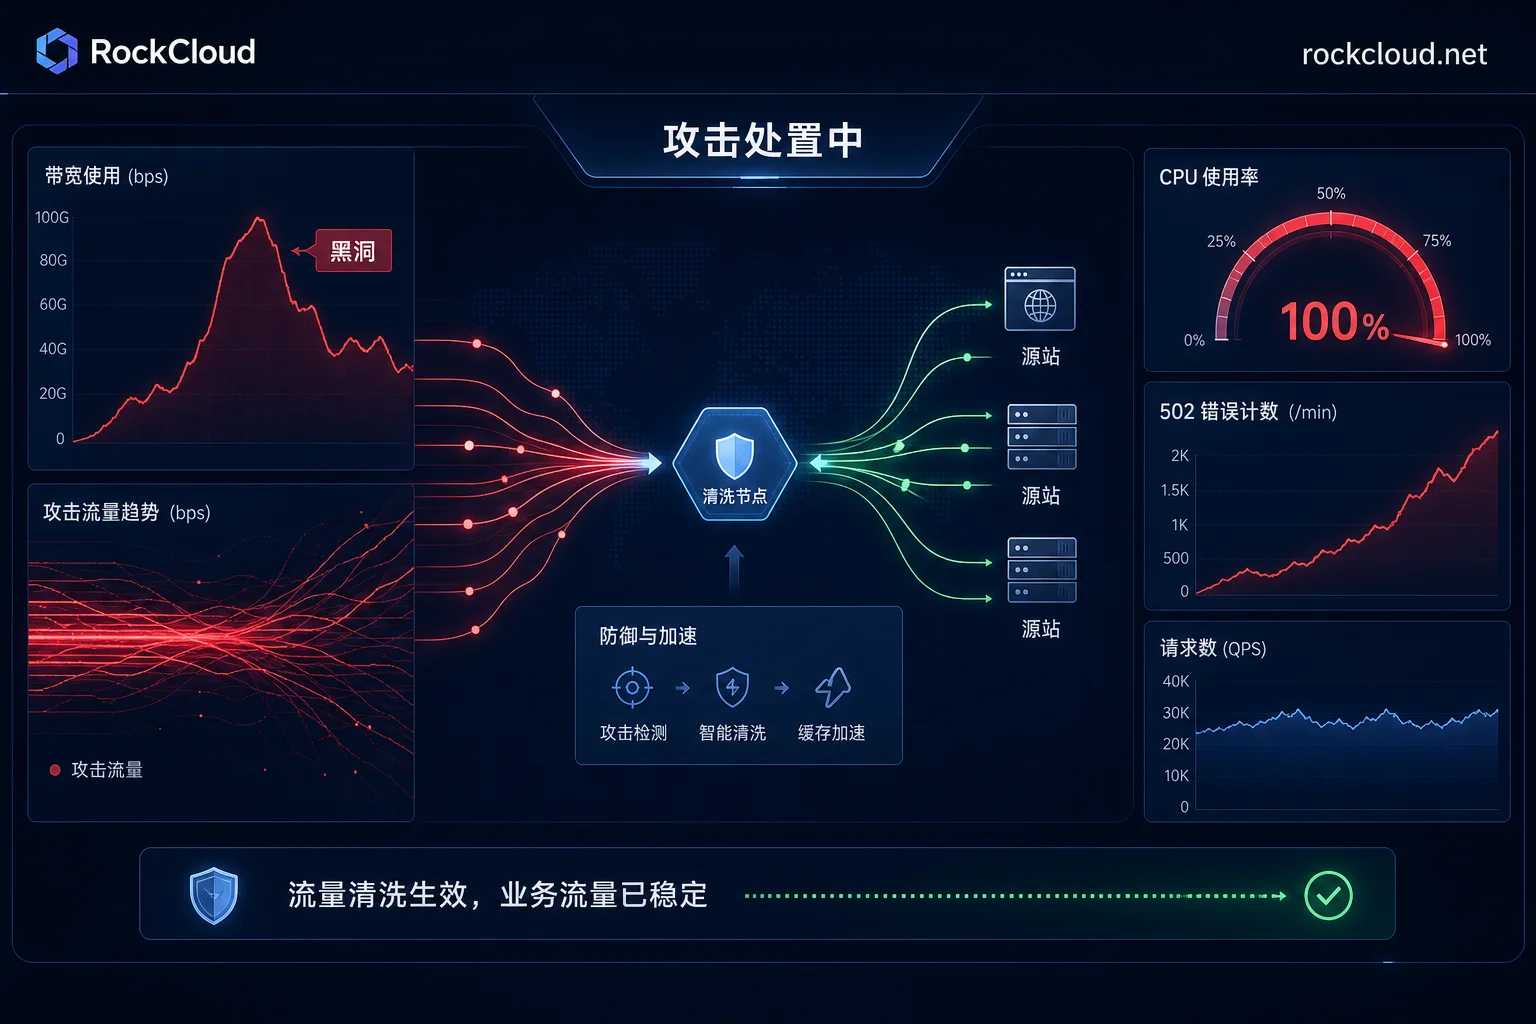
网站正在被DDoS或CC打瘫时,恢复访问靠的是顺序而不是工具数量:先判断被打的是网络层还是应用层,再隔离源站(必要时换IP),然后切DNS到清洗节点,在边缘压制应用层请求,最后清理源站残留连接。本文按运维实际动手的顺序给出判断依据、常见返工点和恢复确认判据。
0 条留言
 RockCloud-基石云安全-官方博客