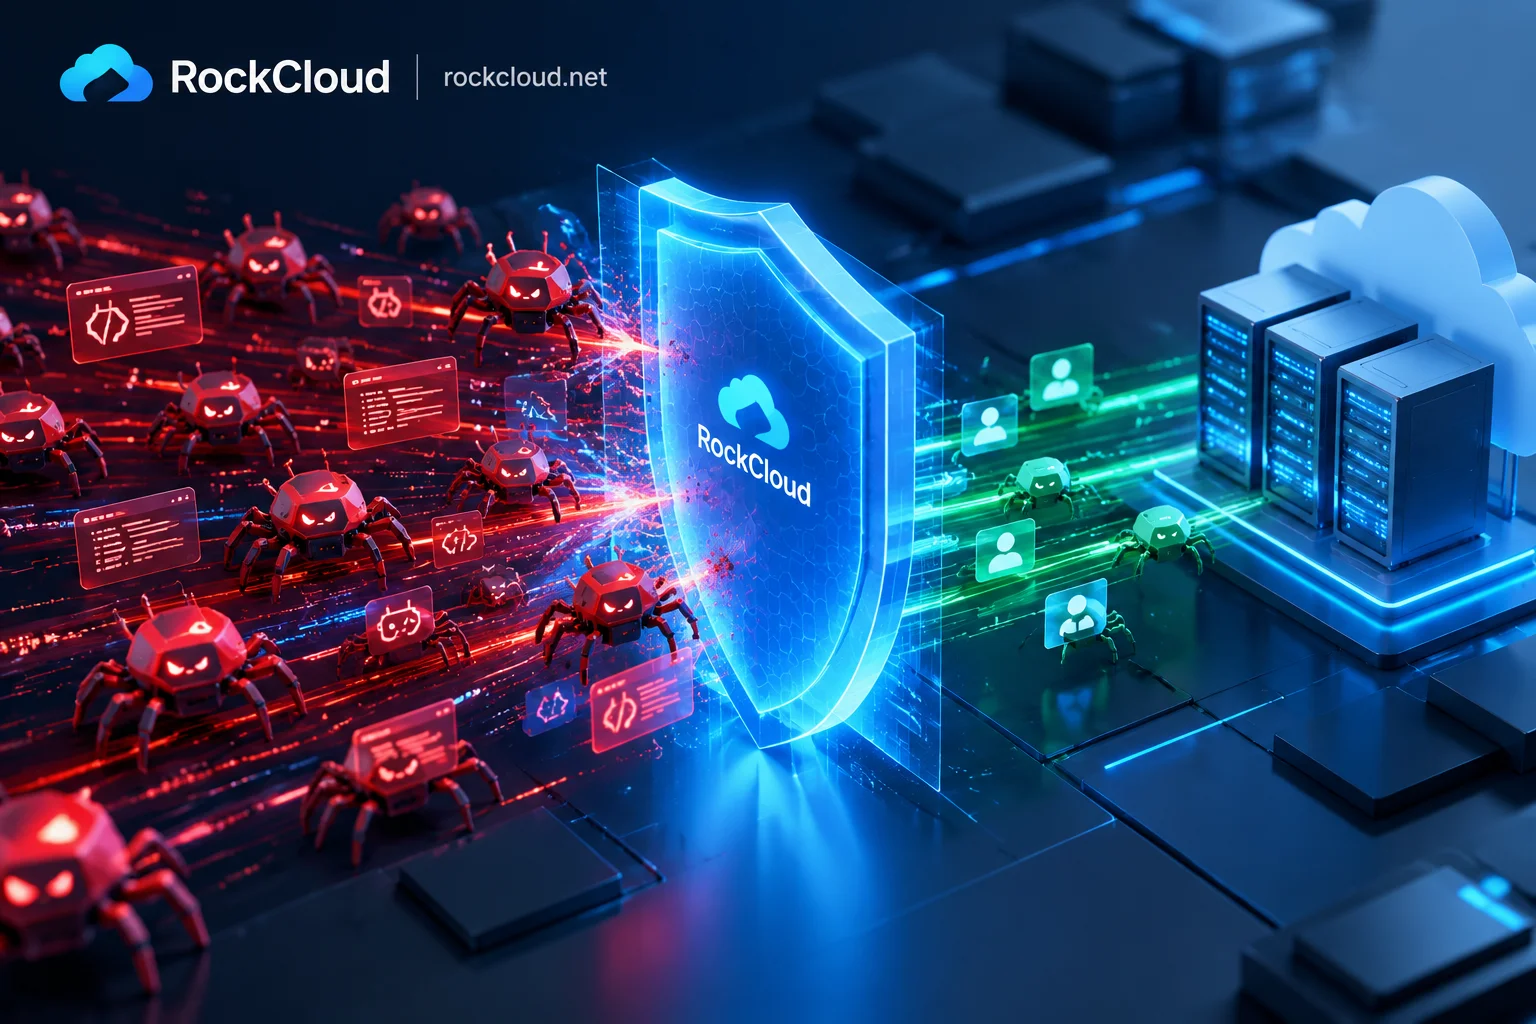
2026年全球DDoS攻击呈现出明显的工业化与两极化特征:超过九成的三四层流量攻击在10分钟内结束,而超24小时的应用层CC持久战激增380%,且超七成攻击采用混合复合模式并捆绑勒索。本文结合最新威胁情报,拆解企业如何通过常驻Anycast高防CDN、同链路DDoS/CC与WAF协同、游戏盾私有协议封装及源站收口,构建免人工干预的DDoS防御体系。
高防CDN能防CC攻击,但要满足两个前提:边缘节点具备七层清洗能力,源站只能经由CDN访问。本文说明高防CDN拦截CC的四种手段,列出源站IP暴露、动态接口穿透、挑战方式误伤和非HTTP业务四类常见失效情况,并给出接入后的自查顺序和选型时要问清的问题。
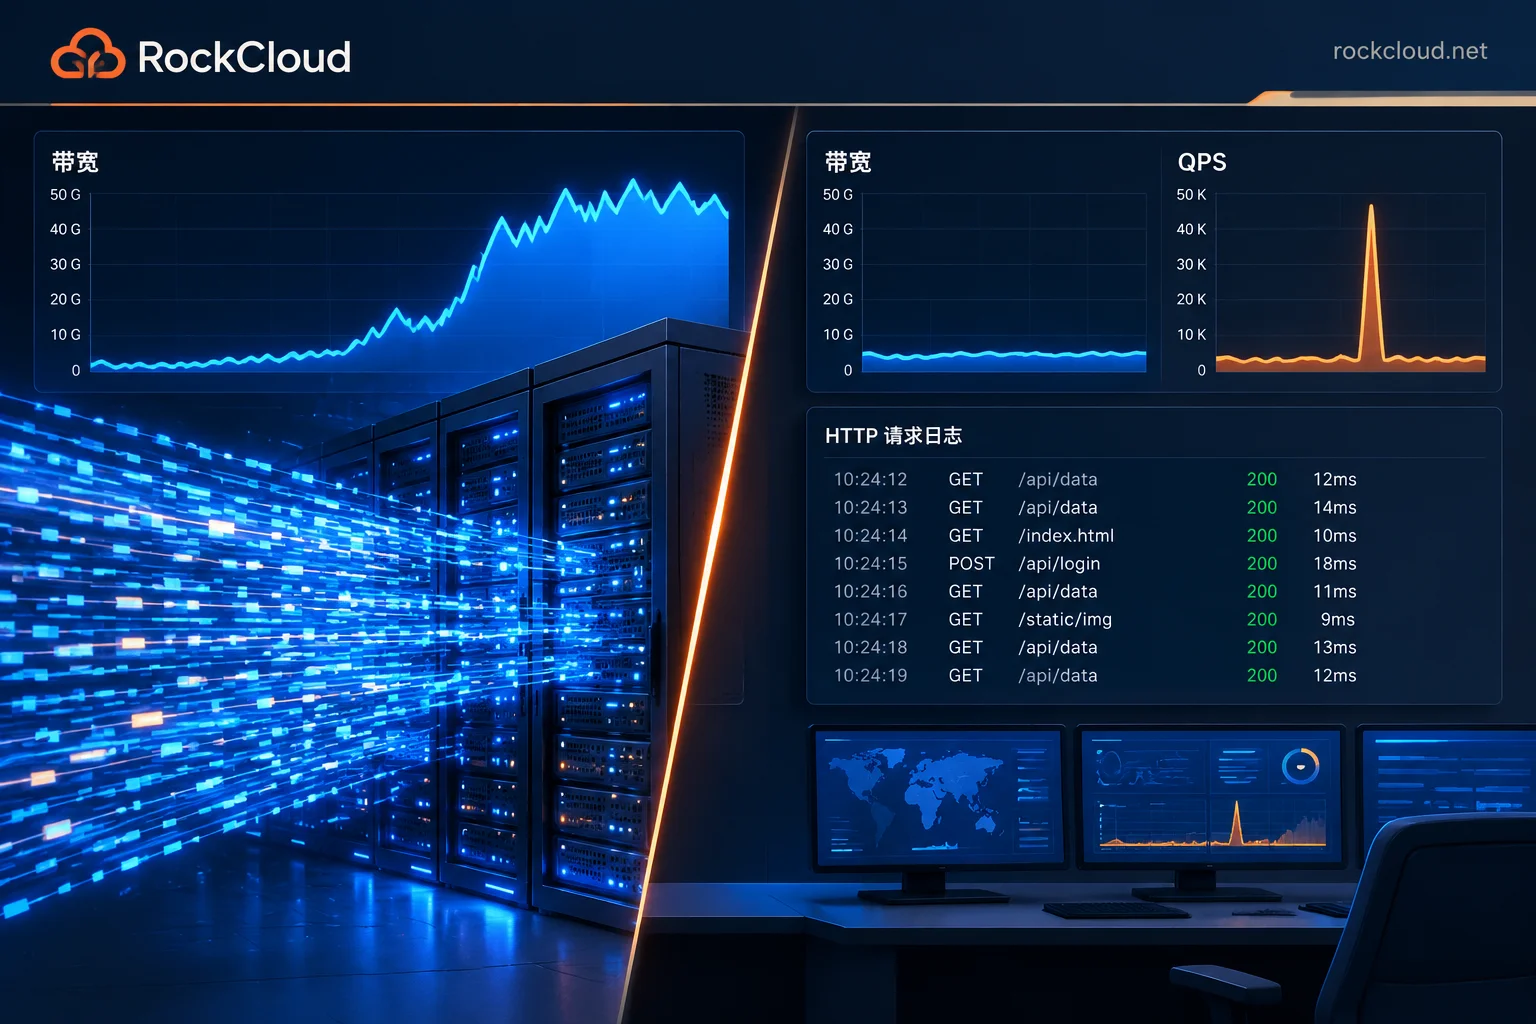
网站突然打不开时,看三件事就能大致分清:带宽和包量是否暴涨、能否登录服务器、访问日志里有没有大量请求。本文按排查顺序给出监控指标、连接状态和日志命令,列出几种容易误判的情况,并说明两类攻击各自该从哪里处置。
2026年AI脚本配合住宅代理,让CC攻击更像真人访问;超大流量攻击也多在几分钟内结束,人工处置往往来不及。本文说明新型攻击在日志里有哪些迹象,正在被打时按什么顺序止血,以及选型时如何看网络层清洗、应用层WAF、私有协议封装和计费方式。
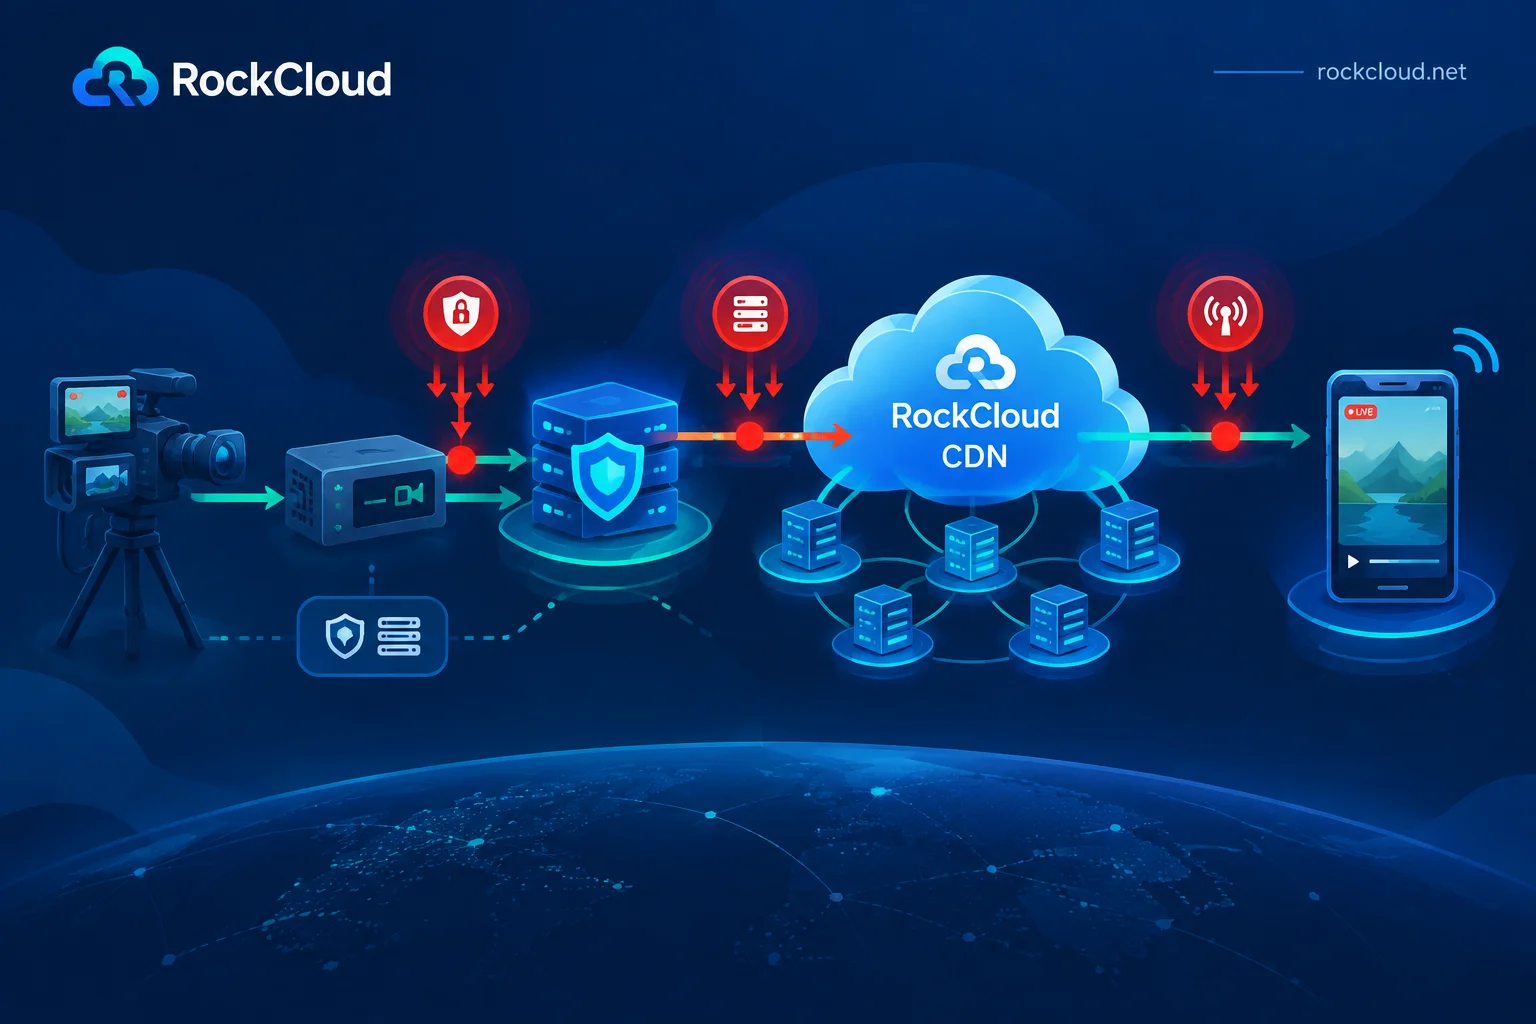
直播卡顿、频繁断流时,先用十分钟分清是信令鉴权接口被刷、播放侧穿透回源打满源站,还是推流端口被空连接耗尽,再按对应层级做限流、缓存收敛和端口收口。文章给出可直接照做的排查顺序、各层处置动作、源站隐藏的正确先后,以及事后架构加固要点。
0 条留言
 RockCloud-基石云安全-官方博客