 RockCloud-基石云安全-官方博客
先说结论:2026年的攻击难防,主要有两个原因。一是AI脚本配合住宅代理,CC请求越来越像真人访问,只按IP封禁或设固定频率阈值,要么拦不住,要么误伤正常用户。二是超大流量攻击来得快、走得也快,靠人工改配置、提工单通常赶不上。能扛住这类攻击的是一套架构:网络层自动清洗、应用层按行为识别、源站彻底隐藏、计费方式不会被攻击流量拖垮。
先判断你现在的处境:如果正在被打,直接看第二部分的止血顺序;如果是在做采购或者复盘,从第一部分往下看。
一、AI驱动的攻击在日志里是什么样子
应用层(CC):单个IP看不出问题,按接口汇总才看得出
新型CC攻击的来源多是住宅网络。每个IP请求频率都不高,UA和请求头看着也正常,被拦截后还会自动换一种请求方式。所以只盯着“单IP请求量排行”,往往什么也发现不了。建议换几个角度看:
- 带宽没怎么涨,源站CPU、数据库连接数却很高:说明攻击打的是计算量大的接口,比如搜索、登录、短信验证码、下单、API查询。
- 按URL路径汇总请求量:某个接口的请求量或错误率突然升高,而首页、静态资源的访问量没有同步增长。
- 看会话是否连贯:真实用户会加载页面资源,前后请求有Cookie延续;机器流量通常直奔目标接口,会话上下文断断续续。
- 看请求头指纹:大批来自不同IP的请求,请求头组合高度一致,或者排列顺序和声称的浏览器对不上。
在控制台里从看板异常点一路定位到单条请求的方法,可以参考《CDN控制台怎么看流量和网络日志》。
网络层:攻击往往短而猛
行业公开的2026年上半年DDoS威胁报告显示,超过1 Tbps的洪泛攻击和DNS反射放大攻击明显增多,其中九成以上在10分钟内结束。等值班人员收到告警、登录后台、改完规则,攻击可能已经停了,业务也已经中断过一次。所以网络层防御要看两点:带宽储备够不够大,能不能自动清洗。
二、正在被打:按这个顺序止血
- 先确认源站IP有没有暴露。如果攻击者能直连源站,前面加多少层防护都没用。源站暴露时,接入防护后还要更换源站IP。
- 把域名接入高防CDN,并收紧源站入口。源站防火墙只放行CDN的回源地址,其他来源一律拒绝。具体接入顺序见《网站正在被大流量攻击:快速挂载CDN的接入顺序与收口要点》。
- 给被打的接口单独加验证。不要全站一刀切,只对登录、短信、下单这类敏感路径启用人机验证或更严格的频率策略。大模型API可以按Token维度分层限流,做法见《大模型API接口被盗刷怎么限流》。
- 检查有没有误伤正常业务。支付回调、第三方Webhook这类服务器对服务器的请求,最容易被新规则拦下,需要按路径加白名单,方法见《WAF把支付回调拦了怎么加白名单》。
如果自己处理不过来,可以直接联系基石云应急接入。
三、选型时重点看四件事
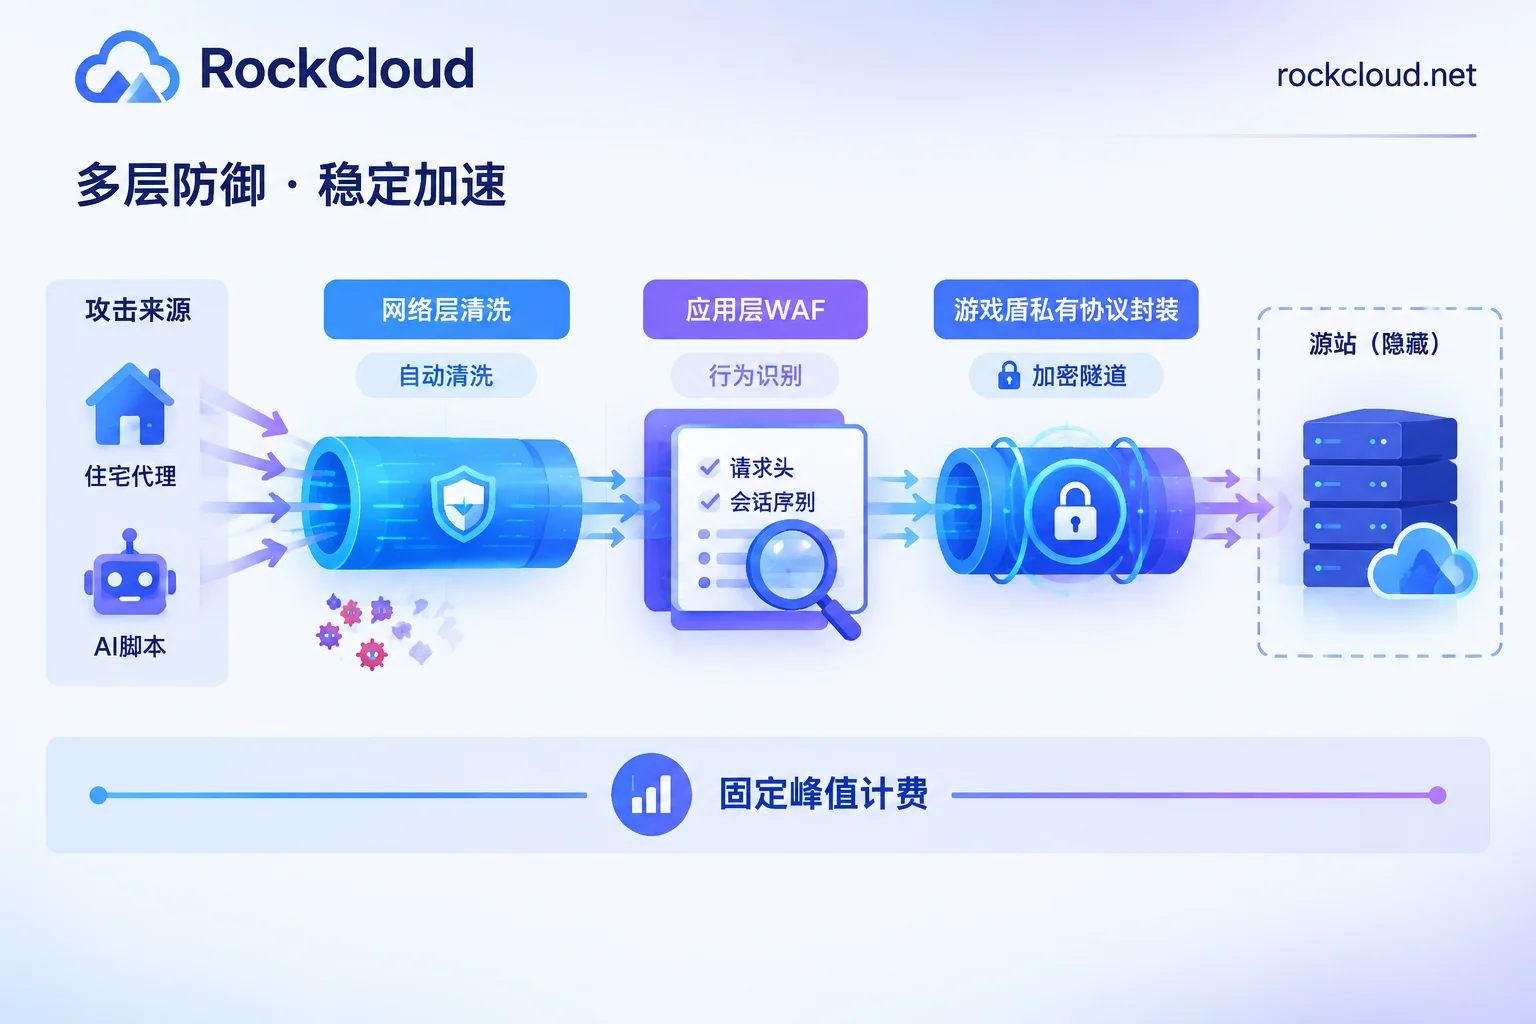
1. 网络层和应用层要分开评估。 网络层看带宽储备和自动清洗能力,确保攻击来时不需要人工介入。应用层看WAF能不能结合请求头指纹、请求序列和会话上下文做动态识别,以及能不能针对单个接口配置防刷策略,而不是只提供IP黑名单和全局限速。
2. 游戏、客户端APP、支付这类非HTTP或敏感协议业务,不要只靠Web层CDN。 这类业务容易出现两个问题:源站暴露,以及协议解析跟不上。私有协议封装加源站全隐藏(也就是游戏盾这类方案),能让自动化扫描工具连真实入口都找不到。怎么在两种方案之间选,可以看《游戏盾和高防CDN该怎么选》。
3. 算清楚被打时的账单。 按流量计费或弹性计费时,攻击者即使打不垮你,也可能让你收到一张远超预期的账单,也就是“经济拔点”(Denial of Wallet)。按固定峰值计费、不限流量,被打时的费用是可预期的。计费算法的区别见《高防CDN按峰值计费怎么算》。
4. 告警能不能及时推到值班人员手里。 攻击多在几分钟内结束,看板和日志再详细,也要有人及时看到。能直接推送到即时通讯工具的方案,更适合小团队值守。
四、基石云的做法
基石云(RockCloud)应对这类攻击,靠的是上面这套链路本身,并不依赖某个特别的算法:
- 加速和防御在同一条链路上完成,只收一份费用,防御不需要另外购买,也不用在两家服务之间来回切换。
- Web业务用WAF按路径配置规则。游戏和客户端业务用游戏盾,支持私有协议封装、TCP/UDP,并隐藏源站。
- 按固定峰值计费、不限流量,价格写进合同,被打时账单不会失控。
- 提供日志面板和Telegram数据推送,方便按上面的方法排查,攻击开始时值班人员也能第一时间收到通知。
- 免费自动SSL证书。国内访问需要免备案线路的,还可以选CN2加速。
防护效果取决于你的业务类型和实际攻击情况,具体防御量级和节点信息以官网为准。比较稳妥的做法是先用真实业务跑一轮测试,重点核验回源收口、敏感接口策略和告警推送这三项。测试申请材料和核验要点见《高防CDN怎么申请免费测试》,也可以直接在套餐与免费测试页提交申请。


评论(0)