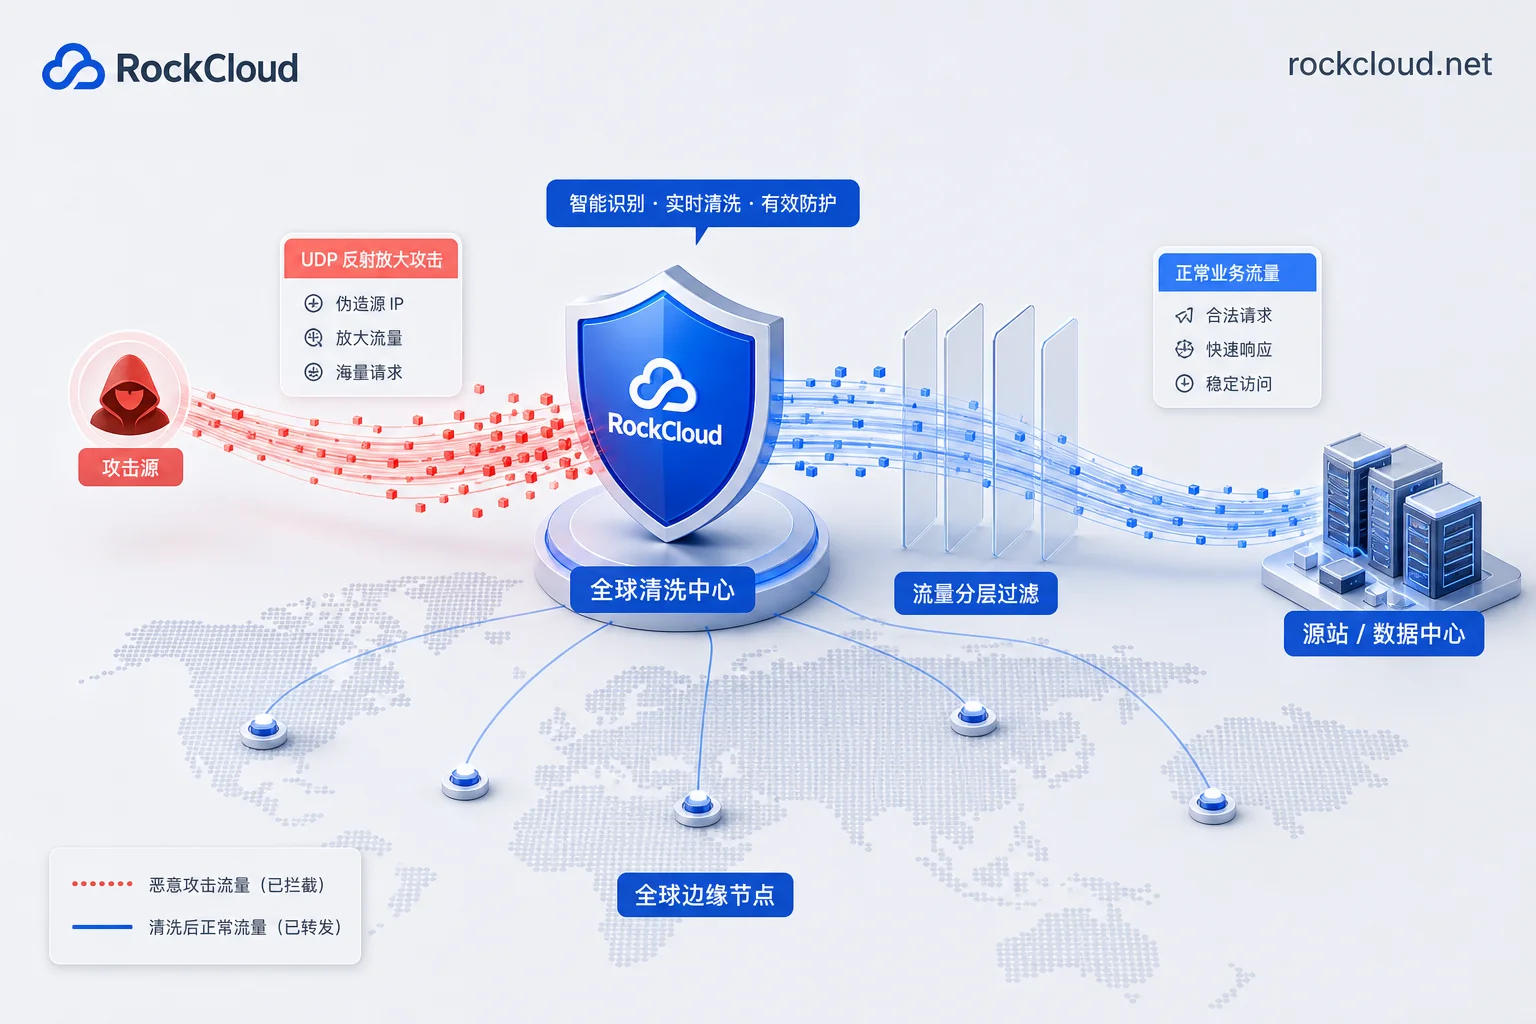
常规Web CDN无法代理UDP流量,少数四层CDN虽可反向代理UDP但存在延迟敏感与套餐门槛限制。UDP对战服务器遭DDoS攻击的主流选型是游戏盾(SDK封装+隐藏源站+毫秒级调度)或四层高防IP(全端口清洗但无协议加密),选择取决于客户端能否集成SDK与对延迟的容忍度。
从计费口径、改造成本、黑洞故障半径、扩容沉没成本四笔账对比高防IP与高防服务器,结合短脉冲攻击趋势,给出选型结论与核算清单。
海外高防IP封海外UDP流量能快速止血,但会误伤DNS、QUIC、游戏协议等业务。本文分析其优缺点,给出四档取舍策略。
独享与共享高防IP的差异集中在防护带宽独占性、黑洞故障域、IP信誉纯净度与超峰处置权四项。本文从被攻击那一刻的资源分配切入,结合NETSCOUT披露的超大容量洪水趋势,给出签约前可核实的4项问题与不合格信号,并按业务类型给出选型结论。
高防IP和高防CDN区别的核心不在“防多少G”,而在流量被接走的协议层:高防IP是四层端口转发,协议无关但不理解业务语义;高防CDN是七层域名接入,自带缓存和WAF但只覆盖HTTP(S)。这一边界在今天比以往更关键——Radware 2026年Q1报告显示,Web应用层DDoS攻击同比激增187.1%,网络层攻击增长168.2%。当攻击增量主要落在应用...
0 条留言
 RockCloud-基石云安全-官方博客