 RockCloud-基石云安全-官方博客
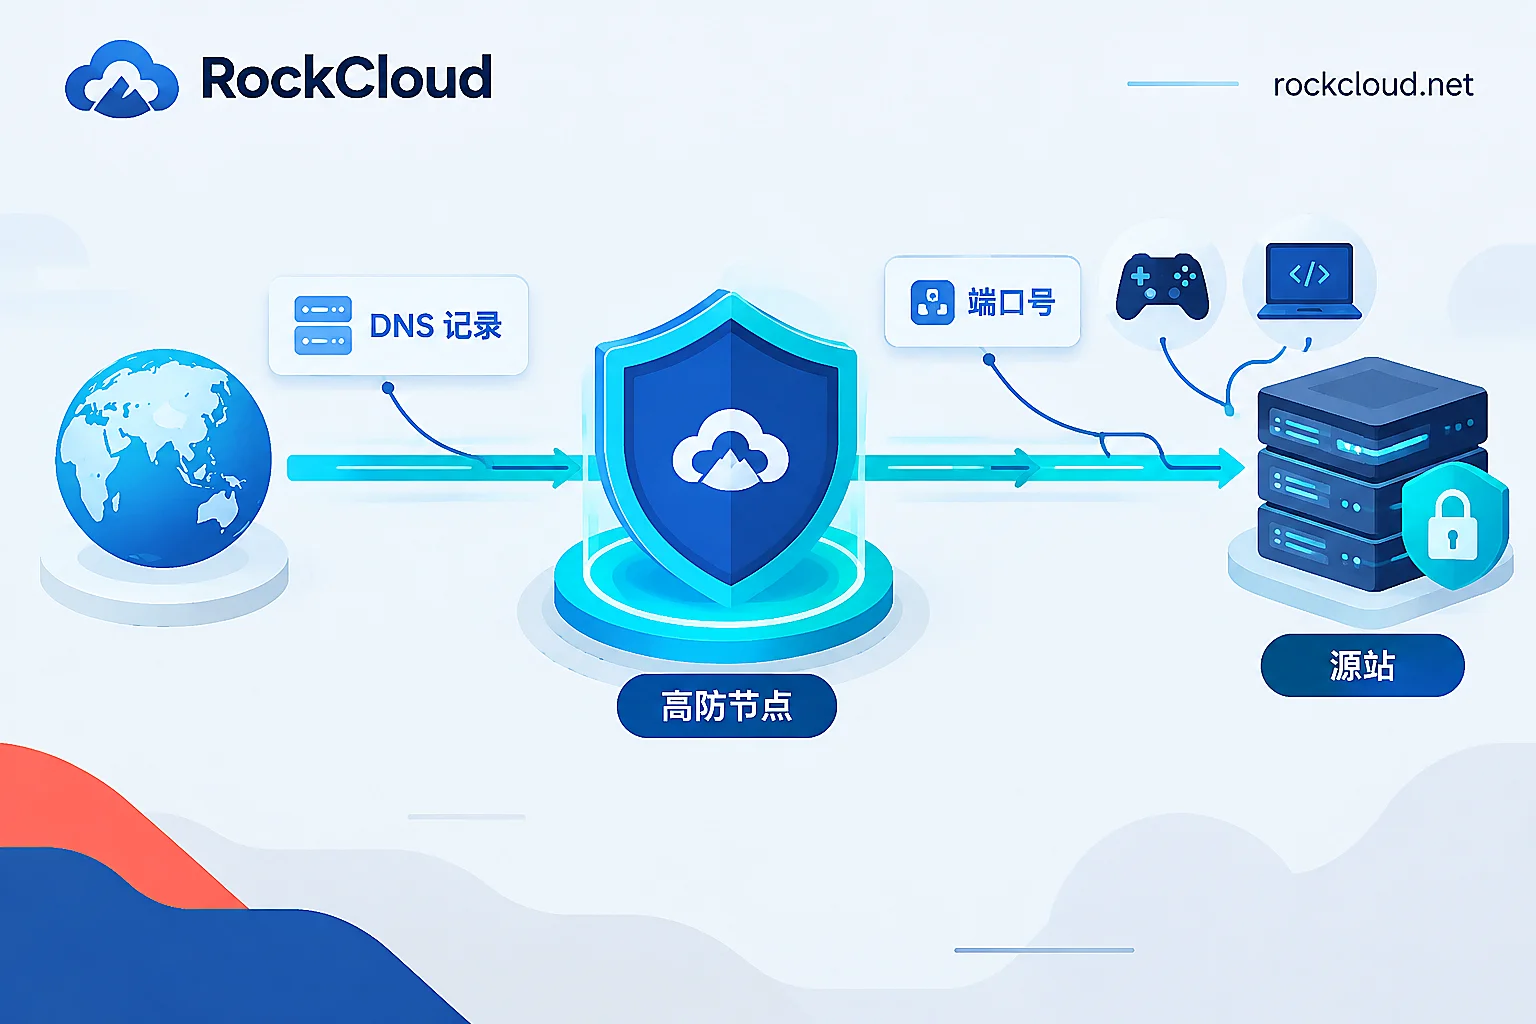
多数情况下,接入高防IP改的是用户访问的入口,而不是源站服务的监听端口。
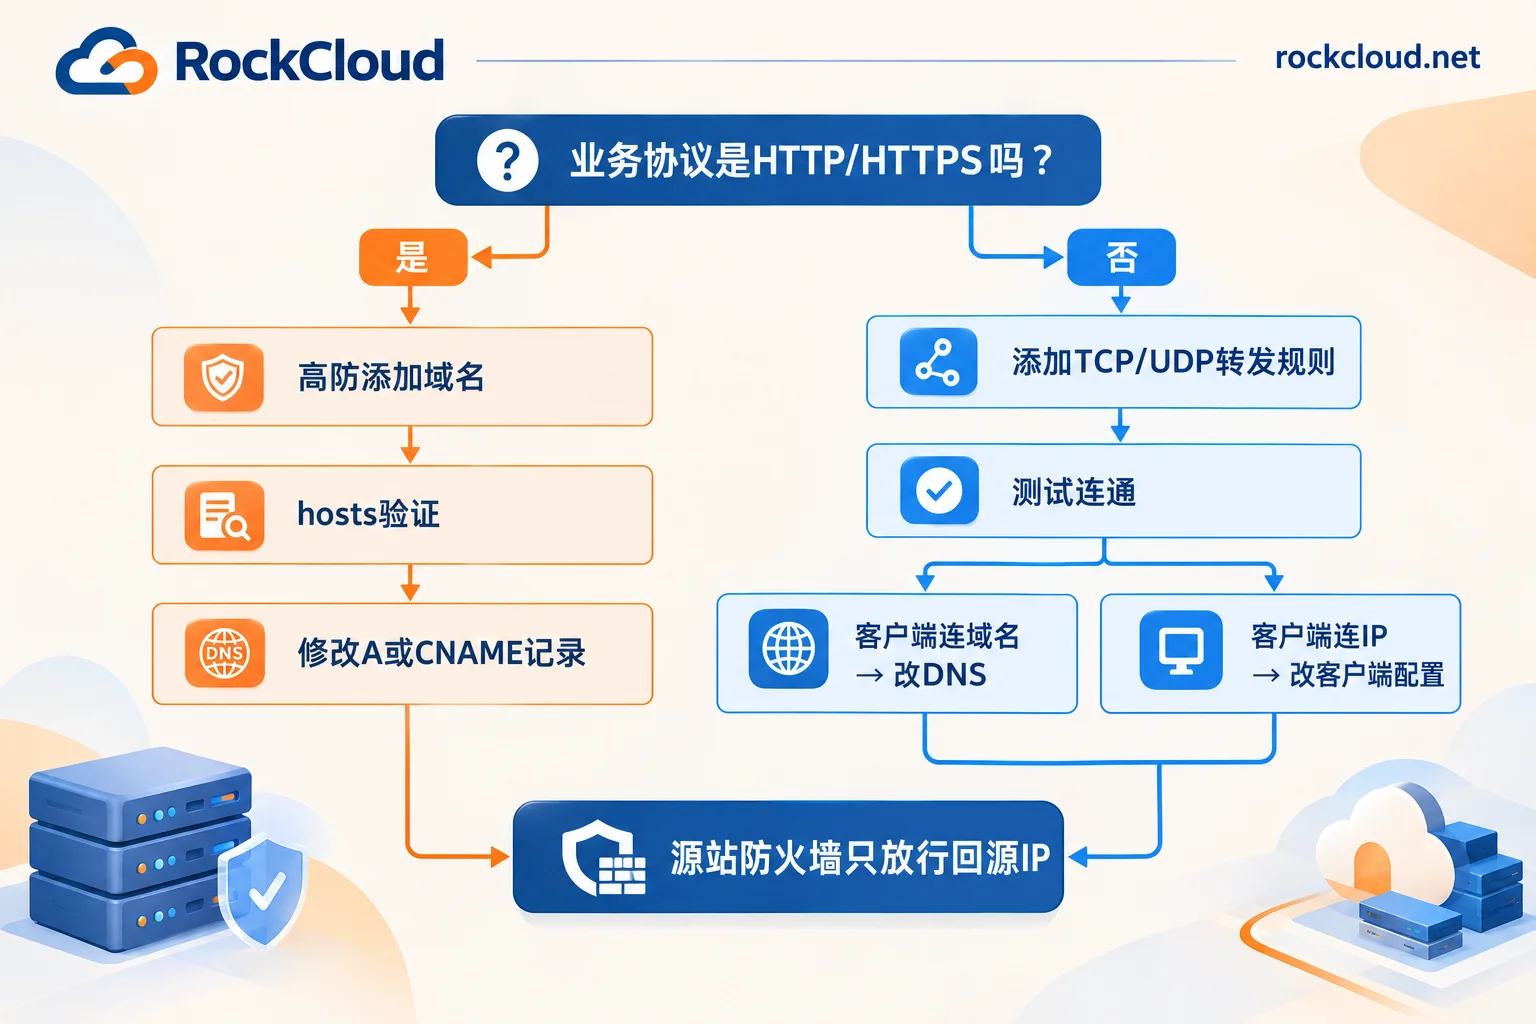
- 网站(HTTP/HTTPS):改DNS解析。把域名的A记录指向高防IP,或者把记录改成CNAME,指向高防提供的别名。80、443和源站端口都不用动。
- 非网站的TCP/UDP业务(游戏网关、客户端长连接、自定义协议等):先在高防后台配置四层转发规则,再改客户端的连接目标。客户端连的是域名,就改DNS;客户端连的是固定IP,就把IP换成高防IP。
- 源站端口一般保持不变,只需要在转发规则里如实填写。只有一种情况客户端要跟着连新端口:你让高防的对外端口和源站端口不一致。
不论哪种业务,切换之后都要把源站防火墙收口,只放行高防的回源IP,否则攻击者仍然可以绕过高防。
下面按业务类型给出改动顺序。各家高防的控制台名称和字段不同,以下是通用的接入顺序,具体配置项以你所用服务商的说明为准。
先确认业务走哪一层
判断方法:用户是不是通过浏览器或HTTP客户端访问一个域名?
- 是,而且协议是HTTP/HTTPS:按网站业务(七层)接入,靠DNS引流。
- 不是,或者走的是私有TCP/UDP协议:按非网站业务(四层)接入,靠端口转发加修改连接目标。
API接口如果走HTTP/HTTPS,也按网站业务处理。同一个项目里两类业务可能都有,比如官网走七层、游戏服走四层,分别配置即可。如果不确定非网站业务该选哪种防护产品,可以先看非网站业务能用高防CDN吗。
网站业务:配好规则再改DNS
- 在高防侧添加域名:填写业务域名、协议(HTTP/HTTPS)、源站IP或源站域名,以及源站端口。HTTPS业务通常还要在高防侧配置证书,否则切换后浏览器会报证书错误。
- 提前调低TTL(建议):正式切换前,先把这条域名记录的TTL调小。这样切换和回滚都能更快生效。
- 本地验证:在自己电脑的hosts文件里把域名指向高防IP。然后访问几个关键页面,试一下登录和表单提交,确认回源正常。
- 修改DNS解析:在域名的DNS解析控制台,把A记录改成高防IP,或者把记录改为CNAME指向高防提供的别名。改用CNAME时要先删掉或替换原来的A记录,因为同一主机记录不能同时存在CNAME和A记录。
- 确认生效:等解析生效,在高防控制台确认业务流量已经进来,再做下一步。
- 源站收口:见后文。
整个过程中,用户访问的80/443端口不变,源站Nginx、Apache等服务的监听端口也不用改。
非网站业务:先加转发规则,再换连接目标
- 添加四层转发规则:选择协议(TCP或UDP),填写高防转发端口、源站IP和源站端口。转发端口和源站端口可以相同,也可以不同。建议尽量保持相同,这样客户端只需要换地址,不用改端口。
- 测试连通:用测试客户端或telnet、nc直接连接高防IP加转发端口,确认能建立连接、能正常收发业务数据。
切换客户端入口,按客户端的连接方式选择:
- 客户端连的是域名:修改这个域名的DNS解析,把A记录指向高防IP,或按服务商要求改成CNAME。这种方式最省事,不需要发版。
- 客户端连的是固定IP:修改客户端配置或服务端下发的服务器列表,把IP换成高防IP。如果IP写死在已经发出去的客户端里,就要发布新版本。老版本用户更新之前仍会直连源站,需要规划过渡期。
- 转发端口与源站端口不一致:客户端配置里的端口也要同步修改。
- 源站收口:见下一节。
如果你的客户端现在写死了IP,可以借这次接入改成连接域名。以后换线路或换防护,只需要改DNS。
收口源站:最容易漏掉的一步
流量切进高防之后,如果源站的公网端口仍然对所有来源开放,攻击者拿到源站IP就可以绕过高防直接攻击。所以需要做三件事:
- 在云安全组或主机防火墙(iptables、firewalld等)里,业务端口只放行高防的回源IP段,其他公网来源全部拒绝。
- 回源IP段向服务商获取。服务商更新了IP段,你的白名单也要同步更新。
- 运维管理端口(SSH、远程桌面等)单独限制,只允许办公IP或跳板机访问。
源站IP已经泄露怎么办:有两种常见情况,一是源站IP此前长期直接写在DNS里,二是源站已经被四层流量直接打瘫。这时只改DNS或只配转发规则都不够,因为攻击者会继续攻击旧IP。通常需要给源站更换公网IP,再配合上面的防火墙收口。新IP只填在高防的回源配置里,不要出现在任何公开解析、邮件头或客户端中。
正在被攻击时的接入顺序
时间紧的时候,按这个顺序操作:
- 拿到高防接入信息。
- 配置规则:网站业务添加域名,四层业务添加转发规则。
- 快速验证回源是否正常。
- 改DNS,或者下发新的连接IP。
- 源站收口,必要时更换源站IP。
网站业务的应急细节可以参考网站正在被大流量攻击:快速挂载CDN的接入顺序与收口要点。
RockCloud 的高防接入也按上面的逻辑进行:网站域名改解析,TCP/UDP业务配置转发并替换连接入口,加速和防御在同一条链路上完成。如果正在被攻击、需要马上接入,可以直接通过联系入口处理。如果还在评估阶段,可以先申请免费测试,在测试期按本文顺序把转发规则、回源验证和源站收口完整跑一遍。


评论(0)