 RockCloud-基石云安全-官方博客
先说结论。业务对公网开放、可能遭到DDoS或CC攻击、流量有明显峰谷、团队里没有专职安全运维,优先考虑云WAF。业务运行在自建机房、数据不能出域、主要服务内网或专线用户、基本不会被公网大流量盯上,硬件WAF更合适。如果两种条件都有,可以前后串联部署,但上线前要评估延迟和规则冲突。
下面按采购时最常问的几个问题展开。
先用五个问题定方向
- 业务是否对公网开放?以前被攻击过吗?
- 流量和HTTPS证书能否交给第三方处理?
- 团队里有没有人负责维护设备和规则?
- 预算更适合一次性投入,还是按月、按年支付?
- 流量是否有明显的淡旺季,或者活动期间的突发高峰?
前两个问题的答案通常已经决定了大方向,后三个问题决定具体怎么落地。
| 维度 | 硬件WAF | 云WAF |
|---|---|---|
| 部署 | 串联或旁路部署在机房网络边界,需要配Bypass和双机热备 | 修改DNS/CNAME或通过BGP引流,不改变源站网络拓扑 |
| 抗大流量 | 受设备吞吐能力和机房入口带宽限制 | 由分布式节点在边缘清洗,可以弹性扩容 |
| 规则更新 | 自己升级固件,自己跟进0day漏洞 | 服务商托管,虚拟补丁统一下发 |
| 成本 | 设备采购、机位电费和维保,属于资本支出 | 订阅制,按峰值或按量计费,属于运营支出 |
| 数据控制 | 流量和密钥都留在本地 | 需要在云端解密HTTPS,源站必须收口 |
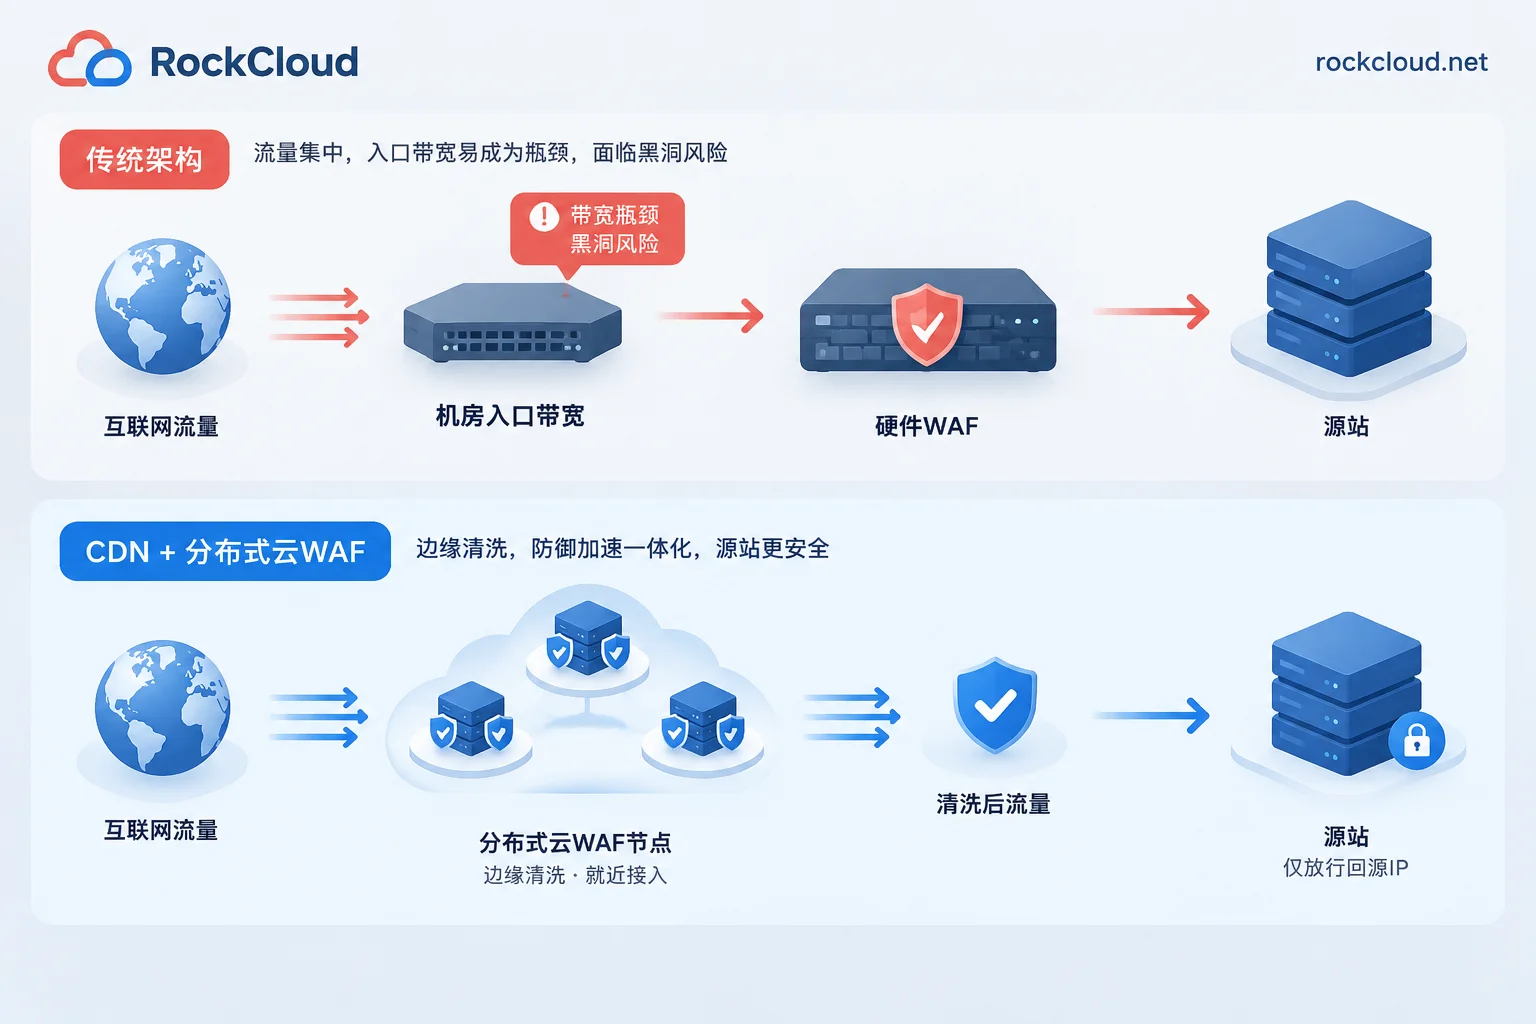
差距最大的地方:大流量攻击
硬件WAF部署在机房入口之后,所以它的上限不只取决于设备本身。攻击流量一旦超过机房入口带宽,线路会先被塞满;机房为了保护其他客户,也可能直接把目标IP送进黑洞。这种情况下,WAF还没开始检测,业务就已经断了。突发的CC攻击则会直接消耗设备的吞吐能力和SSL解密能力。
云WAF在分布式节点上做检测,通常和CDN、DDoS清洗配合使用,攻击流量在网络边缘就被拦下,源站只接收清洗后的回源请求。
对采购的影响是:如果业务曾经被打过,或者属于电商、游戏、API、支付这类常见攻击目标,只部署硬件WAF的风险比较高。
运维:规则由谁来维护
硬件WAF需要网络和安全团队负责固件升级、硬件排障和策略定制。出现0day漏洞时,要么人工写规则应对,要么等厂商发布补丁。
云WAF由服务商托管,威胁情报、Bot特征和虚拟补丁会自动下发到所有节点。但托管不等于完全不用管。业务侧的误拦截仍然需要你自己排查和放行,比如支付回调被拦截,处理方法可以参考WAF把支付回调拦了怎么加白名单。
成本:至少比较三年总成本
硬件WAF的首期投入较高,后续还有机位、电费和维保费用。设备通常要按峰值配置,平时有相当一部分能力处于闲置状态。业务增长后扩容,往往需要再买一台。
云WAF按月或按年订阅,一般按QPS、带宽或峰值计费,可以随淡旺季调整规格。需要注意的是,不同服务商的计费口径差别很大,签约前要把算法问清楚,可以参考高防CDN按峰值计费怎么算。
比较两种方案时,建议拉出三年的总成本,并把扩容费用和人力成本都算进去,不要只看首年报价。
合规:云WAF有几个前提条件
硬件WAF的优势在于,流量检测和SSL证书、密钥都留在企业本地网络内,对数据不出域、物理隔离有严格要求的金融、政务系统来说,更容易通过审核。
选择云WAF前,要先确认两件事:
- 证书托管是否被允许。 云WAF需要在云端解密HTTPS才能检测,所以要先确认合规要求是否允许把证书交给第三方。
- 源站是否已经收口。 安全组或防火墙只放行云WAF的回源IP。如果源站真实IP暴露,攻击者可以绕过WAF直接打源站。收口步骤可以参考网站正在被大流量攻击:快速挂载CDN的接入顺序与收口要点。
接入方式可以选CNAME或NS,两者在生效速度和防护范围上有区别,选择方法见接入高防CDN要不要改NS。
按场景对号入座
更适合硬件WAF的情况:
- 有自建机房,流量比较稳定
- 受强监管约束,数据不能出域
- 系统运行在内网或专网
- 基本没有公网大流量攻击的威胁
更适合云WAF的情况:
- 出海电商、游戏官网和登录接口、开放API、支付服务、直播活动等公网业务
- 有突发流量
- 需要CDN加速和DDoS/CC防护联动
- 采用多云或混合云架构
两者叠加: 公网入口由云端负责清洗,内部核心系统前面再放一台硬件WAF做深度审计,可以兼顾抗攻击和本地管控。这种架构有三个代价:两层规则可能重复拦截;排障时需要先分清是哪一层拦下的请求;多一跳转发会增加延迟。上线前应该用真实流量做测试。
另外要注意协议范围。 WAF主要处理HTTP和HTTPS流量。游戏长连接或私有TCP/UDP协议一般不在WAF的防护范围内,这类业务应该看游戏盾类方案,可以参考游戏盾和高防CDN该怎么选。
决定用云WAF之后,采购前要核对什么
- WAF和DDoS/CC防御是否在同一条链路上,是否还需要另外购买高防
- 计费方式是按固定峰值、按95带宽还是按量,是否限制流量
- 日志里能否看到具体是哪条规则拦截了请求,误拦截能否按路径精确放行
- 证书怎么托管,是否支持自动SSL
- 能否先用真实域名测试
RockCloud的WAF、DDoS/CC防御和CDN加速在同一条链路上完成,只收一份费用,不需要另购防御。它提供免费SSL和日志面板,按固定峰值计费、不限流量。具体能力可以在WAF产品页查看,也可以通过套餐与免费测试申请测试。测试期间建议重点检查三件事:是否有误拦截、源站收口是否生效、各地访问延迟是否正常。


评论(0)