 RockCloud-基石云安全-官方博客
先说结论:香港CN2高防适合同时满足三个条件的业务:主要用户在中国大陆、对延迟和丢包敏感、容易被DDoS或CC攻击。三个条件都满足时,它的免备案和大陆直连优势才划算。如果只满足一两条,比如用户主要在海外,或者业务对延迟不敏感,你多付的CN2带宽费用大部分用不上。
另外,“香港CN2高防服务器”这个名称常让人以为要买一台带防御的服务器。实际生产环境里,更常见的做法是把CN2线路和防御放在前端,源站用普通服务器并隐藏真实IP。下面先看哪些业务适合,再说限制和架构。
它的优势来自哪里
香港CN2的价值主要有两点:
- 到大陆近,路由质量好。CN2 GIA 或三网直连优化线路到大陆的物理距离短、经过的路由节点少。行业资料常给出的参考值是:丢包率通常低于0.5%,沿海地区延迟可低至10–30ms,全国平均在50ms以内。实际数值取决于具体线路和用户所在地区,要以测试结果为准。
- 节点在境外,不用走ICP备案流程。业务可以直接上线,不用等备案周期。备案和节点位置的关系可以参考高防CDN需要ICP备案吗。
“高防”部分解决的是另一件事:业务上线后被攻击,能不能继续提供服务。低延迟和抗攻击这两项需求同时存在,是选香港CN2高防的主要理由。
三类比较适合的业务
1. 实时对战游戏、手游和端游开服
这是最典型的场景。实时对战对往返延迟和丢包很敏感,通常要求在50ms以下。游戏行业也经常遭到同行或黑客的DDoS和CC攻击,开服当天被打的情况很常见。免备案、低延迟和抗攻击,这类业务三项都需要。
选型时先确认协议。很多游戏使用TCP/UDP私有协议,普通的Web高防CDN处理不了,需要用能做协议封装、支持TCP/UDP并隐藏源站的游戏盾。两者的区别可以看游戏盾和高防CDN该怎么选,UDP对战服的情况可以看UDP对战服务器被打能不能用CDN防。
2. 跨境金融交易、支付接口和关键业务API
外汇、加密资产平台和支付网关要实时刷新行情、调用资金接口,对网络抖动的容忍度很低。这类业务也常被勒索型DDoS盯上,还会遇到自动化爬虫撞库和刷接口等CC攻击。
这类业务只靠线路和DDoS清洗不够,还要配合应用层WAF做防护。接入WAF后要特别注意支付回调:规则设置太严,可能会拦截第三方的回调请求。处理方法可以参考WAF把支付回调拦了怎么加白名单。
3. 面向国内用户的出海独立站、跨境电商和促销落地页
这类站点的服务器放在境外,但用户在国内。访问速度会直接影响转化率,大促期间还可能遇到同行刷接口或发起DDoS攻击。香港CN2高防可以让站点免备案快速上线,同时兼顾访问速度和防护。
这类业务的流量有明显的波峰和波谷,所以要重点比较计费方式,不能只看某个时刻的带宽。算法差异可以参考高防CDN按峰值计费怎么算。
哪些情况不太适合
- 用户主要在海外:CN2的优势在大陆方向,海外用户用不上这部分线路优势。
- 大文件下载、视频分发这类大带宽、低客单价的业务:CN2带宽很贵,成本可能超过业务收入。
- 已经完成备案、用户集中在大陆、对延迟要求一般:建议把大陆节点方案也放进来比较,不一定要选香港CN2。
两个容易被忽略的限制
限制一:CN2带宽贵,大容量本地清洗成本高
CN2带宽的批发单价明显高于国际BGP线路和欧美带宽。单台服务器如果要配置几十G甚至上百G的纯本地CN2清洗带宽,月租会非常高。所以市场上低价的“香港CN2高防服务器”,通常要在防御容量、线路纯度或超量处理方式上做取舍。
限制二:攻击超量后,线路可能会变
有些标称“香港高防”的产品,遇到超出本地容量的攻击时,为了节省清洗成本,会把流量切到北美或其他国际节点清洗。这时回程延迟可能涨到150ms以上,甚至出现丢包。还有一种处理方式是直接对大陆方向进行黑洞。业务平时测试很流畅,一旦被攻击,最需要稳定的时候反而变得不可用。
运营商针对跨境CN2的黑洞阈值和清洗路由切换细则没有公开,所以不能假设各家的处理方式相同。最稳妥的做法是在采购前直接问清楚,并写进合同。
三种常见架构
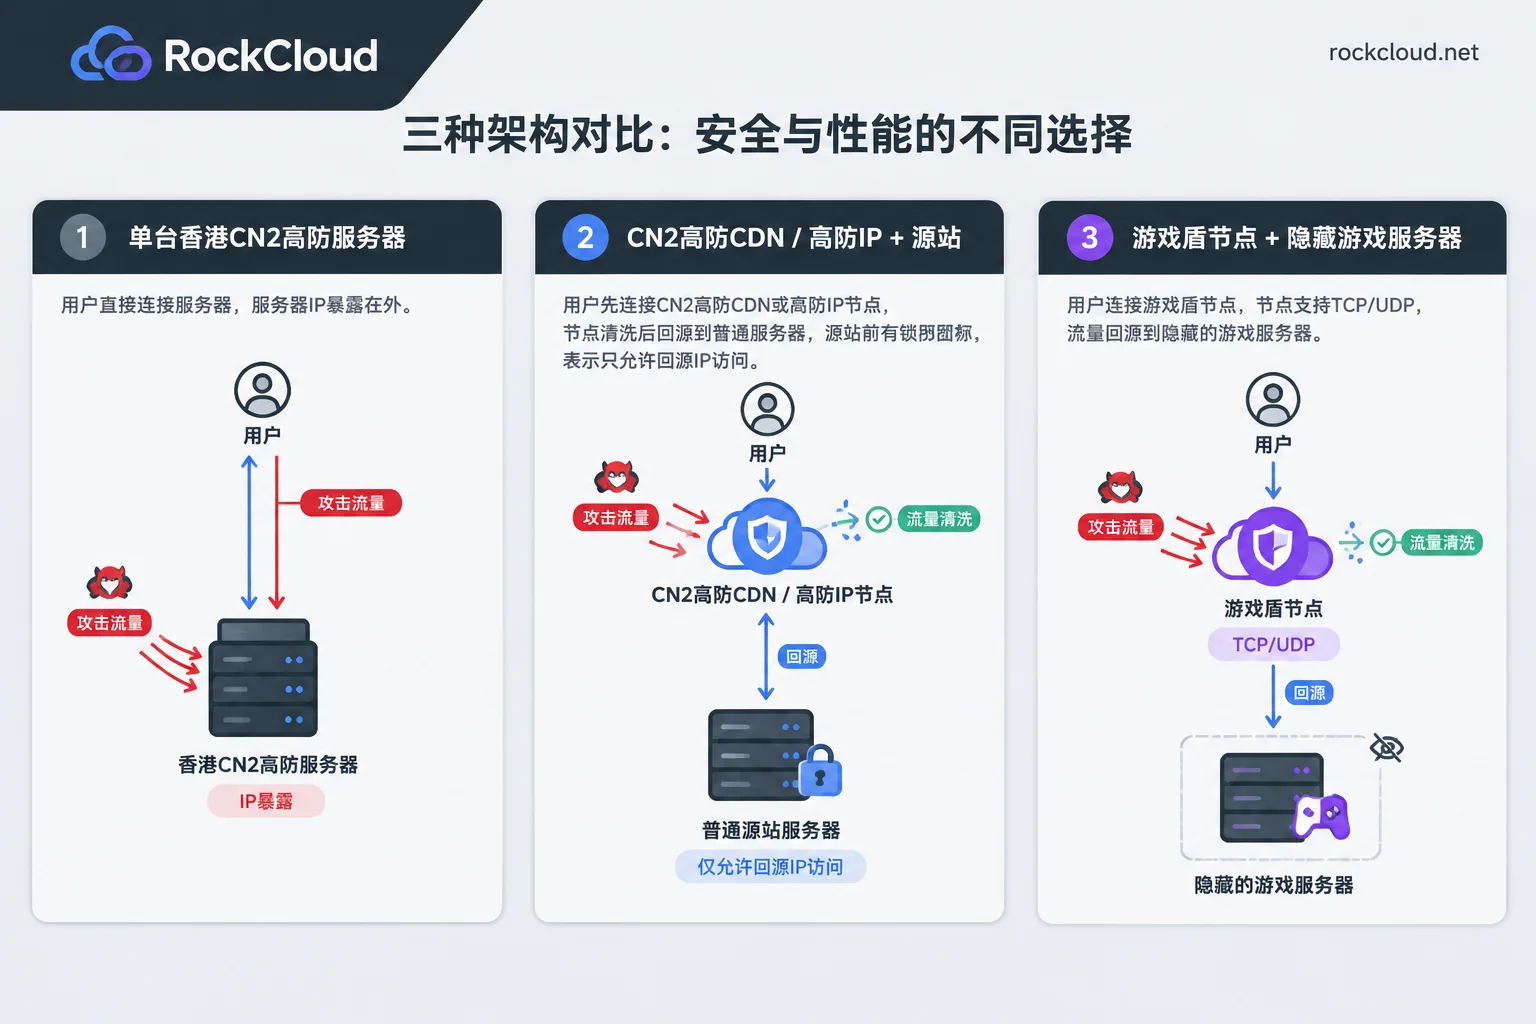
方案A:单台香港CN2高防服务器,业务全部放在上面。
部署最简单,适合小规模、攻击量级不高的业务。它的问题是源站IP直接暴露:攻击超过这台机器的防御能力后,只能等黑洞解除或更换IP。同时,防御容量受单机带宽限制,扩容成本高。
方案B:普通源站 + 前置CN2高防CDN或高防IP,适合网站、API和独立站。
用户先连接前端的CN2节点,流量在节点上完成清洗和加速,再回源到普通服务器。源站可以放在成本更低的机房,防火墙只允许高防节点的回源IP访问。这样既能保持大陆方向的低延迟直连,又不用为每台源站购买昂贵的CN2带宽。接入时选择CNAME还是NS方式,可以参考接入高防CDN要不要改NS。
方案C:普通源站 + 游戏盾,适合TCP/UDP游戏业务。
思路和方案B一样,区别在于前端处理的是私有协议流量。这个方案的关键是彻底隐藏源站:如果旧IP已经暴露,只加游戏盾不够,还要更换IP并限制回源来源。具体顺序可以参考棋牌游戏服务器被攻击怎么隐藏源站IP。
对大多数有一定规模的业务来说,方案B或方案C比单机方案更容易控制成本,也更容易扩展防护能力。方案A适合起步阶段或预算有限的项目,但要清楚它的防护上限在哪里。
采购前要问清楚的五件事
- 三网的去程和回程是否都走CN2:部分产品只保证某一个方向或某一家运营商。用电信、联通、移动的网络分别做路由追踪,查看实际路径。
- 攻击超过防御容量后怎么处理:流量会切到海外清洗,还是黑洞大陆方向?持续多久,怎么恢复?
- 防御和带宽怎么计费:防御是否需要另外购买,是按峰值计费还是按流量计费,超出部分怎么算。
- 支持哪些协议:只支持HTTP/HTTPS,还是支持TCP/UDP转发和私有协议。
- 能否先测试:在测试期接入真实业务,查看延迟、丢包情况和日志面板,不能只看厂商提供的测速页面。
选型结论与下一步
如果你的业务符合上面三类场景之一,而且确认采用“前置CN2防护 + 普通源站”的架构,就可以进入产品对比和测试阶段。RockCloud 提供的是前端这一层,不销售服务器。它的CN2中国加速为三网直连、免备案,加速和DDoS/CC防御在同一条链路上完成,费用只收一份,防御不用另外购买。计费方式为按固定峰值计费、不限流量,合同报价。线路说明和接入方式见 CN2 中国加速。
防御量级、节点和延迟等具体指标以官网为准。建议在测试期用真实业务跑一遍,确认效果后再做决定。测试期要核验哪些项目,可以参考高防CDN怎么申请免费测试。


评论(0)