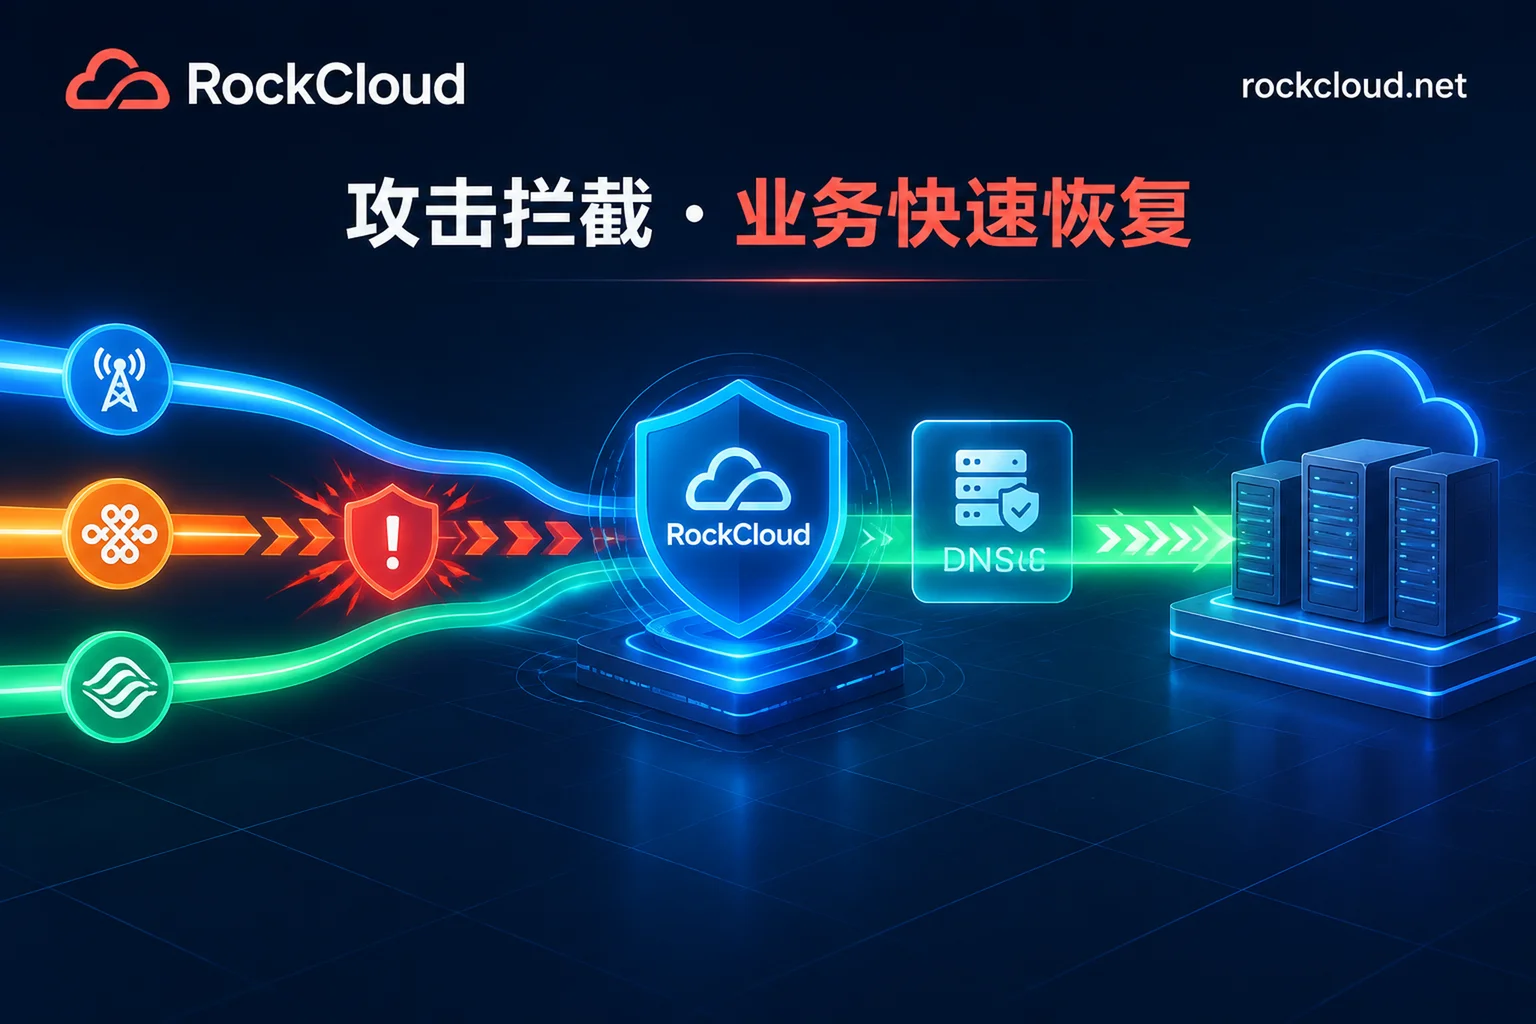
当82%的网络层DDoS攻击在10分钟内结束、但足以触发云主机长达数小时的「黑洞封禁」,且超70%的受害者会遭遇平均2.8次二次反扑时,传统的工单排障早已失效。本文拆解攻击发生时的火线止血SOP:如何利用不改NS的CNAME并行切换、源站IP洗白与白名单锁死、L3/L4/L7同链路清洗,在最短时间内恢复业务并阻断后续连环打击。
针对2026年高频短时DDoS攻击常态化下“接了高防CDN源站依然满载或黑洞”的痛点,系统拆解直击源站绕过防护与回源穿透两类失守原因,梳理六大源站IP泄露路径,并提供CNAME无感接入、换IP洗白与回源白名单收口的完整防绕过方案。
2026年应用层CC攻击正呈现“高频蜂群化”与“超长周期消耗战”两大趋势,攻击者利用缓存穿透、请求头随机化与动态变形,轻易击穿普通CDN与单IP限频。本文结合最新攻防案例,详解如何通过边缘自定义缓存与签名准入、Anycast同路清洗、机器学习WAF及固定峰值计费体系,构建低运维负担、预算可控的CC防御架构。
接入高防CDN后,源站IP仍可能通过历史解析、子域名、邮件、证书扫描和应用外联等途径暴露。本文按泄露途径给出自查方法,说明回源白名单、默认站点拦截等收口顺序,并讲清源站已被直接攻击时为什么要先堵漏、再换IP。
高防CDN能防CC攻击,但要满足两个前提:边缘节点具备七层清洗能力,源站只能经由CDN访问。本文说明高防CDN拦截CC的四种手段,列出源站IP暴露、动态接口穿透、挑战方式误伤和非HTTP业务四类常见失效情况,并给出接入后的自查顺序和选型时要问清的问题。
 RockCloud-基石云安全-官方博客