 RockCloud-基石云安全-官方博客
可以同时用。高防IP加CDN(或高防CDN)是应对混合攻击、保护敏感源站时比较成熟的组合,主流云厂商的文档里也有对应的联动方案。不过两层叠在一起,延迟、排障难度和费用都会跟着增加。对于只跑标准 Web/API 的站点,如果用的高防CDN已经在同一条链路上完成清洗和加速,通常不需要再加一层高防IP。
下面按“有哪几种组合方式 → 串联时要配什么 → 叠加的代价 → 你的业务该怎么选”的顺序讲。
如果你的站点现在正在被打,先别搭两层架构,按大流量攻击时快速挂载CDN的接入顺序把业务恢复起来,架构调整等稳定后再做。
两种常见组合方式
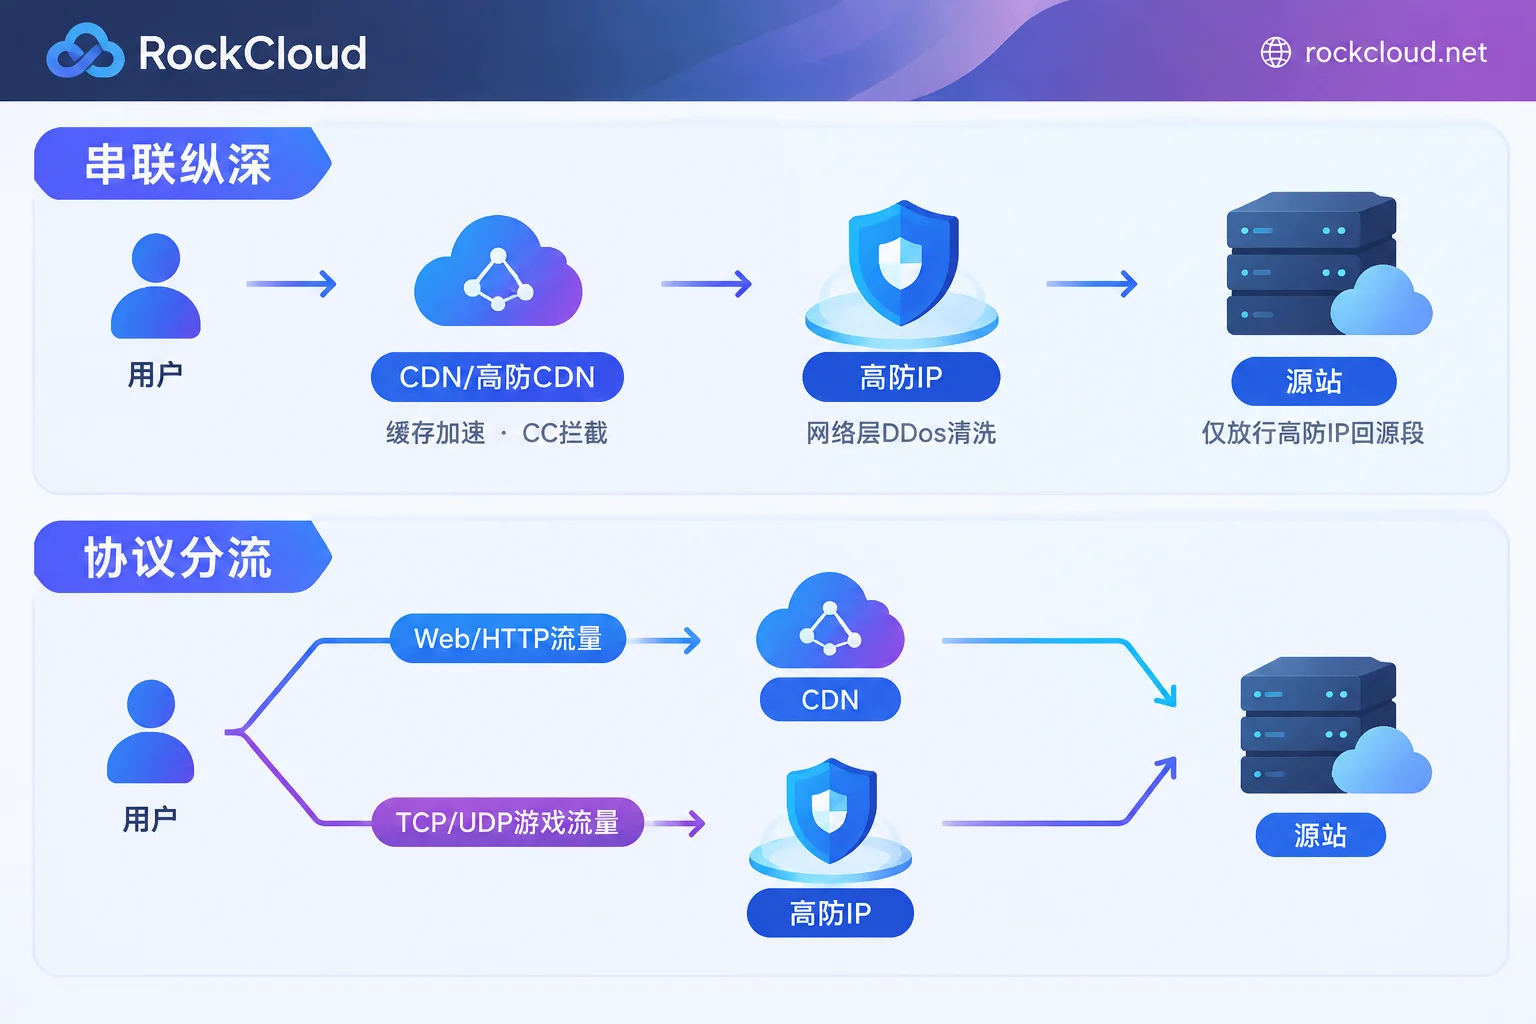
1. 串联纵深:客户端 → CDN/高防CDN → 高防IP → 源站
两层各管一段:
- 外层 CDN/高防CDN:负责边缘缓存、静态内容分发,并在边缘拦截应用层的 CC 攻击和 Web 攻击。
- 中间层高防IP:CDN 回源时先到高防IP,由它挡住绕过 CDN、或者直接冲着回源通道打的大流量网络层攻击,比如 SYN Flood、UDP Flood。
这种方式主要解决的是源站暴露问题。源站只和高防IP通信,对外始终看不到真实 IP。即使 CDN 层配置调整或者源站迁移,只要回源一直走高防IP,源站地址也不会因此暴露。它适合源站本身很敏感、一旦被打穿损失很大的业务,比如支付或核心交易系统。
2. 协议分流或智能调度:两条路并行
这种方式不是一层套一层,而是按流量类型或攻击状态分开走:
- 按协议分流:网页、静态资源、HTTP API 走 CDN;游戏客户端的 TCP/UDP 长连接等非 Web 协议走高防IP。常见的例子是“Web 管理后台加四层游戏客户端”这类混合业务。
- 按状态调度:平时流量走 CDN 做加速,遇到超大流量攻击时,由调度器把流量牵引到高防IP清洗。
分流架构中每条路只有一层代理,延迟比串联低。代价是要维护两套接入配置,还要管好调度规则。
串联部署时必须配好的三件事
串联架构出问题,多数出在下面这三处配置上:
- 源站只放行高防IP的回源网段。 在源站的防火墙或安全组里设置白名单,只允许高防IP的回源 IP 段访问,其他来源一律拒绝。不做这一步,攻击者只要拿到源站 IP 就能绕过前面两层直接打源站,前面的防护都白搭。
- 高防IP放行 CDN 的回源网段。 在高防IP的转发规则里,把 CDN 节点的回源 IP 段加入放行,避免 CDN 回源请求被高防IP当成异常流量拦掉。CDN 回源网段如果有变动,这里也要同步更新。
- 逐层透传真实客户端 IP。 每一层代理都要开启真实 IP 透传,通常通过 X-Forwarded-For 请求头实现,源站再按约定读取。漏掉任何一层,源站看到的就只是高防IP或 CDN 节点的地址,风控、限频、登录异常检测和业务统计都会失效。
配好之后,用几个真实请求走一遍完整链路,确认源站日志里记录的是客户端 IP,再确认直接访问源站 IP 会被拒绝。
叠加两层的代价
决定叠加之前,先把这几项成本算进去:
- 延迟增加:每多一次转发,首包时间(TTFB)就多一段。对延迟敏感的接口,要实测串联前后的差距。
- 排障链路变长:出现 502、504 网关超时,需要依次排查 CDN、高防IP、源站三段,确认是哪一层的超时设置、健康检查或回源规则出了问题。各层日志分散在不同控制台时,定位会更慢。
- 费用重复计算:CDN 的带宽或流量费用,加上高防IP的保底防护带宽和弹性防护费用,两份账单同时产生,采购和运维成本都会明显上升。计费方式的差异可以参考高防CDN按峰值计费怎么算。
你的业务需要叠加吗
按业务形态判断:
- 混合协议业务(Web 后台加游戏或其他 TCP/UDP 私有协议客户端):适合 CDN 和高防IP分流并存,Web 走 CDN,四层流量走高防IP或专门的四层防护。UDP 业务能不能直接用 CDN 防,可以看UDP对战服务器被打能不能用CDN防。
- 源站极度敏感、需要纵深防御:可以考虑串联架构,前提是团队能接受多出来的延迟,并有能力维护三层配置。
- 标准 Web/API 网站:如果当前使用的产品已经在同一条链路上做了分布式 DDoS 清洗和加速,一层方案在延迟、成本和运维上通常更划算,不必为了“多一层更保险”再叠一套高防IP。
第三种情况最常见。以 RockCloud 为例,它的加速和 DDoS、CC 防御在同一条链路上完成,一份费用覆盖两者,防御不用另外采购;按固定峰值计费、不限流量,日志也集中在一个面板里,排障时不用在多个控制台之间切换。能力范围和接入方式可以在 DDoS 防御产品页查看。如果想先用自己的业务流量对比“一层方案”和现有架构的延迟与拦截效果,可以通过套餐与免费测试申请测试,拿到实测数据再决定要不要叠加。


评论(0)