针对服务器带宽打满、CPU满载等异常,本文提供一套基于日志的分层取证方法。通过解析入方向流量特征、四层连接状态及七层访问记录,精准定性攻击类型并映射至可执行的处置动作。重点澄清反射放大攻击中源IP伪造导致的溯源误区,明确日志分析在链路拥塞或上游黑洞时的失效边界,指导运维人员从盲目封禁转向基于证据的防御策略优化。
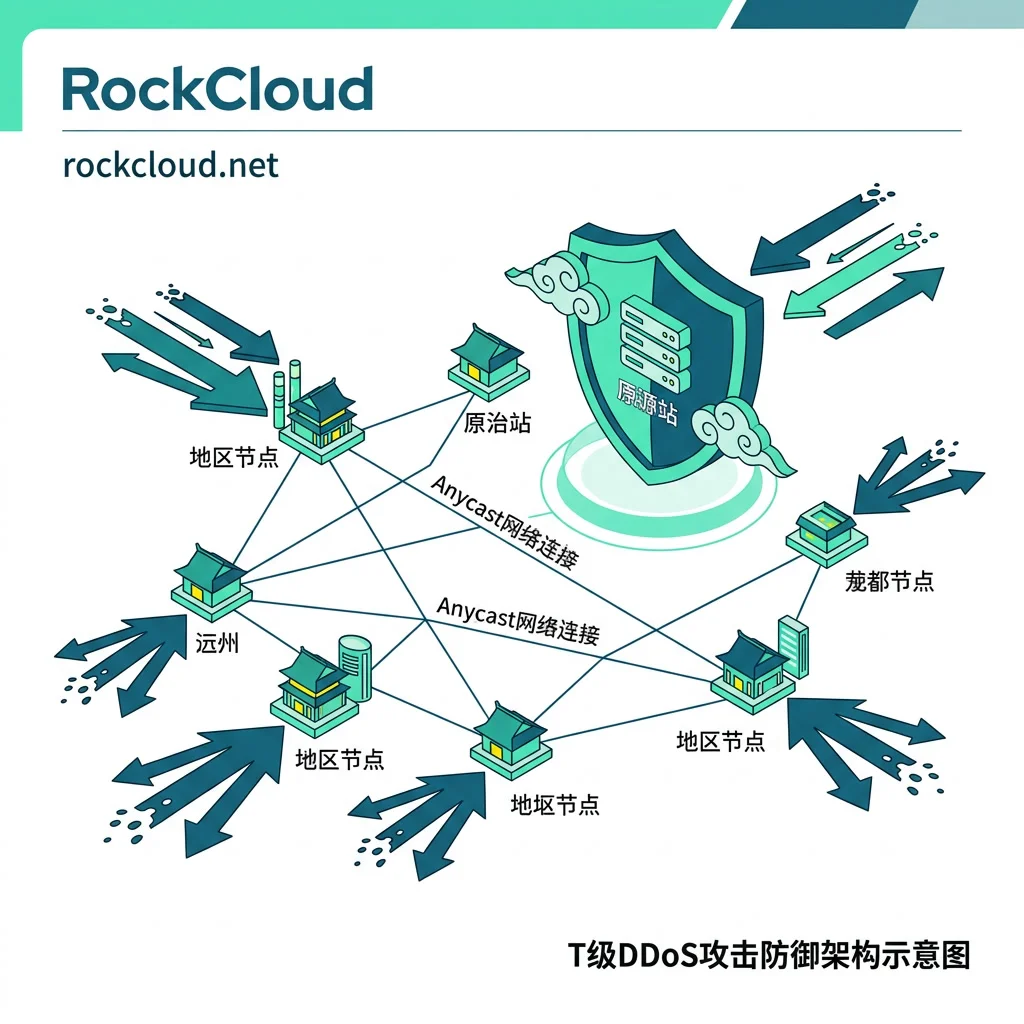
T级DDoS攻击必须采用多地边缘分布式承载,单机房方案会在上行链路先断裂。本文拆解四段职责并给出选型对照表与自查清单。
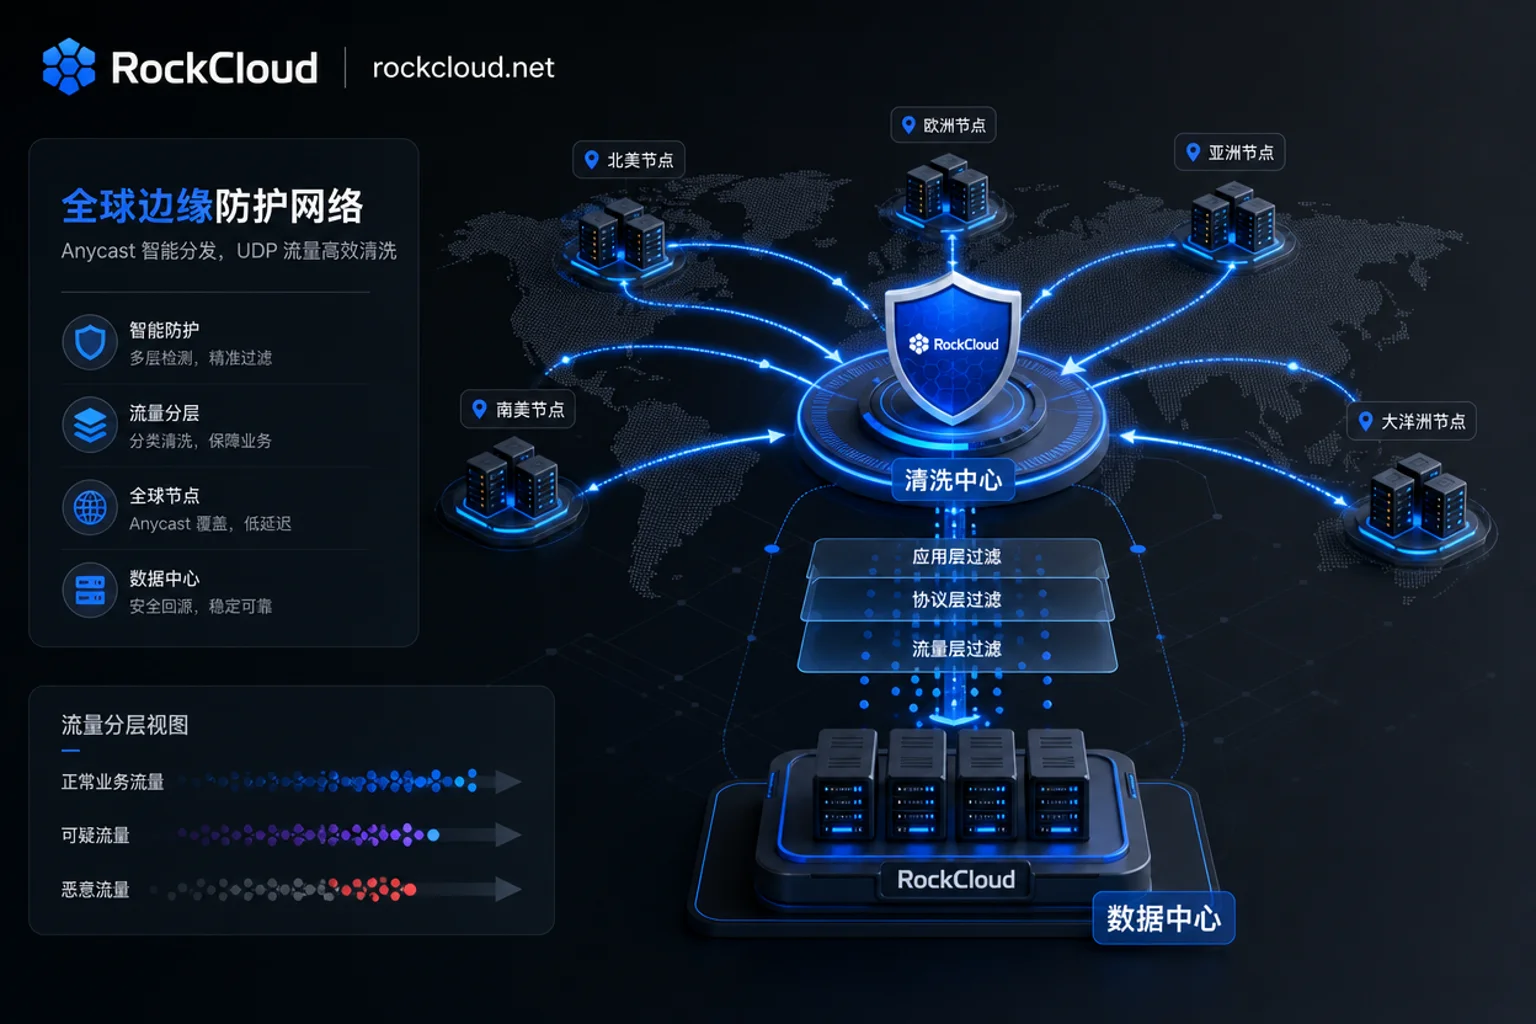
NTP反射放大攻击原理及防御方案可以概括成一句话:放大发生在开放 monlist 的旧版 ntpd 上,防御必须兵分两路——作为可能的放大源立刻自查关停 monlist,作为受害业务承认源站防火墙救不了入口带宽,把承载前移到边缘大带宽节点。2026年NETSCOUT威胁报告再次把UDP反射放大列为超大容量网络层DDoS的主要推手,而NTP正是其中最容易...
0 条留言
 RockCloud-基石云安全-官方博客