RockCloud-基石云安全-官方博客
在近期的网络安全攻防演练与安全机构测评中,一个尖锐的问题被摆上了台面:为什么企业明明部署了WAF(Web应用防火墙),核心业务依然会被新型漏洞利用或变形Payload击穿?
根据Check Point发布的《2026 WAF安全测评报告》以及近期披露的ModSecurity文件名解析绕过(CVE-2026-104269)等安全事件,现代Web攻击已经告别了早期“拿公开脚本硬撞正则规则”的粗放阶段。攻击者正广泛利用载荷填充(Padding Evasion)、分块传输编码变形以及AI辅助生成的0day逻辑漏洞,专门针对传统签名式WAF的架构短板发起精准突破。
对于网站、APP、API、支付及AI服务类业务的负责人与运维团队而言,重审现有的WAF防护架构,解决“防不住变形攻击”与“严防死守导致误杀正常用户”的矛盾,已经成为保障业务连续性的当务之急。
一、 传统静态规则WAF正在遭遇哪些“降维打击”?
过去很长一段时间里,许多企业将WAF防护等同于“在Nginx上挂一个开源ModSecurity模块”或“采购一套默认开启基础规则的云WAF”。然而在当前的威胁态势下,单纯依赖静态正则表达式(Regex)和已知特征库的防护模式,正暴露出三大致命盲区:
1. 载荷填充(Padding Evasion)与缓冲区溢出绕过
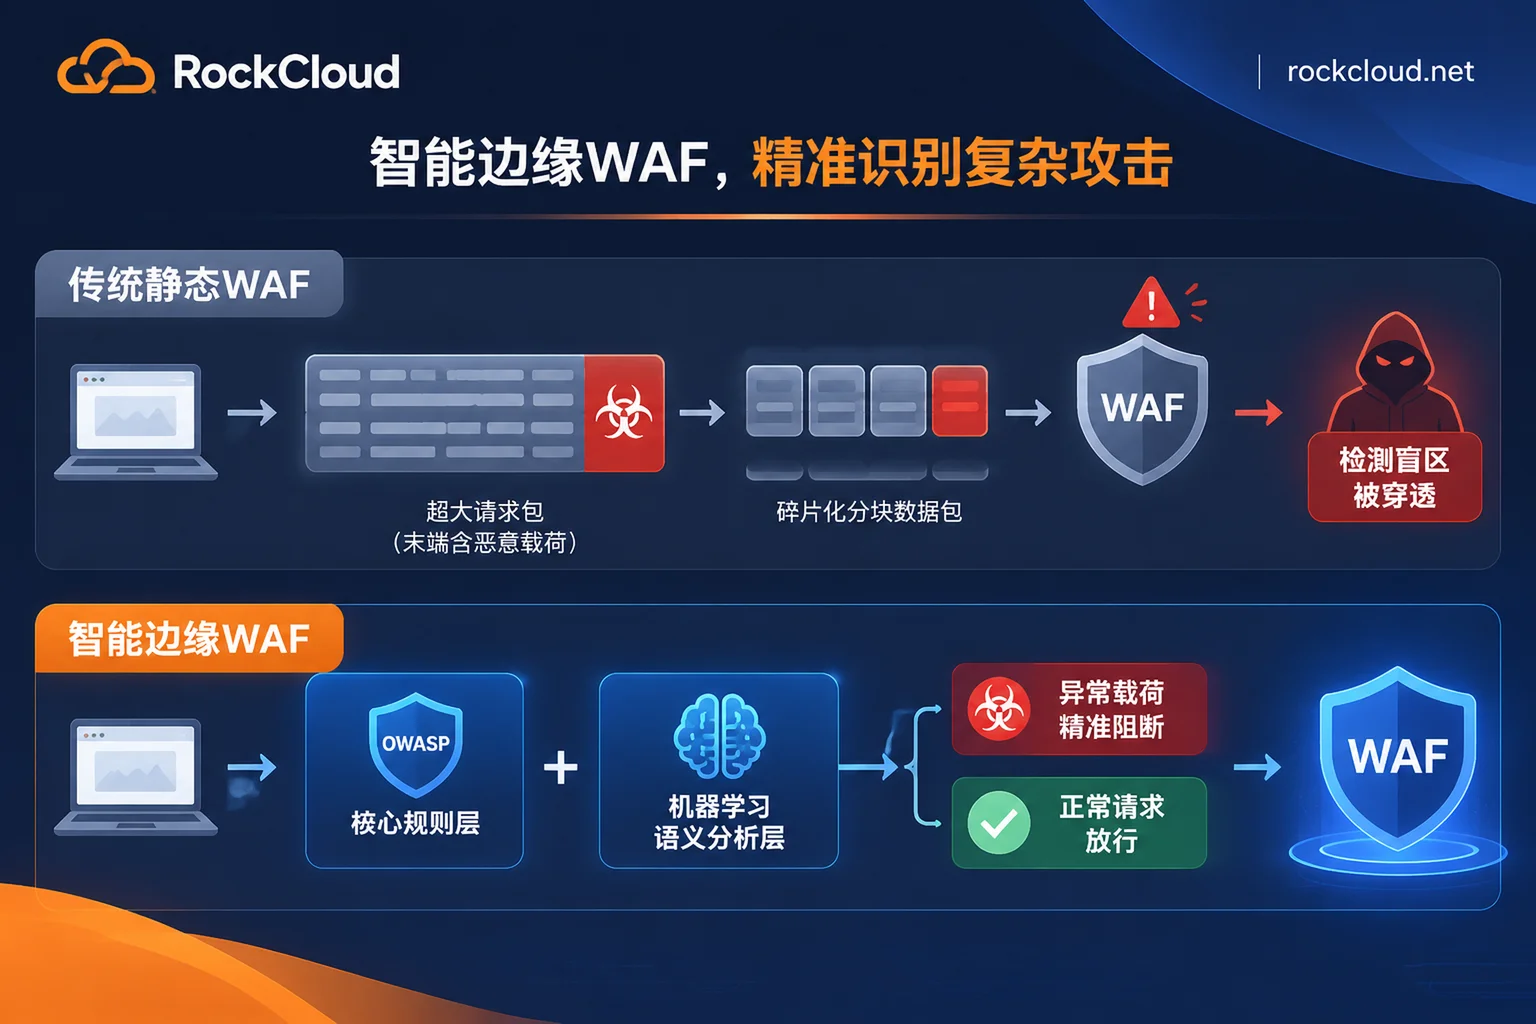
为了兼顾处理性能,许多传统WAF对单次HTTP请求体的检测缓冲区设置了硬性上限(通常在8KB到128KB之间)。攻击者在构造针对应用框架(如类似React2Shell等组件漏洞)的攻击请求时,会在真正的恶意代码前塞入大量无害的垃圾字符进行“填充”。当请求体积超过WAF的检测阈值时,传统WAF往往面临两难选择:要么为了不阻断大文件上传而直接放行,导致恶意载荷长驱直入;要么一刀切拦截所有大体积请求,直接导致正常的富文本提交、图片上传或复杂JSON接口瘫痪。
2. 协议解析差异与分块传输变形
Web服务器(源站)与前置WAF在处理HTTP协议边缘规范时,往往存在微小的解析差异。例如在分块传输编码(Chunked Transfer Encoding)或Multipart表单上传场景中,攻击者通过插入特殊注释符、畸形换行或编码混淆,将SQL注入、XSS跨站脚本或恶意木马拆解得支离破碎。静态规则库无法在碎片化的流量中匹配出完整特征,而源站后端却能将其自动重组并正常执行,从而实现“隐身”穿透。
3. AI驱动的0day漏洞与无特征变形攻击
随着生成式AI被黑灰产用于自动化漏洞挖掘与Payload变种生成,攻击代码可以在几秒钟内完成数千次语法等价变形。那些尚未被收录进CVE漏洞库、也没有固定签名特征的未知恶意请求,可以轻易绕过只认“死规矩”的传统防火墙。这也是为什么我们在《不止于DDoS:为何你的业务还需要更聪明的「七层防御」?》中反复强调,七层安全必须从“死板的特征比对”向“智能语义与行为识别”演进。
二、 运维的真实痛点:在“漏报被打穿”与“误杀丢订单”之间走钢丝
在实际业务运营中,评判一套WAF防护方案是否优秀的标准,从来不只是“拦截了多少次攻击”,而是检出率(True Positive)与误报率(False Positive)的平衡能力。
很多运维团队都经历过这样的噩梦:
- 调高敏感度:把WAF规则集调至“严格(Strict)”模式后,安全报表好看了,但紧接着客服开始接到大量投诉——海外用户无法完成支付回调、APP客户端提交带有特殊符号的评论被直接403拦截、运营人员在后台发布富文本文章频频报错。
- 调低敏感度或疲于写白名单:为了保住业务转化率,运维不得不临时关闭核心规则,或者自己熬夜排查日志编写正则表达式放行。一旦规则写得过于宽泛,攻击者立刻顺着放行豁口实施拖库或植入后门;而如果使用开源自建WAF,底层组件自身爆出绕过漏洞(如近期频发的Multipart解析漏洞)时,团队往往缺乏精力在48小时黄金窗口期内完成全网补丁升级。
真正的企业级WAF防护,不应该让业务团队在“安全”和“可用性”之间做单选题。
三、 构建现代化WAF防护体系的四大核心支柱
面对高频变形的Web威胁与复杂的业务接口需求,RockCloud(基石云)将智能 WEB 防火墙(WAF)深度集成于全球分布式边缘节点之中,通过“基线规则+机器学习+专家托管+链路融合”的四层架构,帮助企业跳出传统防护怪圈。
1. OWASP核心规则集筑底,机器学习捕捉未知变形
一套可靠的防线首先需要扎实的基本盘。RockCloud智能WAF在控制面板支持一键开启,底层全面采用OWASP核心规则集(CRS),对SQL注入、XSS跨站脚本、文件包含、命令注入、恶意脚本上传以及常见的漏洞扫描器与恶意机器人(Bot)进行毫秒级精准拦截。
更重要的是,针对前文提到的Payload变形、混淆绕过及0day攻击,RockCloud在经典规则库之上引入了机器学习识别引擎。通过对海量正常业务流量与攻击上下文的持续训练,系统能够从请求结构、参数异常度及调用行为等多个维度识别出“规则库尚未收录的恶意请求”,在新型漏洞被公开命名和提取特征之前,率先在边缘完成阻断。(关于自动化脚本与爬虫的精细化对抗,可延伸阅读《Bot管理怎么做:当AI爬虫与自动化脚本涌向登录和支付接口,如何用边缘WAF精细控流》)。
2. 安全技术团队协助调优,彻底告别“误杀焦虑”
再聪明的自动化引擎,在面对企业千差万别的私有API逻辑、特殊的第三方支付回调或复杂的后台管理操作时,都需要贴合业务的定制化调校。
不同于许多公有云厂商将复杂的规则配置完全甩给客户自理,RockCloud的自定义规则和例外放行策略由专业安全技术团队协助配置。当您的业务上线新接口、或者遇到特殊业务流量的放行需求时,无需运维人员自己啃晦涩的规则语法,安全专家会结合控制面板中的网络日志与流量报告,协助完成精准的例外放行与专有防护策略定制,确保“拦住黑客、放行客户”。
3. DDoS/CC与WAF同链路融合,不给复合攻击留缝隙
在真实的攻防对抗中,攻击者很少只用单一手段。常见套路是:先发起大流量DDoS或高并发CC攻击消耗防守方资源、制造告警风暴,同时在洪流中夹杂WAF绕过载荷实施精准绝杀;或者直接扫描探测源站真实IP,绕过云端WAF直接打穿后端服务器。
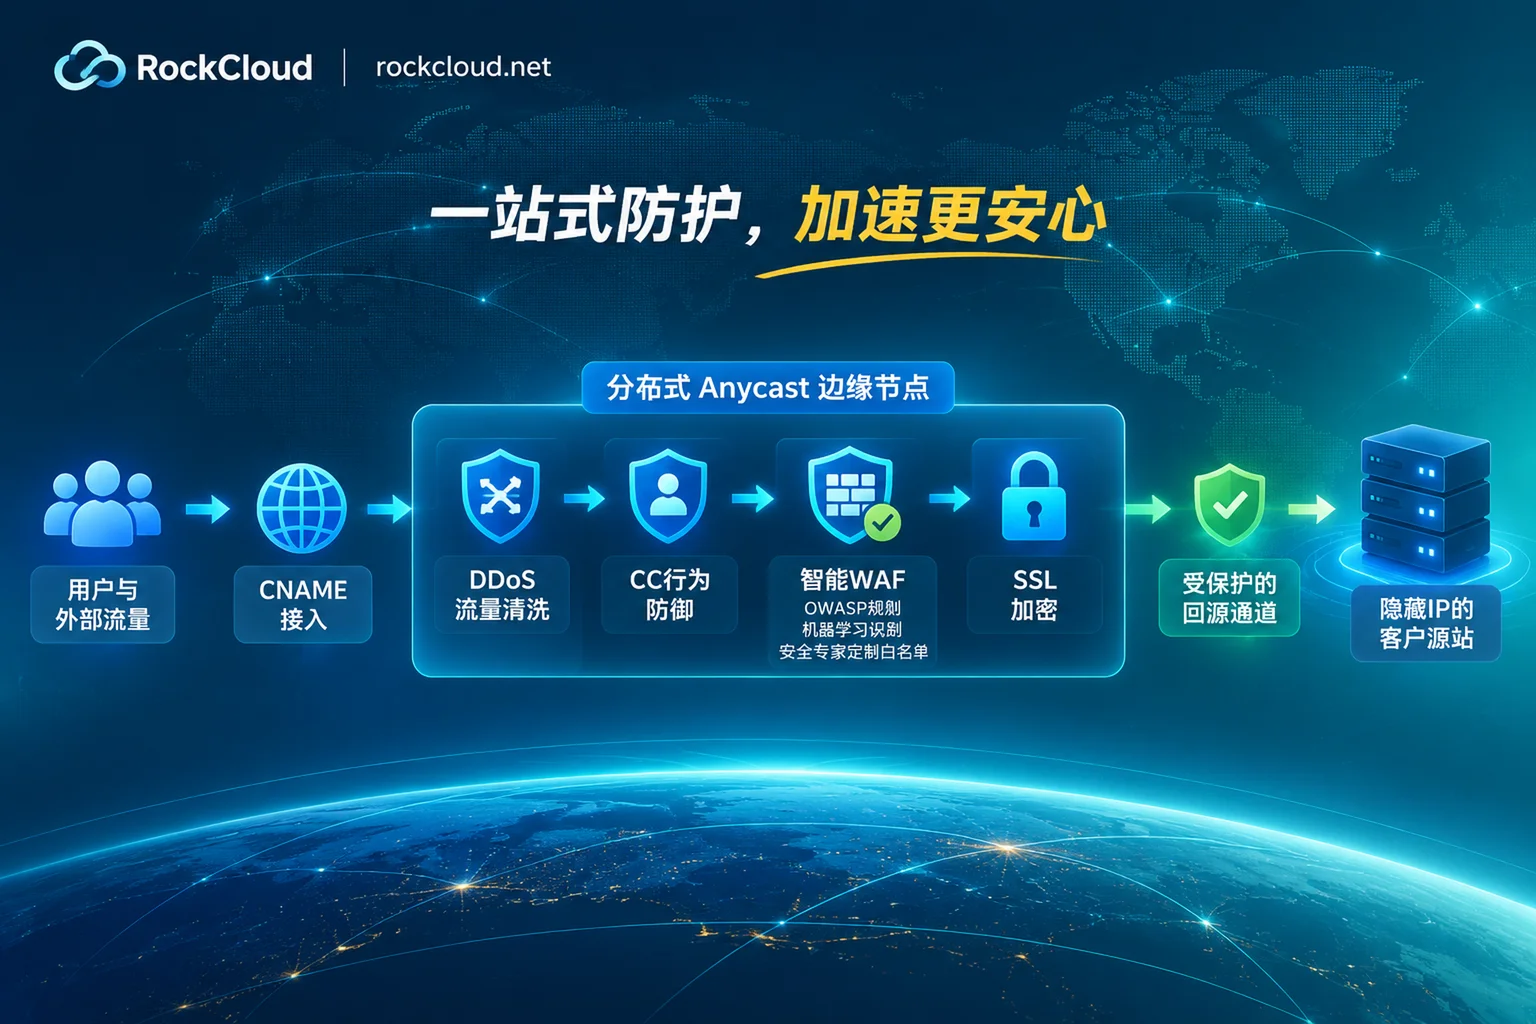
在RockCloud的高防 CDN 与 DDoS/CC 防御架构中,Anycast分布式DDoS清洗、CC防御与智能WAF处于同一条请求路径上:
- 无需分开采购与串联:流量进入边缘节点后,依次完成大流量清洗、高频CC行为识别与七层WAF深度检测,不仅消除了多厂商产品串联带来的延迟叠加,还避免了安全策略割裂。
- 严防源站绕过:只需添加一条CNAME记录即可完成接入(无需修改NS,DNS保留在原服务商,切换时新旧链路并行)。接入后完全隐藏源站IP;若在遭受攻击期间紧急接入,配合同步更换源站IP并配置源站防火墙仅放行RockCloud回源节点(详见《接入高防CDN为什么还会被打穿?拆解源站IP泄露路径与防绕过回源架构》),即可彻底封死攻击者绕过WAF直连源站的后路。
4. 按固定峰值计费,免疫恶意刷量带来的“天价账单”
在WAF与API安全领域,各大云厂商纷纷升级功能模块,但随之而来的往往是按QPS(每秒查询率)、按处理的请求次数(Request)或按清洗流量计费的复杂账单。一旦遭遇持续数日的自动化漏洞扫描、大体积Payload填充攻击或API高频刷接口,虽然WAF拦下了攻击,企业却可能收到一张令人咋舌的超额流量与请求数账单。
RockCloud在计费模式上坚持透明与可预期:套餐默认按月、按固定峰值计费,不限流量和请求次数。加速与防御融合在同一个套餐内,DDoS/CC防御、智能WAF、免费全自动SSL证书均包含在内,无需为防御模块单独额外付费。无论外网扫描器和攻击脚本发起多少亿次恶意请求,您的安全预算始终锁定在可控范围内。
四、 不同业务场景下的WAF防护落地建议
在为您的现有服务器或云主机前置部署安全防线时,可以根据业务形态结合RockCloud的通用与行业方案能力进行组合加固:
- Web网站、独立站与企业门户:在控制面板一键开启智能WAF与免费全自动SSL;利用多域名批量操作功能统一管理证书与安全策略;针对后台管理路径(如
/admin、/wp-login),结合IP与地区黑白名单功能,仅允许办公网IP访问,从源头杜绝后台爆破与0day试探。 - APP后端、WEB API与支付接口:除了开启WAF的OWASP规则与机器学习防护外,建议启用安全令牌与签名URL功能,对核心接口请求进行合法性校验;同时开启Telegram数据实时推送,让运维团队随时掌握异常拦截动态。
- 跨境出海与环中国访问业务:如果源站在海外但需要服务中国大陆用户,或者业务需要极速的全球响应,可在启用WAF防护的同时叠加全球 CDN 加速或CN2 中国加速专线(电信CN2 GIA、联通AS9929、移动CMI三网直连回国,环中国节点接入免ICP备案),在单一链路上同时实现HTTP/3极速访问与高强度七层防护。
- TCP/UDP非HTTP协议游戏业务:需要注意的是,WAF专门针对HTTP/HTTPS七层Web与API流量设计;如果您的游戏业务包含大量非HTTP的私有TCP/UDP协议通信,建议搭配使用游戏盾进行私有协议封装与分布式节点无感切换,将大厅登录、支付Web接口交由WAF保护,实现全栈覆盖。
结语
当攻击者已经用上自动化变形工具与AI辅助漏洞挖掘时,企业的Web安全防线绝不能停留在“装个开源插件、开套默认规则”的旧时代。真正有效的WAF防护,应当是前置在业务边缘、兼具OWASP标准规范与机器学习进化能力、并且有专业安全团队托底调优的动态免疫系统。
如果您正在进行安全架构选型(欢迎查看RockCloud与主流云厂商及传统高防的选型对比),或者希望验证智能WAF在真实业务环境下的拦截效果与零误杀表现,可以随时联系在线客服确定规格并申请免费测试。
正在遭受Web漏洞攻击、恶意扫描或CC冲击,需要马上接入防护?
请立即通过联系页(安全响应团队)或直接点击 Telegram 在线客服 (@rockclouds) 寻求应急支援,我们将协助您快速完成CNAME无感接入与定制规则拦截,立刻恢复业务平稳运行。