RockCloud-基石云安全-官方博客
2026年多项全球网络安全监测报告接连亮起红灯:根据 Imperva 发布的《2026 Bad Bot Report》,互联网上的自动化流量占比已超过 53%,连续第二年超越真实人类流量,其中恶意 Bot 占整体流量的 40%;而在 DataDome 发布的《2026 机器人与智能体安全报告》中,一个更令运维与业务负责人头疼的数据浮出水面——恶意自动化流量年增速高达 124%,80% 的新型 AI Agent 不会规范声明自身身份,而伪装成知名 AI 助手(如 ChatGPT 类 User-Agent)的恶意脚本,在测试中成功绕过了近 80% 网站的拦截防线。
当下的「Bot管理」,早已不再是几年前在 Nginx 里写几行 Disallow 或封禁几个机房 IP 段就能解决的简单差事。如果我们此前探讨过的 当AI爬虫与自动化脚本涌向登录和支付接口,如何用边缘WAF精细控流 解决的是核心交易链路的“防撞库与防盗刷”,那么今天大多数企业面临的,则是更隐蔽、更广泛的全站数据失血、SEO 误伤两难以及云账单隐形透支。
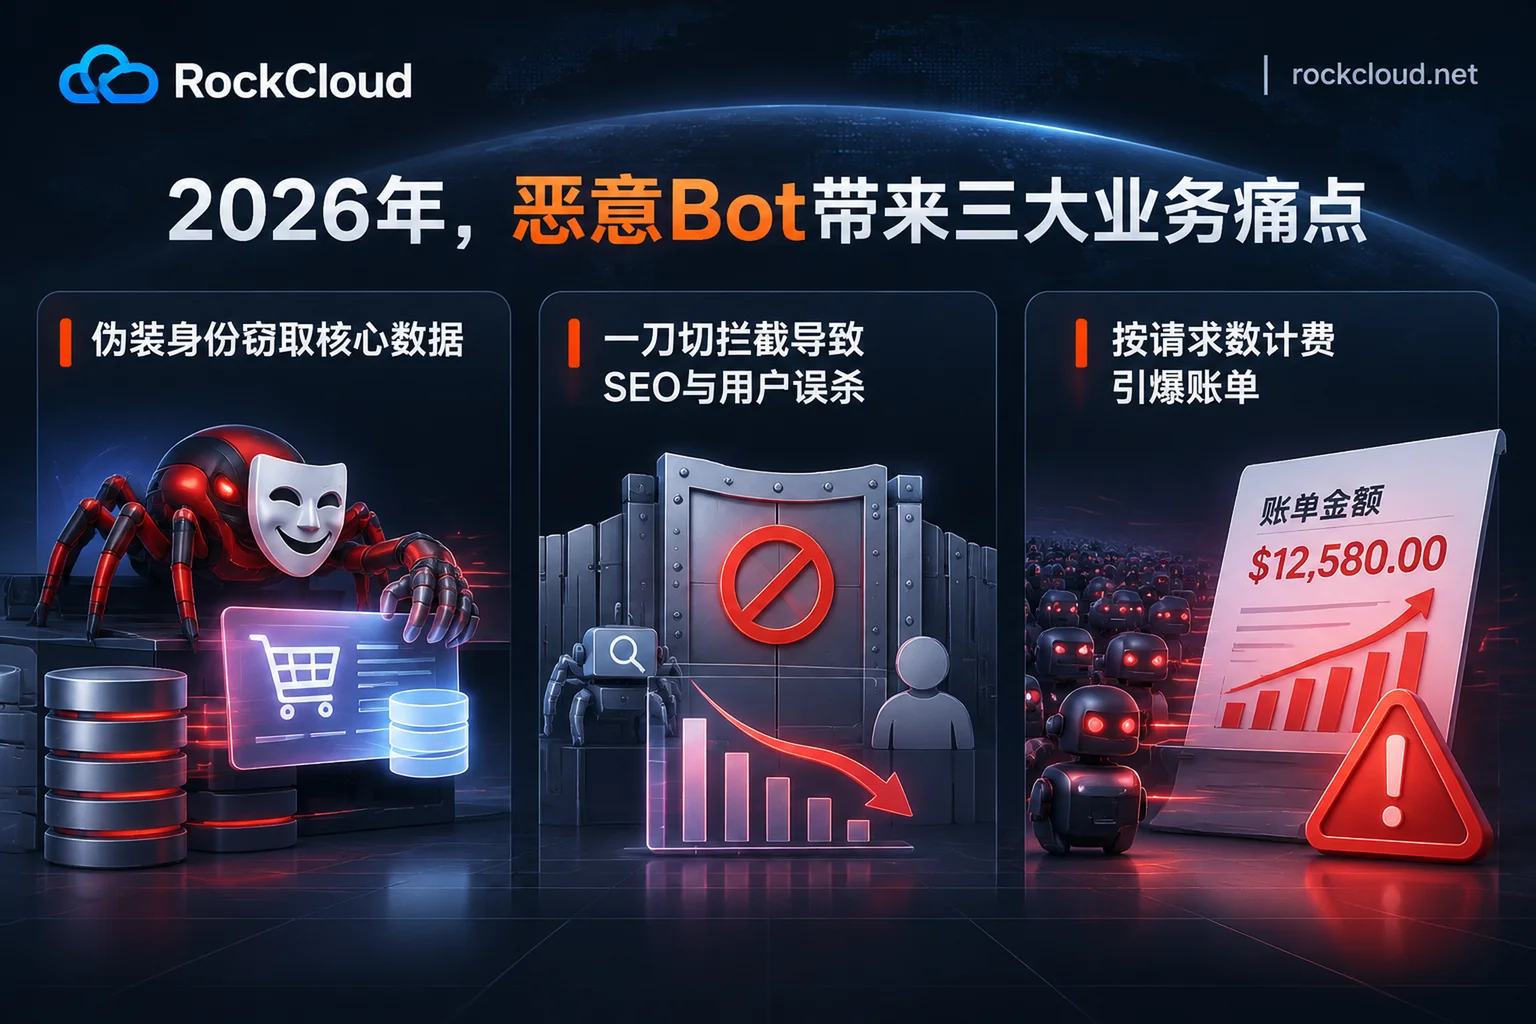
一、 2026 年 Bot 管理的三大新痛点:不把网站打挂,却把利润掏空
传统的 DDoS 攻击目标是让服务器瘫痪,而现代高级恶意 Bot 的目标则是“寄生”在正常业务流里。在最近的客户排查中,我们发现业务方在 Bot 管理上普遍卡在以下三个死角:
1. “披着羊皮”的身份伪装与低频商业窃密
过去,爬虫特征明显,扫描器带着固定的工具指纹。而现在,黑产广泛利用无头浏览器与住宅代理,将恶意数据抓取脚本伪装成 Googlebot、Baiduspider 甚至热门的 AI 检索助手。它们不再发起每秒数万次的暴力冲击,而是以接近真人的阅读节奏,7×24 小时悄无声息地搬空电商平台的实时比价数据、票务库存、独家行业资讯或 AI 服务的问答库。单看源站 CPU 负载毫无波澜,但企业的核心商业机密与内容资产已被洗劫一空。
2. “一刀切”拦截引发的 SEO 断崖与正常用户流失
为了防住无孔不入的爬虫,不少运维团队尝试开启高强度的全局验证或激进的频率限制。结果往往是“杀敌八百,自损一千”:真正带来自然流量的搜索引擎蜘蛛无法执行复杂的客户端交互,导致网站收录快照大面积变为空白,自然搜索流量断崖式下跌;或者海外跨国访问的真实用户因为网络抖动触发严苛策略,被频繁弹窗拦截,直接放弃下单。这种现象与 WAF防护中应对高误杀痛点的实战架构 所揭示的规律如出一辙——缺乏精细化调优的防御,往往先伤害业务自身。
3. “按请求数/按 VAU 计费”下的安全账单刺客
这是今年采购与财务负责人最容易踩中的隐形陷阱。市面上许多主流云厂商虽然提供基础防护,但其 CDN 回源流量、WAF 请求次数,乃至高级 Bot 管理模块本身(如按有效请求数或活跃访问单元计费)都是按量计费的。
当全网超过一半的流量都是自动化脚本时,即便安全设备在边缘拦截了 90% 的恶意 Bot,剩下的试探请求、或是防护模块本身对海量垃圾请求的检测调用费,依然会在月底叠加出一张令人咋舌的账单。正如我们在 CDN被恶意盗刷和DDoS攻击打出天价账单怎么办 中所警示的,按量付费模式在自动化流量泛滥的时代,极易让防御本身变成财务黑洞。
二、 破局思路:构建“清洗、识别、鉴权、控本”四位一体的边缘 Bot 防线
要跳出“防不住、不敢拦、用不起”的怪圈,Bot 管理必须从源站代码层剥离,前移至具备海量带宽冗余与智能分析能力的边缘网络。基于 RockCloud 的产品体系,您可以用一套轻量但严密的组合拳重构防线:
第一层:CNAME 无感接入与源站彻底隐身,斩断绕过路径
任何精细的 Bot 识别策略,前提都是“所有流量必须经过安检门”。如果攻击脚本通过历史解析记录找到源站真实 IP 直接发起请求,边缘的 Bot 管理形同虚设。
- 快速部署,不改 NS:接入 RockCloud 高防 CDN 仅需在您现有的 DNS 服务商处添加一条 CNAME 记录,无需迁移域名解析权,切换过程新旧链路并行,业务零中断。
- 隐藏源站与防绕过:流量经由 Anycast 分布式节点就近牵引后,源站 IP 被彻底隐藏。配合源站防火墙配置(仅放行 RockCloud 回源节点 IP 段),即可彻底封死恶意 Bot 绕过边缘直接扫描源站的可能(详细配置可参考 拆解源站IP泄露路径与防绕过回源架构)。
第二层:OWASP 规则集 + 机器学习,精准揪出伪装 Bot
面对伪装 User-Agent 和慢速变异的自动化工具,单靠静态黑名单远远不够。在控制面板一键开启 智能 WEB 防火墙(WAF) 后,请求将在边缘经历双重筛查:
- 已知威胁秒级阻断:依托内置的 OWASP 核心规则集,在边缘直接过滤已知的恶意扫描器、自动化漏洞探测脚本、SQL 注入及恶意文件包含请求,不给自动化工具试探系统脆弱点的机会。
- 机器学习动态识别未知爬虫:针对规则库尚未收录的新型变异 Bot、低频爬取脚本以及伪装成合法身份的异常请求,WAF 利用机器学习模型持续分析请求特征与访问模式,自动识别并拦截偏离正常人类行为基线的恶意请求。
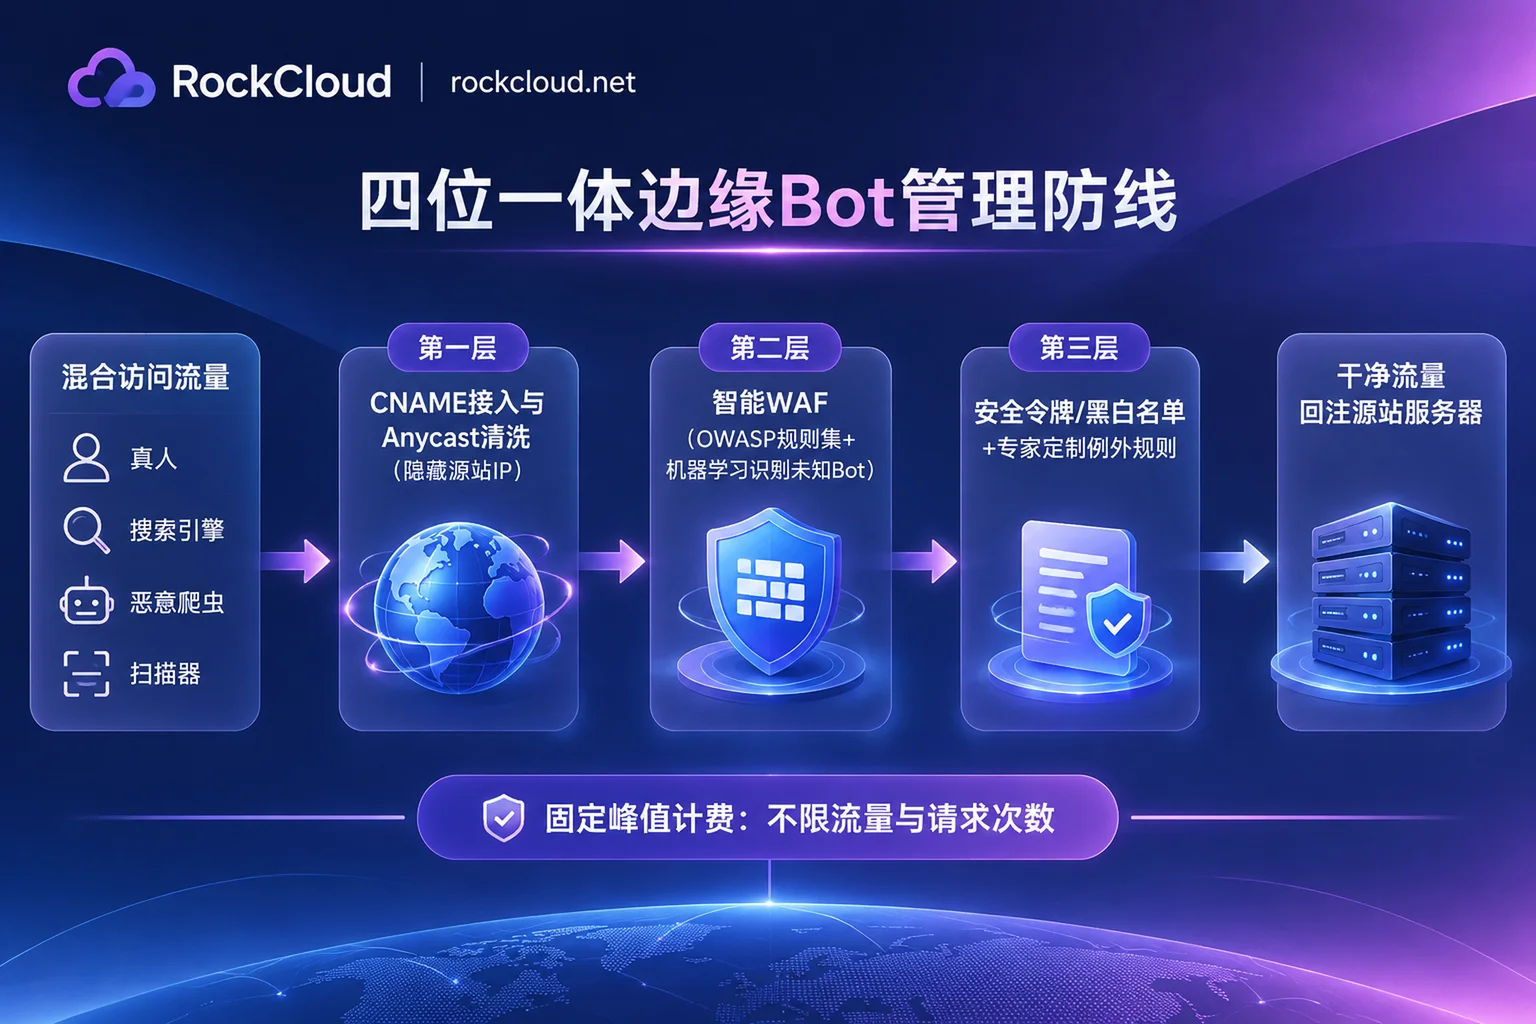
第三层:边缘通用鉴权 + 安全专家协助调优,实现“零误杀”放行
如何确保拦住恶意爬虫的同时,不误伤搜索引擎蜘蛛、合作伙伴的 Webhook 回调以及真实的海外客户?
- 静态资源与核心接口鉴权:利用 RockCloud 提供的 通用安全与访问控制功能,您可以为高价值的静态资源、音视频流或关键下载链路开启防盗链、安全令牌与签名 URL,并结合 IP 与地区黑白名单,在边缘直接拒绝非目标营业区域的异常自动化访问(若涉及更深度的接口防护,可同步参阅 构建抗AI爬虫与防DDoS的API精细化防护防线)。
- 专家团队协助定制规则:无需运维人员自己熬夜钻研复杂的正则语法。在 RockCloud,自定义规则与例外放行策略由专业安全技术团队协助配置。无论是精准核验并放行真正的搜索引擎蜘蛛以保护 SEO,还是针对特定业务接口定制防刷策略,都有真人专家为您把关,彻底告别“一开防护就误杀”的窘境。同时,控制面板支持网络日志查询与 Telegram 数据实时推送,让您随时掌握边缘拦截动态。
第四层:如果是 TCP/UDP 非标协议的自动化脚本怎么办?
在棋牌、手游或定制化客户端场景中,黑产的“打金工作室”和外挂脚本往往不走标准的 HTTP/HTTPS 协议,而是直接针对 TCP/UDP 端口发起批量自动化连接与协议刷取。
针对这类非 Web 层的自动化冲击,可采用 游戏盾 方案:将非 HTTP 协议进行私有协议封装,经由分布式边缘节点转发并隐藏源站。即便某个边缘节点遭遇工作室脚本与大流量攻击的混合冲击,系统也能秒级切换至高防节点且保持玩家连接不断,从传输层掐断恶意脚本的探测路径。
三、 算清财务账:为什么 Bot 管理必须选“不限流量与请求数”?
技术架构搭好之后,采购与业务负责人最关心的是成本可控性。在全网自动化流量占比过半的今天,选择按流量或按请求次数计费的防护方案,无异于将企业的预算决定权交给了黑产的脚本开关。
RockCloud 在 计费模式 上采用了对高并发、易受爬虫困扰的业务极为友好的设计:
- 按固定峰值计费,不限流量与请求次数:套餐默认按月计费,只要在约定的带宽峰值规格内,无论恶意 Bot 发起了多少亿次试探请求、产生了多少 TB 的清洗流量,均不收取额外的流量费与请求次数费。
- 加速与全套防御合一,拒绝隐形拆卖:在同一个套餐、同一条请求链路上,全球 CDN 加速、DDoS 与 CC 防御、智能 WAF(含扫描器与机器人识别)以及免费全自动 SSL 全部包含在内,无需为 WAF 或 Bot 防护模块单独按调用量付费(您也可以通过 选型对比 了解我们与 AWS、Cloudflare 及传统高防服务器在架构与成本结构上的直观差异)。
- 灵活合规的商务支持:支持合同报价,支持使用 USDT 或美元便捷付款;如果您的源站托管在海外公有云,还可以搭配我们的 国际云开户与代充服务(覆盖 AWS、GCP、阿里云国际等,免繁琐企业实名手续,USDT 付款),实现源站云主机与边缘高防 CDN 的一站式采购与成本统筹。
结语:把边缘变成自动化流量的“分水岭”
当 AI Agent 与自动化爬虫成为互联网的“多数派”,企业的网络边界不能再处于敞开裸奔或粗暴封禁的极端状态。一套成熟的 Bot 管理体系,应当是在边缘静默洗去扫描器与窃密爬虫的噪点,让真实的客户与有益的生态流量丝滑直达源站,同时让财务报表远离按量计费的惊吓。
如果您不确定当前业务适合哪种防护规格,欢迎先找客服确定规格并申请免费测试;如果您的网站、API 或应用此刻正在遭遇恶性爬虫抓取、CC 刷接口或复合型攻击,导致源站负载飙升、业务卡顿,请立即通过 安全响应联系页 或直接联系官方 Telegram(@rockclouds),我们的安全应急团队将协助您快速完成 CNAME 接入与策略调优,第一时间为您止损护航。