RockCloud-基石云安全-官方博客
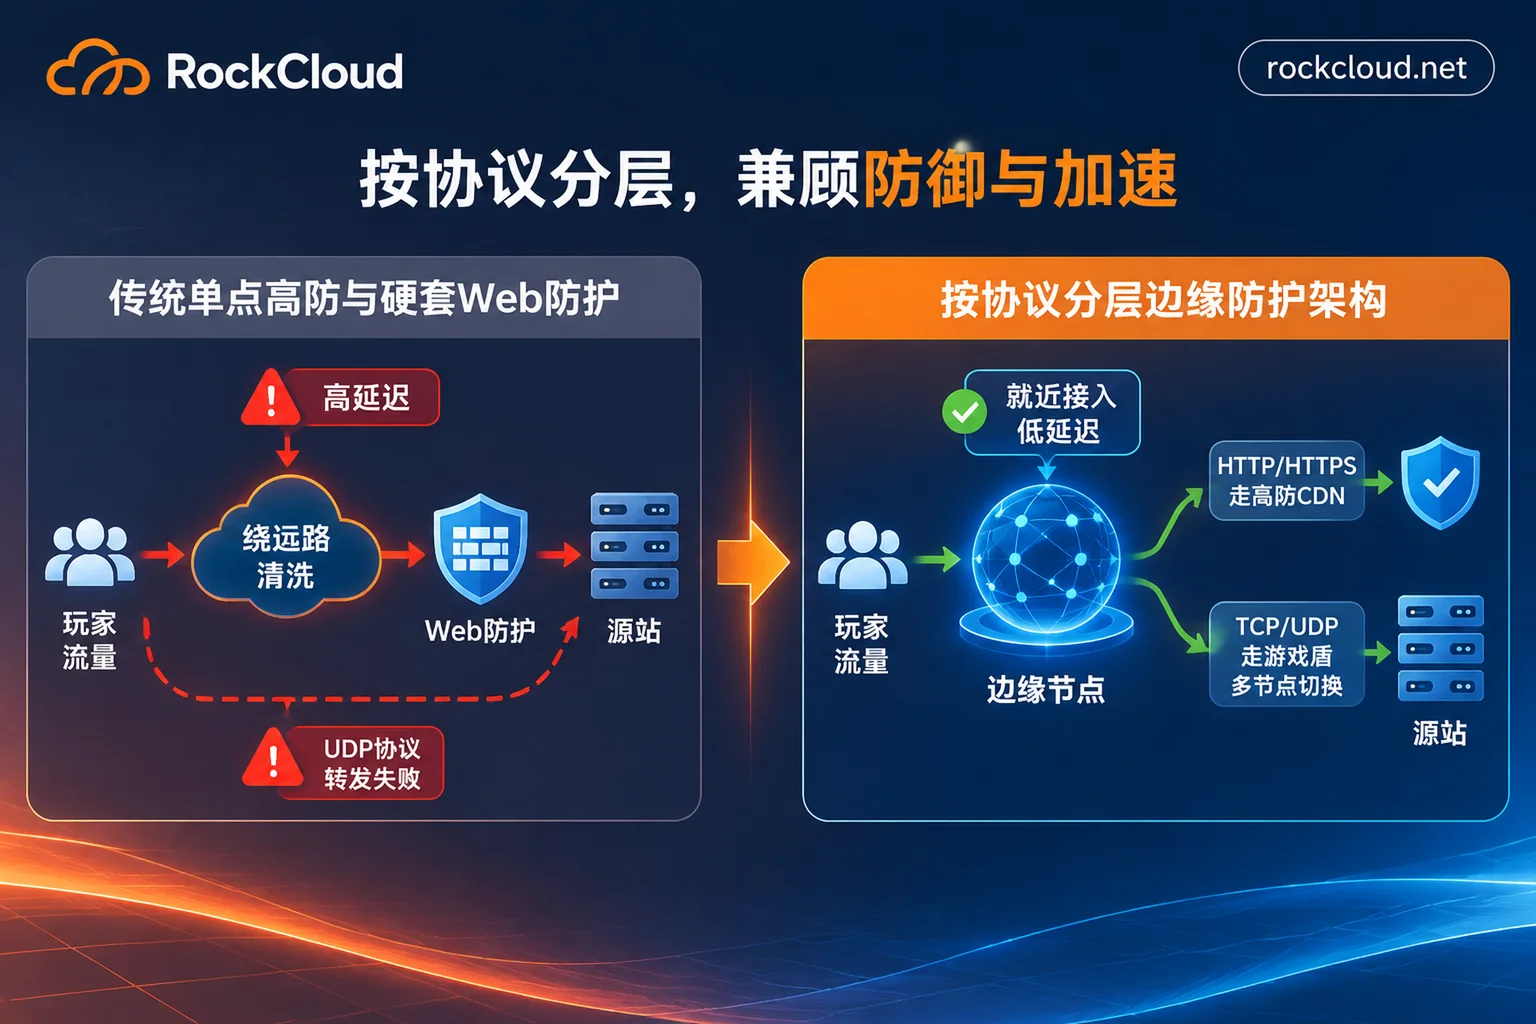
想让游戏DDoS防护同时做到“扛得住、不跳Ping、不误封正常玩家、账单不失控”,关键在于不要用单一方案硬扛所有流量,而是按协议分层接入:将官网、热更新、SDK 登录接口和支付回调等 HTTP/HTTPS 流量交给高防 CDN 处理;将战斗服、匹配服、语音房等 TCP/UDP 长连接业务接入游戏盾做私有协议封装与多节点无缝调度;同时彻底隐藏并收口源站 IP,改用协议特征与边缘封装替代“单 IP 限频一刀切”,并优先选择固定峰值、不限流量的计费架构来锁死成本上限。
很多游戏研发和运维团队并不是没有买防护,而是买了之后反而遇到玩家频繁卡顿、网吧玩家集体掉线,甚至遭遇“防护账单比服务器还贵”的尴尬局面。下面把这几个高频痛点的底层原因和可落地的解决步骤拆解清楚。
一、为什么开了防护,游戏还是跳Ping、卡顿甚至全员掉线?
普通网站能忍受几百毫秒的加载波动,但实时对战、MMO 和棋牌游戏对网络抖动几乎零容忍——一旦往返延迟突破 100ms 或出现连续丢包,玩家端就会立刻表现为技能释放卡顿、走位瞬移甚至整局掉线。很多项目接入防护后体验变差,通常踩中了以下三个原因:
- 非 HTTP 协议硬套普通 Web 防护
游戏的官网、充值页和账号接口走的是 HTTP/HTTPS,但真正决定手感的战斗同步、房间状态和语音通信走的是 TCP/UDP 长连接或非标端口。把所有业务往仅支持 Web 协议的代理层里塞,不仅无法解析游戏自定义数据包,还会导致长连接频繁重置。在架构拆分上,可参考游戏服务器该选高防IP还是高防CDN的协议划分思路。 - 异地牵引绕路与“共享黑洞”连坐
不少传统高防会把清洗中心集中部署在少数单线或集中机房。一旦触发防御牵引,原本直连的玩家请求会被路由绕去远端清洗中心再回到源站,物理距离拉长加上跨网拥堵,延迟瞬间飙升。更糟的是,部分低价高防标称的防御量级实则是“整个机房共享”,同机房其他租户被大流量攻击拖入黑洞时,你的游戏服也会跟着断网。 - 节点切换时无法保持会话不断连
面对几秒到几分钟的短时脉冲攻击,常规四层转发在主节点拥塞切换备用节点时,往往需要客户端重新握手建连,直接引发全服掉线重连风暴。至于长连接如何在受攻击时保持在线,在游戏被DDoS攻击为什么会全员掉线中有更细致的机制拆解。
二、防 CC 不敢开太严?如何解决网吧、高校与移动 NAT 玩家误封
游戏运营在防御模拟登录、恶意占房、高频刷接口等 CC 攻击时,最头疼的不是“防不住”,而是“一开严就误杀”。
原因很简单:网吧、高校宿舍以及运营商大内网(CGNAT)下的成百上千名真实玩家,往往共享同一个公网出口 IP。 如果防护层只靠“单 IP 每秒请求数/连接数超过阈值就封禁”来拦截 CC 攻击,只要同一个网吧里有一台机器运行恶意脚本,整间网吧或整栋宿舍楼的正常玩家都会被一起拉黑下线。
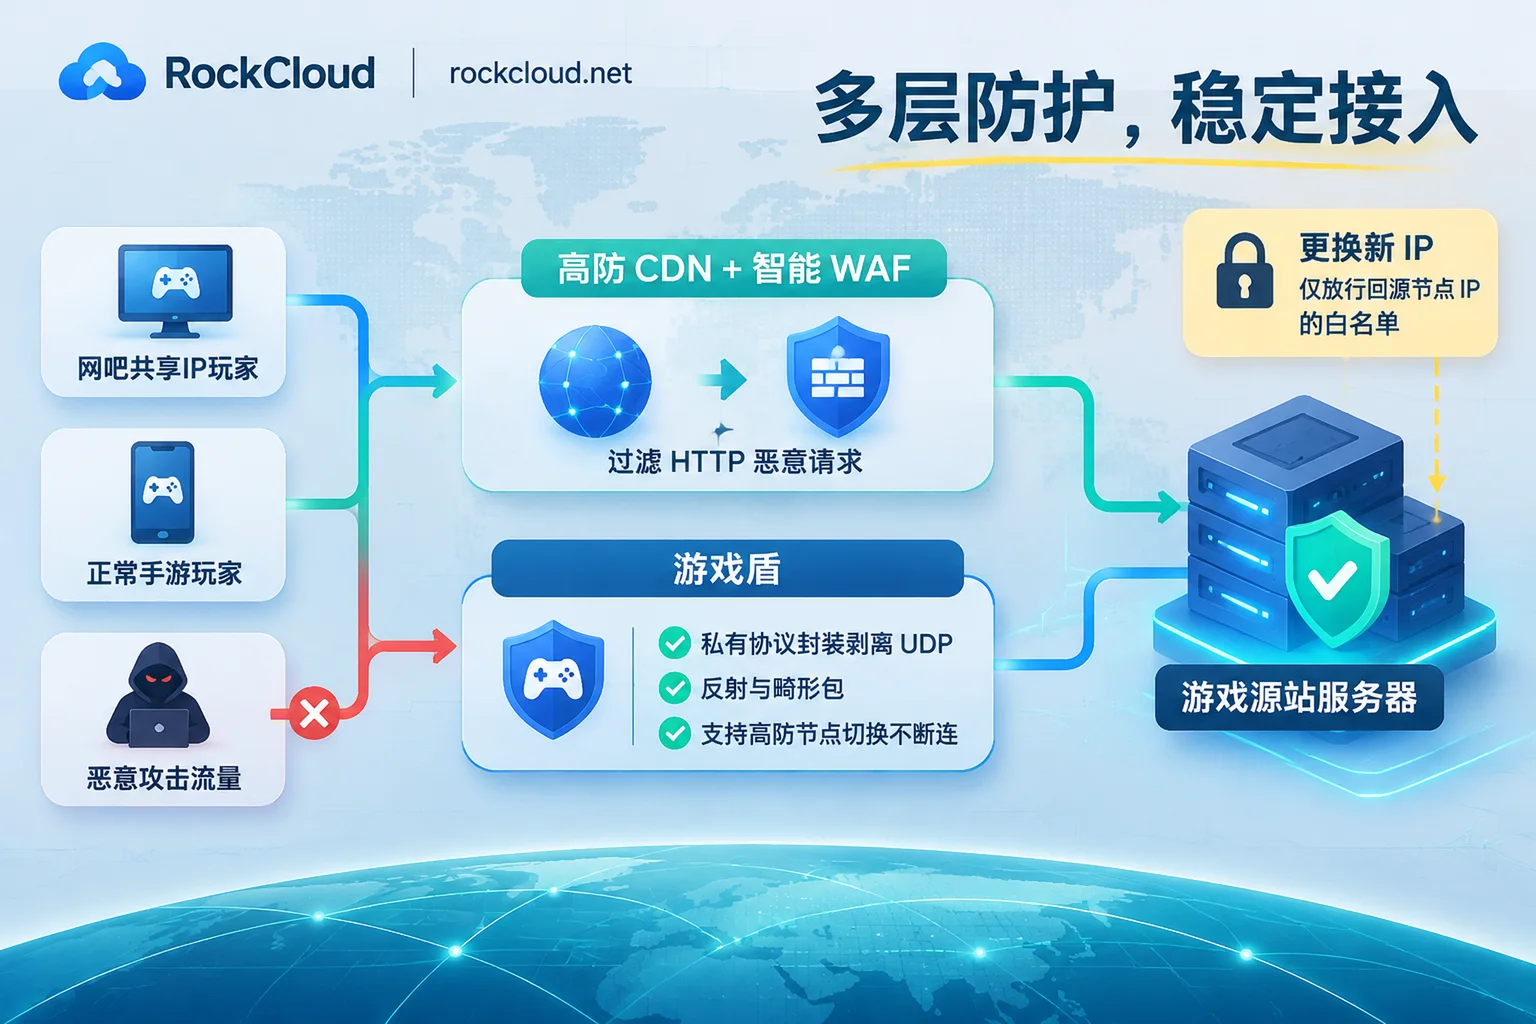
要消除误杀,必须把防御策略从“粗暴封 IP”升级为两层精准校验:
- Web 与登录接口层(HTTP/HTTPS):用规则集与行为识别取代简单限频
登录鉴权、活动领取、热更新与 API 入口适合前置智能 Web 防火墙(WAF)与边缘 CC 清洗。例如在控制面板一键开启 WAF 后,通过 OWASP 核心规则集拦截 SQL 注入、恶意脚本与扫描器,再结合机器学习识别规则库尚未收录的异常自动化请求;针对支付回调接口或合作方固定 IP 可能触发的误拦,由安全技术团队协助配置自定义规则与精确例外放行,既保住业务入口,又不误伤真实玩家。 - 战斗与长连接层(TCP/UDP):用私有协议封装剥离伪造包
针对战斗服的 UDP 反射放大或模拟建连攻击,不能依靠机房防火墙封堵源 IP 段,而应通过游戏盾在客户端与边缘节点之间建立私有协议封装通道。只有符合游戏封装握手与协议特征的数据包才会被合法转发至后端,外部探测包、畸形小包和未授权的反射流量直接在分布式边缘节点被丢弃,从根本上避免出口 IP 共享带来的误封风险。
三、低延迟且不断连的实战接入方案:高防 CDN + 游戏盾分层协同
在不更换客户现有云服务器或独立服务器(即原有服务器继续作为源站)的前提下,一套兼顾低延迟与抗打能力的接入架构可以分三步落地:
1. 官网、更新包与 API 入口:CNAME 无感接入高防 CDN
把面向浏览器和 HTTP 客户端的域名接入 RockCloud 高防 CDN:
- 不改 NS、平滑切换:只需在原有 DNS 服务商处添加一条 CNAME 解析即可完成接入,切换期间新旧链路并行,不影响线上玩家拉取更新包或充值。
- DDoS 与 CC 同路径防御:边缘采用 Anycast 分布式清洗并自动隐藏源站 IP,DDoS 流量清洗、CC 防护与免费全自动 SSL 跑在同一条请求路径上,无需分开堆叠采购。
- 针对中国大陆玩家的回国降延迟:若游戏源站部署在香港、日本、韩国、新加坡等环中国海外区域,可叠加 CN2 中国加速专线,依托电信 CN2 GIA、联通 AS9929 与移动 CMI 三网直连回国,在免除 ICP 备案的前提下避免晚高峰跨网抖动。
2. TCP/UDP 实时战斗服与大厅服:部署游戏盾全协议转发
对于承载对局同步、实时对战和长连接心跳的非 HTTP 业务端口,建议直接接入 RockCloud 的游戏DDoS防护(游戏盾)方案:
- 全协议封装转发:支持 TCP/UDP 全协议转发,将游戏私有通信协议封装后经由分布式边缘节点调度传输,攻击者只能看到边缘接入节点,无法探测到真实源站地址。
- 单点受袭平滑切换不断连:当某一个边缘节点遭遇超大流量冲击时,系统会自动将玩家会话调度至健康的高防节点继续转发,对局连接保持不中断,避免出现“一打就全服掉线”。更多转发细节可参考游戏盾私有协议封装与全协议转发怎么做。
3. 源站隐身与回源收口(应急接入必做)
很多游戏上线后被打穿,问题往往不出在防护节点不够强,而是源站真实 IP 早已在封测期、第三方接口、邮件通知或旧解析记录里泄露,攻击者直接绕过防护打向源站带宽。
如果业务正处于被攻击状态需要紧急接入防护,务必按以下顺序收口:
- 更换源站公网 IP:原 IP 一旦暴露在黑产攻击列表里,仅套前端防护无法阻止对旧 IP 的持续打击;
- 源站防火墙只放行回源节点:在源站服务器安全组或本机防火墙中,拒绝所有非回源节点的公网直连请求;
- 紧急情况直连安全响应:若正在遭受大规模攻击导致开服受阻,可直接联系 RockCloud 安全响应团队 或通过官方 Telegram(https://t.me/rockclouds)协助同步切换与收口。
四、采购避坑:别被“保底+弹性计费”打出天价账单
在对比不同防护方案时,很多游戏团队前期只看月基础报价,忽略了最容易导致预算失控的计费结构:
- 警惕“保底+按天弹性清洗”陷阱:部分传统云高防采用低保底带宽搭配高额弹性按天计费。一旦被黑产摸清规则,对方每天只打几十分钟短脉冲攻击就能触发当天的弹性账单,连续车轮战一周,费用就可能远超游戏服务器本身的成本。
- 警惕功能拆卖:有些平台把 DDoS 清洗、CC 防护、WAF 和流量带宽拆成四五个独立计费项,游戏一开服流量上去,账单呈倍数增长。
为了控制游戏运营期的安全成本,选型时应重点核对计费透明度。例如 RockCloud 默认采用按月、按固定峰值计费的方案,不限总流量和请求次数,且网络加速、DDoS/CC 防御、WAF 和全自动 SSL 均包含在同一条链路与同一个套餐内,防御无需另外单买(CN2 大陆加速专线与域名防劫持另行按需计费)。由于不同游戏类型的协议复杂度和峰值需求差异较大,具体的防御量级、节点分布与合同报价建议以 RockCloud 计费方案页面 为准,并与客服沟通确认后申请免费测试。
此外,对于同时在 AWS、Azure、GCP 或阿里云国际、华为云国际、腾讯云国际部署游戏源站及全球服的团队,也可以结合 国际云开户与代充服务,统一用 USDT 完成云资源开户充值并与高防 CDN、游戏盾联动搭配。
五、游戏开服前的 5 项实测核对清单
在正式宣发或新版本上线前,建议运维与研发对照以下清单完成最后一次验收:
- 业务端口完全分离:HTTP/HTTPS(官网、更新、充值、API)走高防 CDN,TCP/UDP(登录、战斗、语音)走游戏盾封装转发。
- 源站零暴露核验:确认安装包、配置文件及历史解析中不再残存源站真实 IP,源站防火墙已锁定仅放行回源节点。
- 多运营商延迟与断线测试:测试期内覆盖电信、联通、移动及海外跨区线路,观察模拟节点切换时游戏对局是否不断连。
- 防误杀策略与白名单到位:确认支付回调、防沉迷/实名接口、GM 后台已配置精准规则与白名单例外。
- 监控与应急告警绑定:在 RockCloud 控制面板 开启流量带宽报表、网络日志及 Telegram 实时数据推送,确保异常流量出现时团队能第一时间介入处置。