RockCloud-基石云安全-官方博客
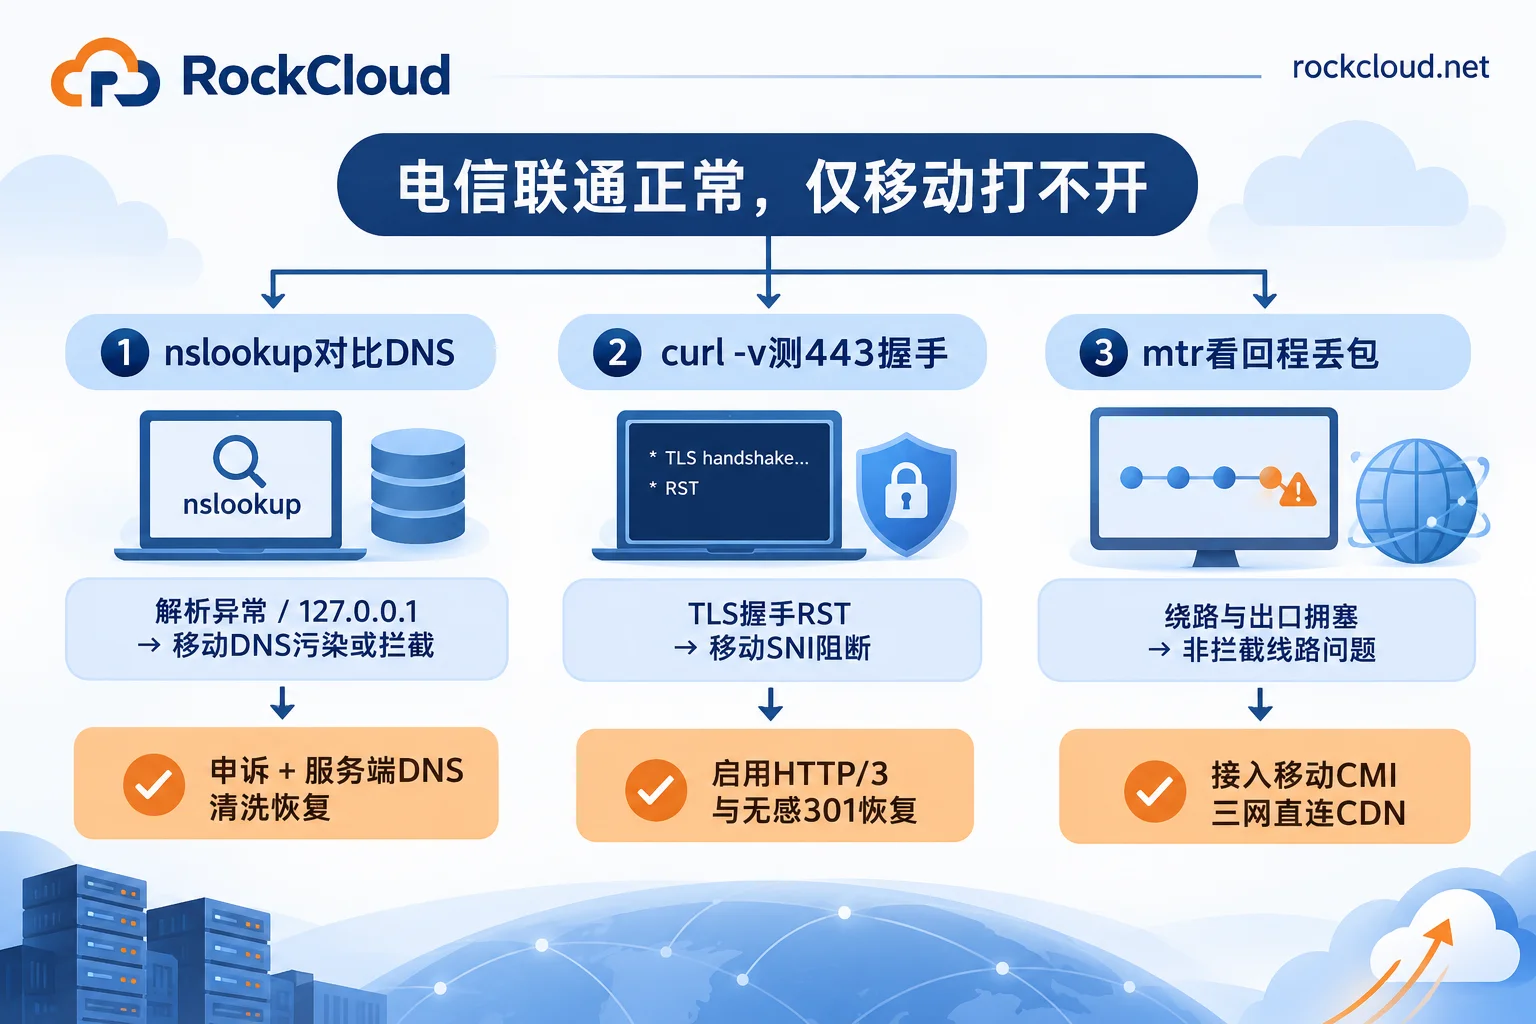
电信和联通网络都能正常访问,唯独中国移动宽带或手机流量打不开,不一定是被全网封禁,也可能是“假拦截”。这种现象通常对应三类原因:第一,移动地区性 DNS 污染或域名策略拦截(部分省份移动 Local DNS 返回了错误 IP 或拦截提示);第二,HTTPS 握手阶段的 SNI 阻断(连接刚建立就被重置);第三,并非拦截,而是移动跨网互联/国际出口拥塞或源站未接入移动 CMI 直连导致的丢包超时。
解决这个问题的关键在于先用 5 分钟把“真拦截”和“线路丢包”区分开,再决定走官方申诉、优化三网直连,还是直接在服务端接入域名拦截恢复方案,避免盲目换域名或让用户手工改 DNS。
一、5 分钟分清根因:是“移动拦截”还是“移动线路丢包”?
在采取任何恢复动作前,先按由外到内的顺序做 4 项排查,避免把线路拥塞当成域名封禁,或者把 SNI 阻断当成服务器故障:
1. 多省份分运营商拨测
不要只靠自己的一部手机下结论。用多地拨测工具同时测试全国不同省份的电信、联通、移动节点:
- 若仅个别省份的移动网络打不开,其余省份移动和电信联通正常,大概率是地区性策略拦截或局部 Local DNS 解析异常。
- 若全国移动节点普遍超时、丢包,而电信联通延迟很低,更偏向移动国际出口拥塞或源站机房缺少移动直连线路。
2. 对比移动默认 DNS 与公共 DNS(排查 DNS 污染与漏配)
在移动网络环境下运行解析对比命令:
nslookup yourdomain.com
nslookup yourdomain.com 223.5.5.5- 如果移动默认 DNS 返回了
127.0.0.1、0.0.0.0、私有地址或反诈/风险提示页 IP,而223.5.5.5等公共 DNS 返回正常 CDN 或服务器 IP,可基本确认为移动 Local DNS 污染或域名拦截。 - 如果使用智能分线路解析且移动线路返回空结果或超时,则检查 DNS 服务商是否漏配了移动或移动新扩容号段的解析规则。
3. 检测 443 端口与 TLS 握手(排查 SNI 阻断)
在移动网络环境下使用 TCPing 测试 443 端口,并用 curl -I -v https://yourdomain.com 查看握手过程:
- 连接被重置(
Connection reset by peer):TCP 握手刚成功、客户端发送包含目标域名的 TLSClientHello(SNI)后立即收到 RST 包断开,这是典型的 SNI 阻断。这类拦截直接针对域名本身,单纯更换源站 IP 往往无效。 - 一直处于
Trying后超时(Connection timed out)且 TCPing 丢包率高:通常说明问题出在链路传输丢包,而非明确的应用层拦截。
4. 用 MTR 追踪回程路由
在源站服务器上向移动测试用户的出口 IP 执行路由追踪:
mtr -n -rwc 100 <移动测试IP>如果回程经过了欧美或其他海外运营商中转再进入移动骨干网,或者在移动国际出口节点出现高丢包,就证明是移动回程绕路或出口带宽拥塞,而不是域名被封。
二、申诉与恢复前必做:排查“暗链挂马”与源站连坐风险
很多站长困惑:“我的站点业务完全合规,为什么突然就被某个省份的移动网络拦截了?”实战中最常见的两个诱因是站内被黑篡改和IP 连坐:
- 程序漏洞导致被植入暗链或恶意跳转:网站若存在 SQL 注入、文件上传或未修复的 CMS 漏洞,攻击者会植入隐蔽的第三方跳转脚本或违规关键字(站长自己打开首页往往看不出异常,但爬虫或特定 UA 访问时会触发跳转),从而被安全监测系统或地方反诈联动机制列入拦截名单。
- 同 IP 牵连或历史记录:与违规站点共用同一台宿主机 IP,或接入了曾被标记的共享 IP 段,容易连带触发风控。
恢复前动作:先全面扫描网页源码、第三方 JS/Iframe 引用以及服务器定时任务,彻底清理可疑脚本与后门;若原服务器 IP 曾与其他站点混用,建议迁移至独立干净 IP,并将源站收口——只放行可信回源节点 IP 访问,防止源站继续暴露或被绕过攻击(具体收口方法可参考接入高防CDN为什么还会被打穿?拆解源站IP泄露路径与防绕过回源架构)。
为了防止清理完毕并解封后再次被自动化扫描器攻破挂马,建议在边缘层开启 Web 应用防火墙。例如 RockCloud 的智能 WEB 防火墙(WAF)可在控制面板一键开启,基于 OWASP 核心规则集防御 SQL 注入、XSS、文件包含、命令注入及恶意脚本,并结合机器学习识别规则库未收录的异常扫描与恶意请求,配合安全技术团队协助配置例外放行,避免合规业务被误杀或被黑客二次植入违规内容。
三、对症恢复:三类场景的落地方案
确认根因并清理站内风险后,按不同情况选择最省时、对业务中断最小的恢复路径:
场景 A:确认是移动 Local DNS 污染或地区性域名拦截
1. 合规网站的官方申诉与投诉路径
- 联系移动客服报障:拨打
10086,明确反馈域名在移动网络下解析异常,并提供受影响的域名以及排查得到的异常移动 Local DNS IP 地址,要求转网络维护部门核查。 - 工信部申诉通道:若反馈后 48 小时仍无进展,可登录工信部电信用户申诉受理中心(
https://yhssglxt.miit.gov.cn/web/),申诉对象选择对应移动运营商,提交域名注册证明、ICP 备案截图及解析异常对比截图。 - 明确跳转反诈提示页时:先确保域名已完成 ICP 备案并彻底清除站内违规或被挂马内容,再按拦截页提供的联系电话或官方申诉渠道提交材料,等待核查与各地数据同步(通常需要数个工作日到 1 至 2 周不等)。
2. 等不起申诉周期时:用服务端方案原地恢复
在互联网运营中,教程常建议“让用户把手机或路由器 DNS 改成 114.114.114.114 或 223.5.5.5”,但对于面向普通用户的网站、APP 或 H5 活动页,要求访客手动改 DNS 几乎不现实(相关局限可参阅DNS污染清洗怎么做:告别让用户改DNS的自救误区)。
如果业务等不起长达一两周的运营商核查,又不希望更换印在推广物料或已沉淀 SEO 权重的老域名,可以通过服务端接入清洗与调度方案。RockCloud 的屏蔽污染恢复能力支持 DNS 污染清洗,并针对微信、QQ 等平台及地区运营商的域名拦截提供不换域名原地恢复与无感 301 跳转,尽量在不惊动终端用户的前提下恢复可访问性。
场景 B:确认是移动 SNI 阻断(TLS 握手被重置)
SNI 阻断针对的是 TLS 握手明文中的域名特征,单纯更换后端服务器 IP 通常无法绕开:
- 协议升级(HTTP/3 与 TLS 1.3):检查并升级证书配置,确保全站启用合规有效的 HTTPS 与 TLS 1.3,并尽量开启基于 UDP 的 HTTP/3(QUIC)。在不少仅针对传统 TCP 443 明文 SNI 做阻断的场景下,HTTP/3 的握手模式兼容性明显更好。RockCloud 的全球 CDN 加速默认支持 HTTP/3 与 TLS 1.3 0-RTT,可通过 CNAME 快速接入,不改动原 DNS 服务商,新旧链路并行切换。
- 结合无感跳转兜底:若该域名已被重点规则持续阻断导致 HTTP/3 也无法直达,则应通过无感 301 跳转或服务端恢复策略承接老域名流量,避免用户点击后直接报错流失。
场景 C:不是拦截,而是移动出口拥塞或未接入移动直连
很多海外云主机或单线机房只优化了电信路由,导致移动用户在晚高峰丢包严重、网页始终转圈超时。这种情况不需要换服务器,也不需要迁移数据,只需在原有服务器前面挡一层支持三网直连的边缘加速网络:
- 三网直连优化:RockCloud 的CN2 中国加速同时覆盖电信 CN2 GIA、联通 AS9929 与移动 CMI 三网直连回国,通过香港、日本、韩国、新加坡等环中国节点接入,免 ICP 备案即可解决移动跨网绕路问题(关于免备案 CDN 的回程选路要点,也可参考免备案CDN国内访问为什么容易慢)。
- 上线方式:客户现有的服务器继续作为源站,只需在原 DNS 解析商处添加一条 CNAME 记录即可接入,无需修改 NS;如遇到源站暴露或同时伴随恶意刷流量,可同步配合高防 CDN实现 Anycast 清洗、隐藏源站 IP 与加速防护一体化,避免攻击流量叠加移动出口拥塞导致雪上加霜。
四、恢复后的长效防复发建议
域名恢复访问并不意味着可以高枕无忧,建议把以下三件事纳入日常运维清单:
- 分三网拨测告警:除了监控服务器本身存活,务必增加电信、联通、移动分省份的解析与 443 握手拨测,一旦某省移动出现解析异动或 RST 增多,在大量用户投诉前第一时间介入排查。
- 做好平台与运营商层面的协同排查:若域名同时用于微信、QQ 等社交生态推广,可结合域名拦截恢复怎么做梳理全链路监控,做到不同渠道分开告警、分开兜底。
- 测试期先用移动真机实测:如果准备接入防护或加速节点,建议在切换全量流量前先申请测试环境(如 RockCloud 支持联系客服确认业务规格后申请免费测试,且按固定峰值计费、不限流量和请求次数),用受影响省份的移动 4G/5G 和移动宽带实际验证延迟、握手成功率与回源稳定性,确认达标后再正式切入。