RockCloud-基石云安全-官方博客
先说结论:DNS污染清洗确实有效,绝大多数业务能在不更换主域名的前提下恢复正常访问;但前提是分清污染的深浅,选对“纠偏刷新”还是“无感跳转绕行”。
许多运维或业务负责人在域名突然出现“部分省市打不开、海外正常国内超时”时,第一反应是让用户自己改 8.8.8.8,或者直接买新域名推倒重来。其实,如果只是地方运营商递归 DNS 缓存了错误 IP,通过专业的服务端清洗与高频纠偏,通常在数小时至 24–72 小时内即可逐步恢复;而如果遭遇了持续性的链路抢答或区域策略拦截,单纯刷缓存会反复失效,此时需要搭配无感 301 跳转与洁净边缘节点才能稳定恢复业务。
一、DNS污染清洗到底在“洗”什么?先看懂两层原理
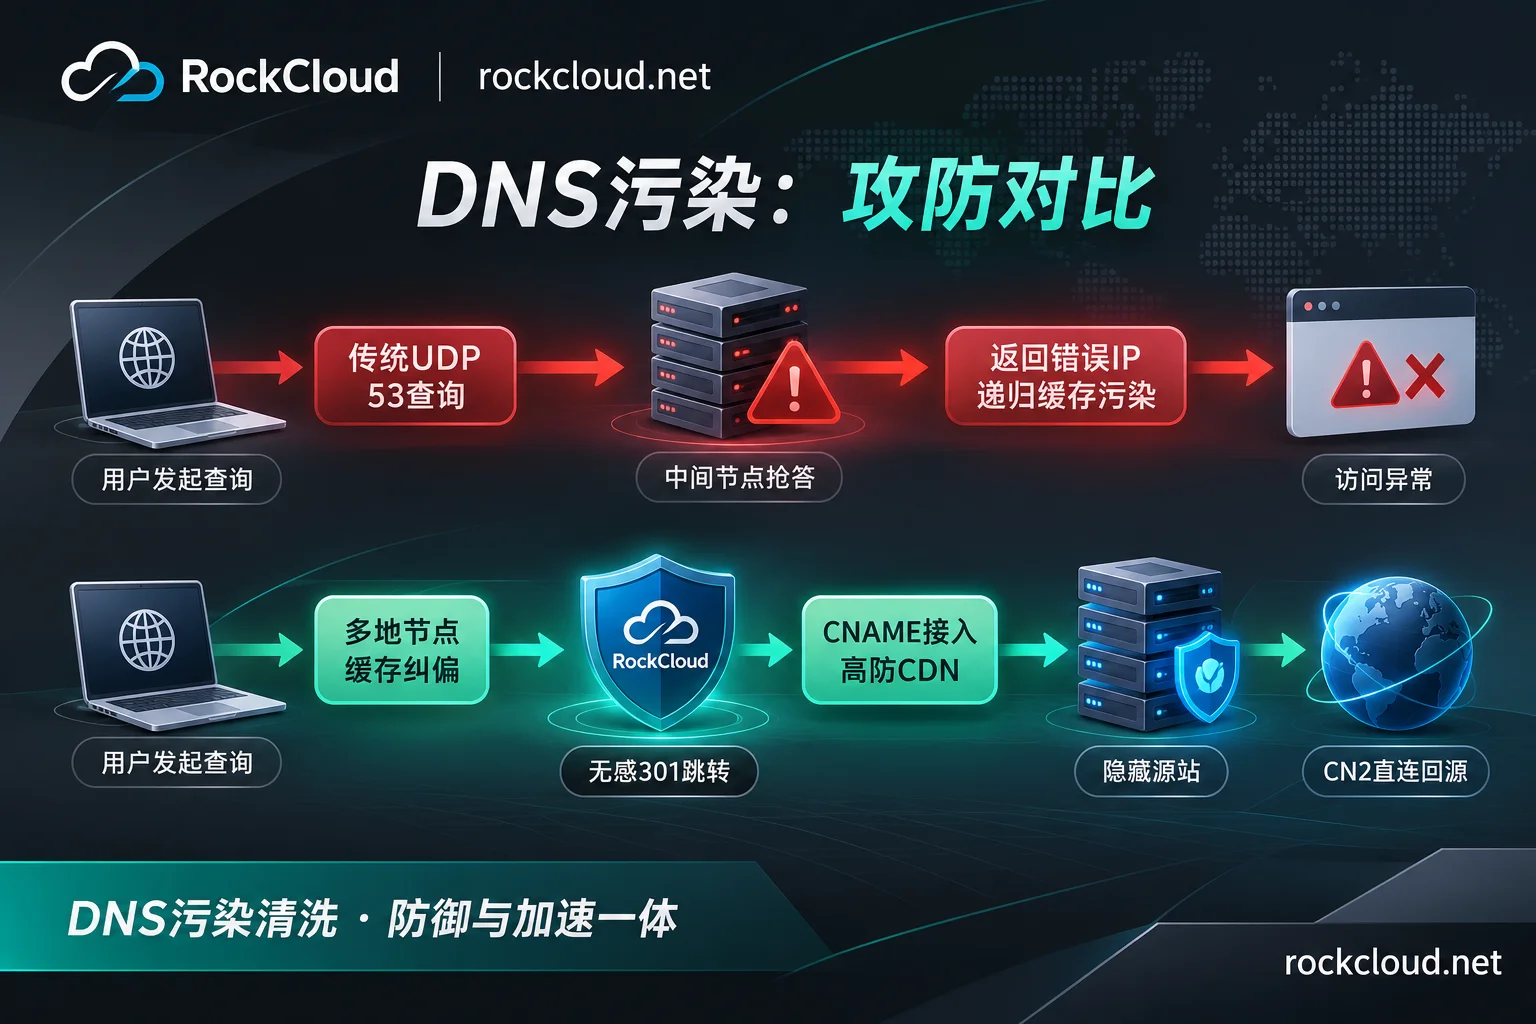
要判断清洗靠不靠谱,得先明白 DNS 污染是怎么发生的。传统的 DNS 查询默认走 UDP 53 端口,既没有加密,也不校验应答方身份。当用户向运营商的递归 DNS 发起域名查询时,中间链路的干扰设备或攻击者会抢在权威 DNS 服务器返回真实结果之前,把一个伪造的 IP(比如 127.0.0.1 或不可达地址)塞给递归服务器。
递归服务器一旦收下假包,就会按照 TTL 时间把它写进本地缓存,导致该地区所有用默认 DNS 的用户集体访问失败。围绕这个机制,业界常说的“DNS污染清洗”其实包含两种完全不同的技术动作:
- 递归缓存纠偏型清洗(治局部与偶发):利用分布在各省、各运营商的探测与请求节点,持续检测受损地区,并在错误缓存过期窗口向对应递归 DNS 高频发起合规查询,把权威 DNS 的正确解析结果重新刷回缓存,覆盖掉脏数据。
- 架构绕行与无感恢复(治持续与深度干扰):如果污染源在更上游的链路层持续发假包,缓存刚洗干净几分钟又会被重新投毒。这时候单纯“刷 DNS”无法彻底解决,必须在服务端引入中转与无感 301 跳转方案,或引导流量进入不受污染的洁净节点与加密解析链路。
如果你还不确定当前故障究竟属于 DNS 污染、单一运营商屏蔽还是社交平台拦截,建议先做一次分层诊断,可参考本站的域名拦截恢复三类故障区分指南完成初步定位。
二、做完DNS污染清洗多久生效?为什么部分地区还是打不开?
很多团队在启动清洗后发现“有的省份通了,有的省份还卡着”,或者“手机流量能开、公司 Wi-Fi 还是超时”,这通常不是清洗彻底失败,而是受到了三层缓存与传播机制的影响:
1. 各省运营商递归缓存刷新节奏不一致
不同省份、不同运营商(电信、联通、移动)递归 DNS 节点的缓存清理策略和 TTL 尊重程度不同。轻度局部污染通常在数小时到 72 小时内呈现“波浪式恢复”,很难在几分钟内全网同步转绿;而涉及更深层级联污染时,恢复周期会拉长。
2. 终端操作系统与浏览器残留了“脏缓存”
哪怕运营商递归服务器已经恢复正常,用户自己的电脑或浏览器在 TTL 过期前依然会直接读取本地缓存的错误 IP。在测试或指导内部人员排查时,必须把系统和浏览器两层缓存一起清掉:
# Windows 刷新系统 DNS 缓存(需以管理员身份运行命令行)
ipconfig /flushdns

# macOS 刷新系统 DNS 缓存
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder清理系统缓存后,Chrome 和 Edge 浏览器还自带独立的主机缓存,需要在浏览器地址栏输入 chrome://net-internals/#dns(Edge 同样适用),点击 Clear host cache 才能彻底生效。
3. 持续攻击形成“清洗—再污染”拉锯
如果域名本身正在遭遇恶意投毒攻击或已被列入高频拦截名单,递归缓存刚被纠正,下一轮 UDP 53 查询就会再次被抢答覆盖。遇到这种“洗完又掉”的情况,就要果断从“被动刷缓存”切换到“主动服务端兜底”。
三、别盲目选方案:决定能否洗干净的 3 个实战边界
不同业务形态和污染程度,适用的处置路径完全不同。动手前可以用下面这张边界对照表快速判断:
| 评估维度 | 适合纯缓存清洗的场景 | 必须叠加无感跳转 / 边缘架构的场景 |
|---|---|---|
| 污染范围 | 仅少数省份或单一运营商解析异常 | 全国大面积 ERR_CONNECTION_TIMED_OUT 或海外正常国内全断 |
| 复发频率 | 偶发投毒,纠偏后能稳定保持数天以上 | 刚恢复几小时甚至几分钟内再次被伪造 IP 覆盖 |
| 业务载体 | 对老域名权重极其敏感的常规 Web 站点 | 兼顾 Web、H5 推广链接,或频繁在社交端传播的入口 |
| 伴随风险 | 仅解析异常,源站和服务器带宽正常 | 同时伴随 DDoS/CC 攻击、源站 IP 暴露或微信/QQ拦截 |
除了上表的边界,技术选型上还需要注意两条实践经验:
- Web 业务要保住 SEO 与老用户书签:传统换域名会导致搜索引擎权重清零、外部推广链接全部作废。采用合规的无感 301 跳转配合洁净节点承接,可以在不改动用户入口习惯的同时把权重和访问流畅度保住。
- App 与 API 业务应主动脱离 UDP 53:如果你的用户主要通过原生 App 或客户端调用接口,除了服务端清理,建议逐步在客户端集成 DoH(DNS over HTTPS)/ DoT 或内置 HTTPDNS,将域名解析封装在加密通道内,从根本上让中间链路无法识别和篡改解析结果。
四、不换域名如何实现稳定恢复?RockCloud 服务端实战路径
当业务已经受到访问中断、营收下滑的实质影响,或者既遇到地区 DNS 污染、又同时被微信/QQ平台和运营商拦截时,单纯靠修改本地配置或等待 TTL 自然过期已经来不及。此时可以引入 RockCloud 的DNS污染清洗(屏蔽污染恢复服务),在不更换主域名的前提下构建从“恢复访问”到“防绕过加固”的闭环:
- 不换域名原地恢复与无感 301 跳转:针对 DNS 污染以及微信、QQ 等平台和地区运营商拦截,RockCloud 提供不换域名的服务端恢复机制,并支持无感 301 跳转,尽可能降低推广链路中断和老用户流失。
- 不改 NS、加 CNAME 并行接入高防加速:域名恢复期间最忌讳大动干戈修改 NS(Name Server)引发二次解析震荡。接入 RockCloud 高防 CDN 时,原有 DNS 留在原服务商,仅需添加一条 CNAME 记录即可实现新旧链路并行切换(关于 CNAME 与 NS 接入的详细取舍,可参考接入高防CDN要不要改NS)。接入后可顺便隐藏源站真实 IP,把 Anycast DDoS/CC 清洗和智能 WAF 统一落在同一条请求路径上,避免“域名刚修好、源站被打死”。
- 免备案跨境业务叠加 CN2 三网直连:不少遭遇污染的业务部署在香港或海外节点,恢复解析后如果走普通国际公网回程,晚高峰丢包依然会让用户打不开页面。RockCloud 全球网络可通过香港、日本、韩国、新加坡等环中国节点接入,并叠加 CN2 中国加速(电信 CN2 GIA、联通 AS9929、移动 CMI 三网直连回国),免 ICP 备案即可保证域名恢复后的访问体验。
如果业务当前正处于大面积解析失效或并发攻击的紧急状态,可直接通过 RockCloud 安全响应联系页 或官方 Telegram(https://t.me/rockclouds)对接技术团队,结合具体污染特征申请测试与专项排查。
五、清洗生效后的 4 项防复发加固清单
域名恢复正常访问不是终点,把脆弱点补上才能避免陷入“污染—清洗—再污染”的死循环:
- 开启权威 DNSSEC:为域名解析记录加上数字签名校验,减少递归查询链条中响应被伪造的空间。
- 全站强制 HTTPS 与 HSTS:即便在极端情况下解析被劫持到错误 IP,浏览器也会因证书不匹配与 HSTS 策略拦截钓鱼或广告注入,保护用户账号与会话安全。
- 清理历史风险与敏感外链:排查域名过往历史或站内被植入的违规页面、恶意跳转脚本,降低被安全厂商标记或投诉举报的概率。
- 建立多省拨测告警与冗余机制:在监控平台配置全国多运营商 DNS 拨测告警,一旦发现某个省份解析结果偏离预期立即介入处置,更多长期治理细节可延伸阅读从原地恢复到防二次封禁的闭环架构。