只是一个默认分类
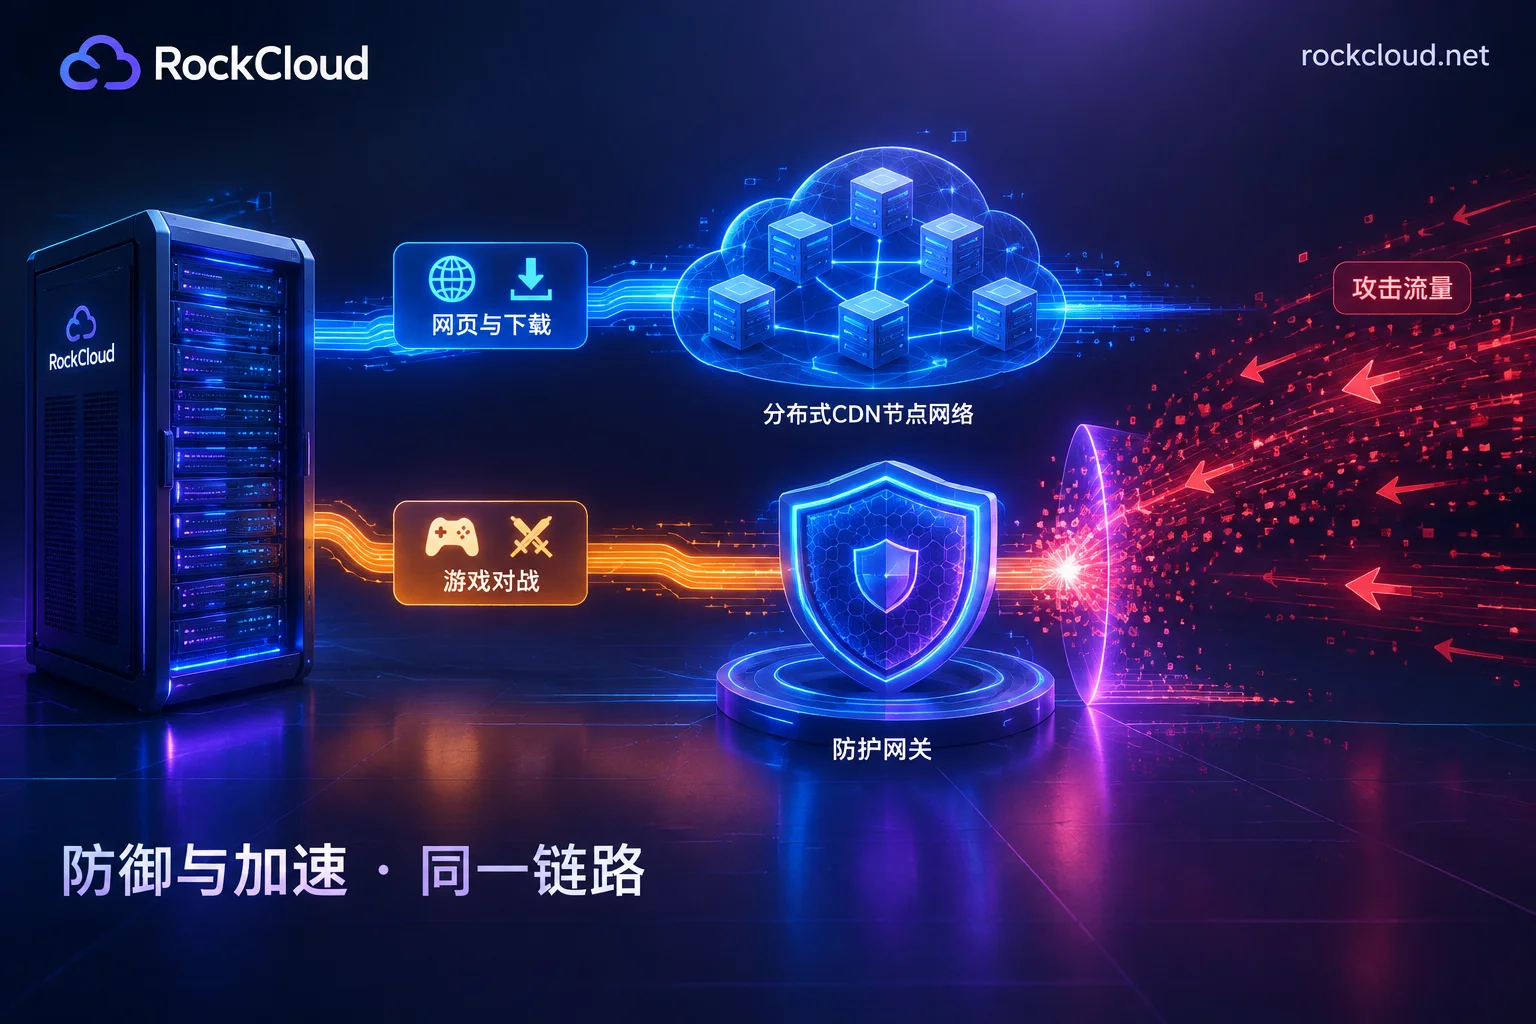
大多数游戏不需要在高防IP和高防CDN之间二选一。本文按协议把游戏业务拆成Web部分和实时连接部分,说明哪些模块接高防CDN、哪些接高防IP或游戏盾,并给出组合部署的收口要点和被攻击时的接入顺序。
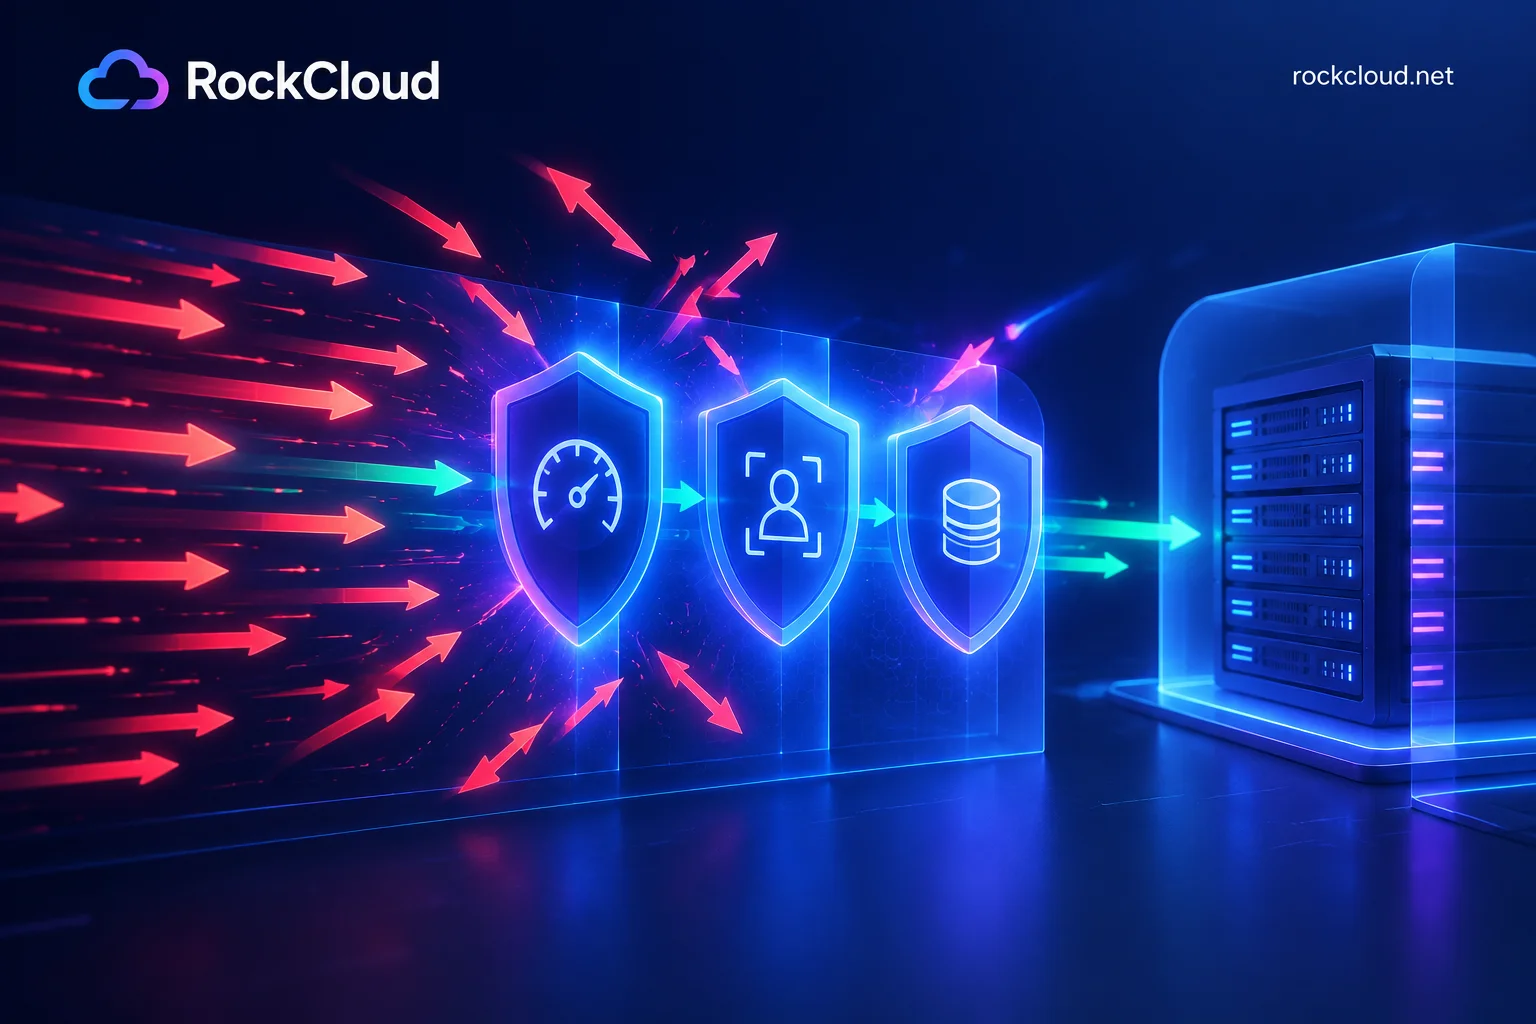
高防CDN能防CC攻击,但要满足两个前提:边缘节点具备七层清洗能力,源站只能经由CDN访问。本文说明高防CDN拦截CC的四种手段,列出源站IP暴露、动态接口穿透、挑战方式误伤和非HTTP业务四类常见失效情况,并给出接入后的自查顺序和选型时要问清的问题。
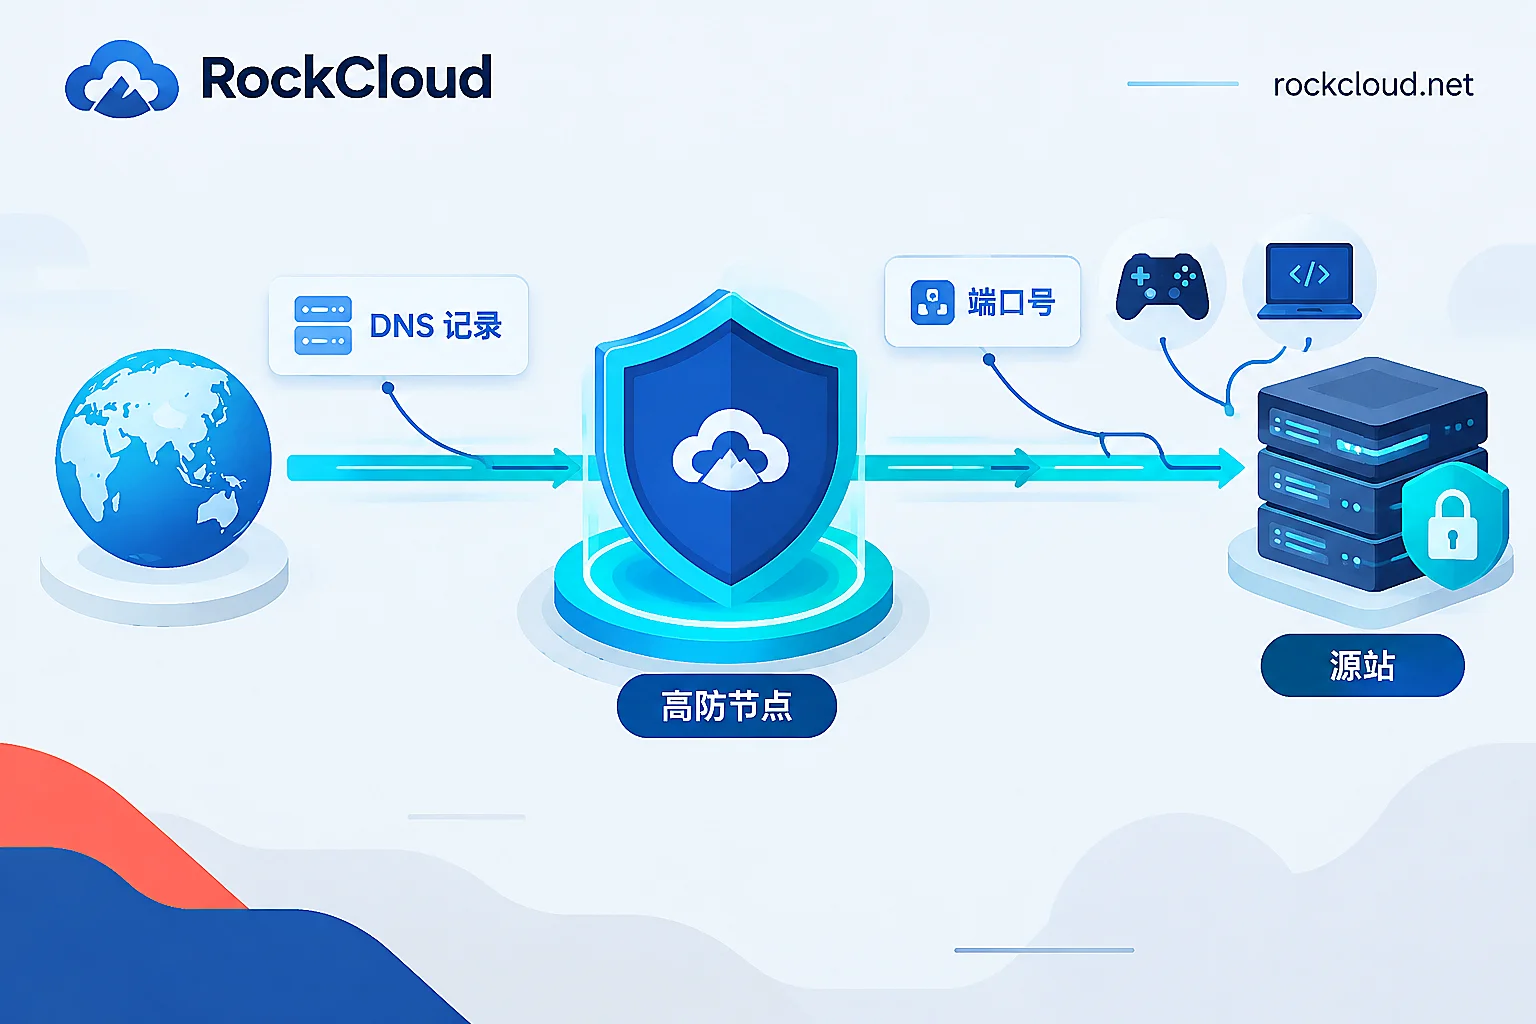
接入高防IP时,改的通常是访问入口而不是源站端口:网站业务改DNS,TCP/UDP业务配转发规则后再替换客户端连接地址。本文给出两类业务的接入步骤、需要改端口的情况、源站收口方法,以及源站IP已泄露时的处理。
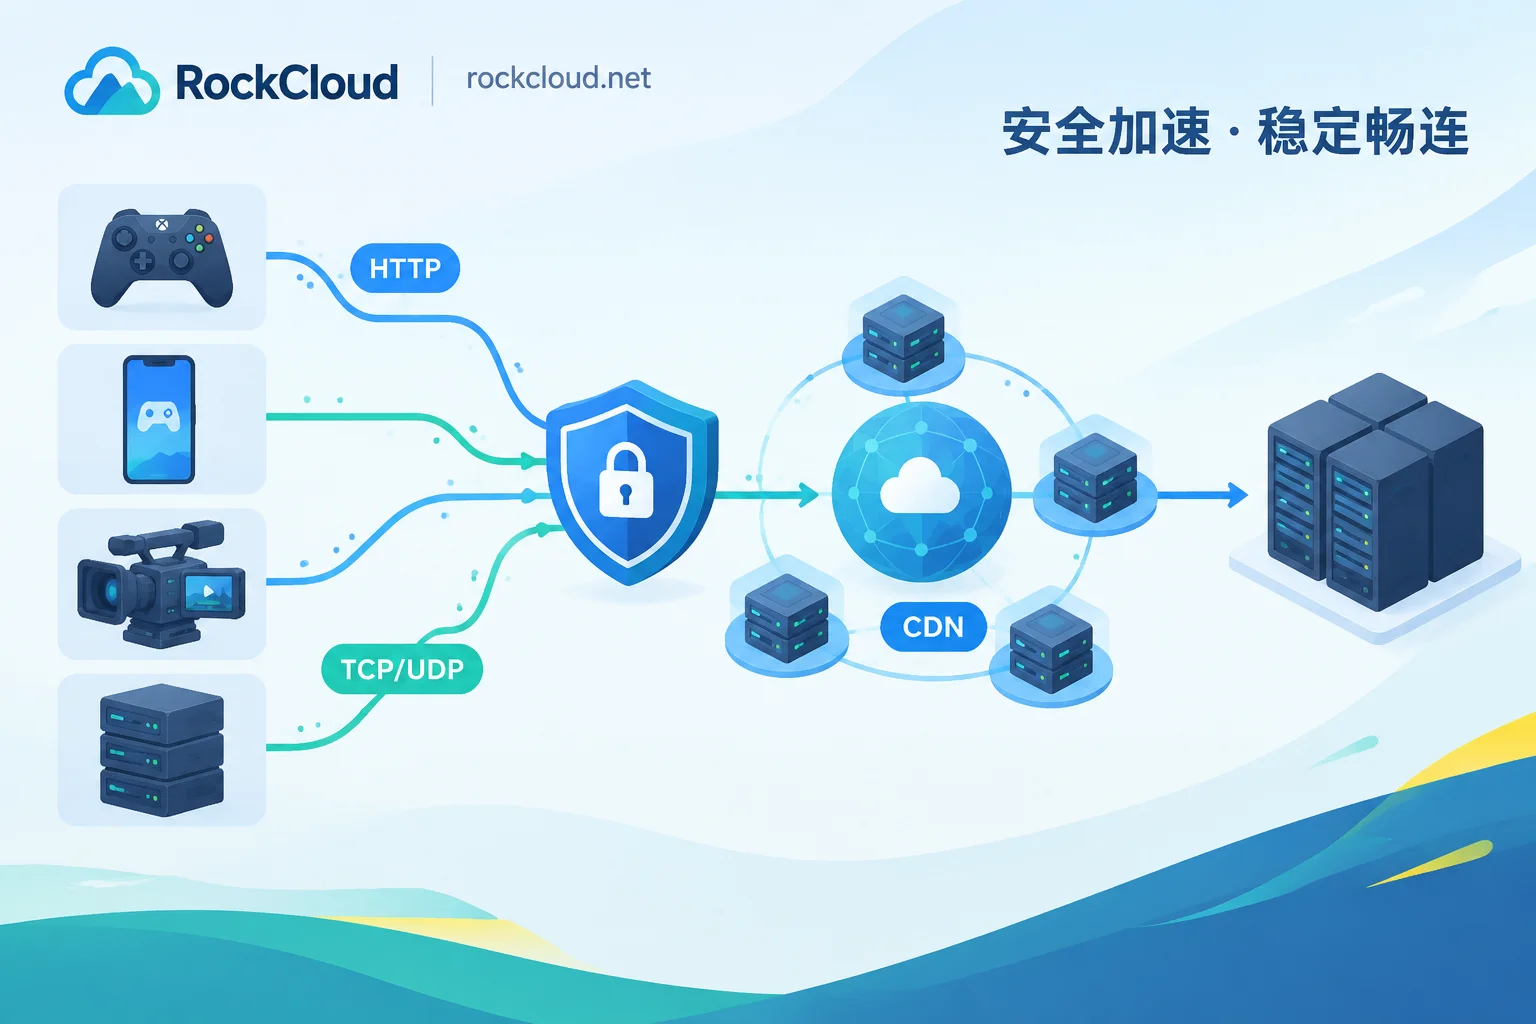
业务走HTTP/HTTPS就能直接接高防CDN;走原始TCP/UDP或私有协议,传统高防CDN接不了,要换成四层代理、高防IP或游戏盾。本文按协议、客户端、端口、源站隐藏要求四个判据选方案,并列出接入前要确认的真实IP、源站暴露和混合业务拆分问题。
网站、API 这类 Web 业务,高防CDN的起步价和长期成本通常比高防IP低。游戏、长连接这类四层 TCP/UDP 业务接不了普通高防CDN,只能看高防IP或游戏盾。本文拆开两者的计费项,指出高防IP弹性防护费、按流量计费CDN被CC刷量这两类常见超支,并列出拿报价时要问清的问题。
0 条留言
 RockCloud-基石云安全-官方博客