只是一个默认分类
高防IP和高防CDN可以同时使用,常见做法是串联纵深或按协议分流。本文说明两种架构分别适合什么业务,串联时怎样配置白名单和真实IP透传,叠加后延迟、排障和费用会增加多少复杂度,以及普通Web业务什么时候用一层一体化方案就够了。
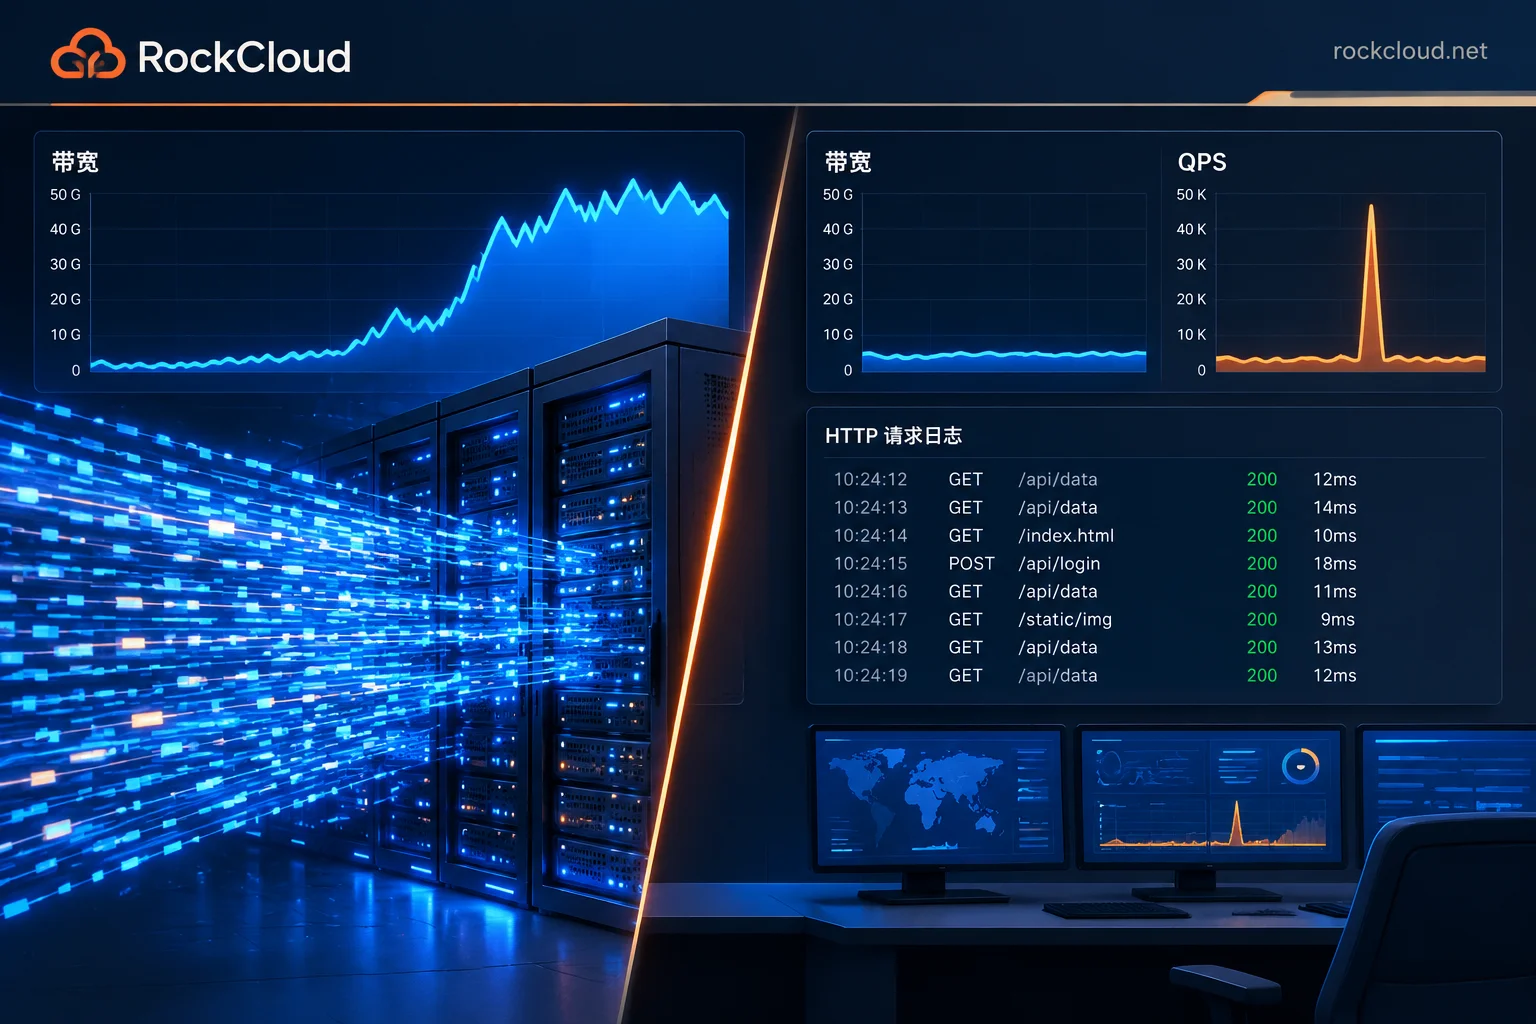
网站突然打不开时,看三件事就能大致分清:带宽和包量是否暴涨、能否登录服务器、访问日志里有没有大量请求。本文按排查顺序给出监控指标、连接状态和日志命令,列出几种容易误判的情况,并说明两类攻击各自该从哪里处置。
从部署方式、DDoS/CC承载、运维、成本结构和合规控制五个方面,对比云WAF与硬件WAF的差异。文章说明两者各自适合的业务场景、混合部署需要注意的问题,以及采购前应核对的条件,帮助网站、游戏、API和支付业务负责人判断该选哪一种。
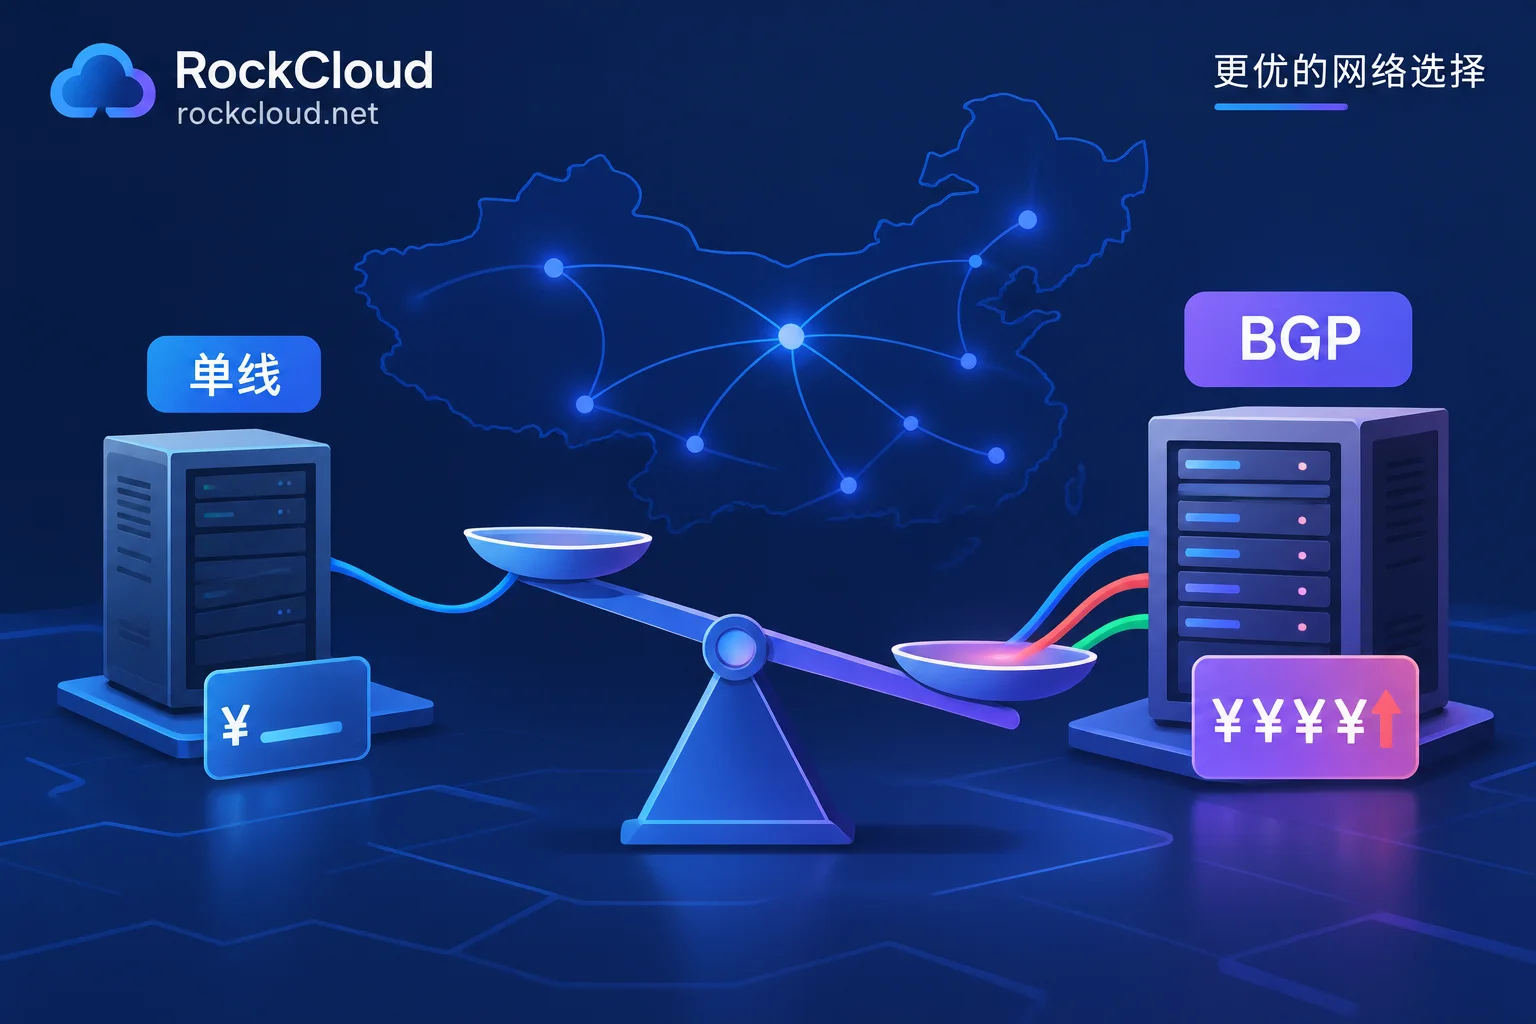
香港CN2高防更适合同时满足三个条件的业务:主要用户在中国大陆、对延迟和丢包敏感、容易被DDoS或CC攻击。本文说明游戏、金融与支付API、出海独立站三类场景的选型重点,分析带宽成本高和超量攻击后线路切换两个限制,并给出单机、前置高防CDN和游戏盾三种架构,以及采购前要确认的问题。
2026年AI脚本配合住宅代理,让CC攻击更像真人访问;超大流量攻击也多在几分钟内结束,人工处置往往来不及。本文说明新型攻击在日志里有哪些迹象,正在被打时按什么顺序止血,以及选型时如何看网络层清洗、应用层WAF、私有协议封装和计费方式。
0 条留言
 RockCloud-基石云安全-官方博客