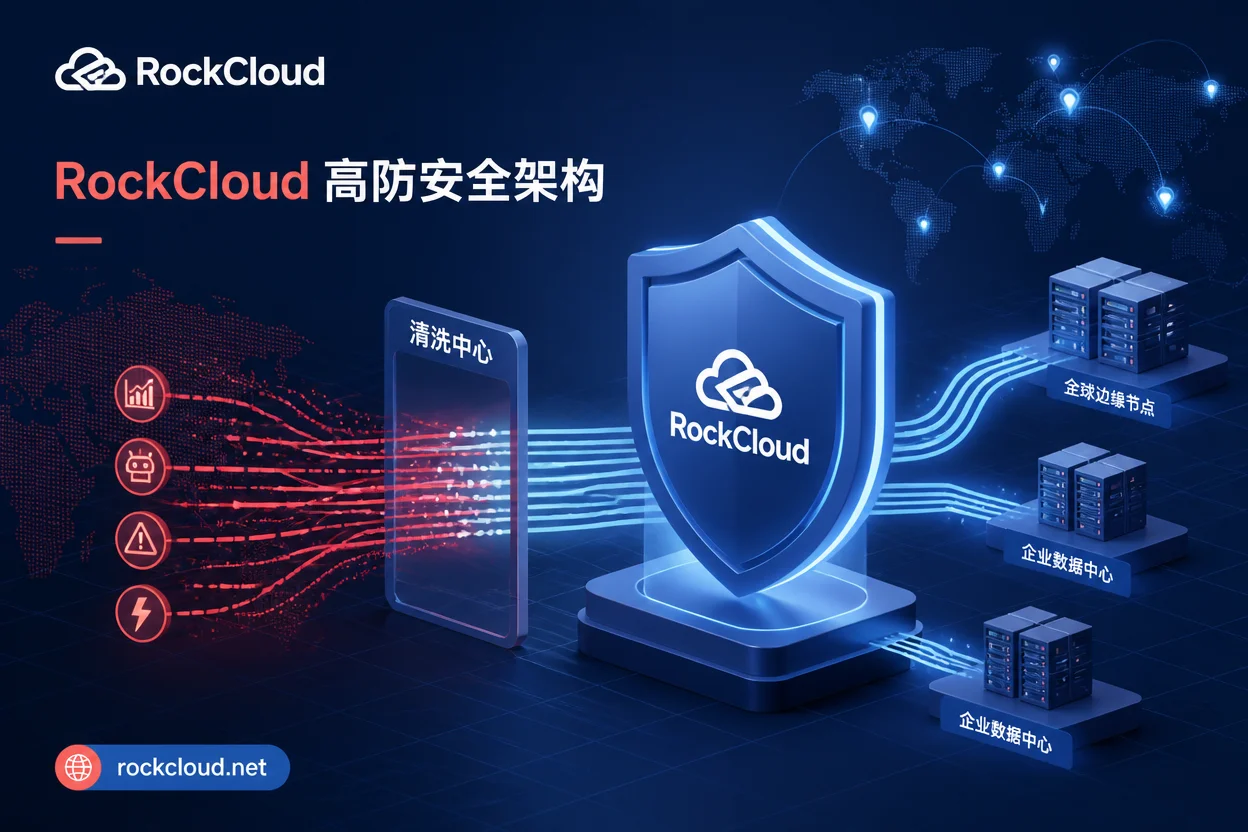
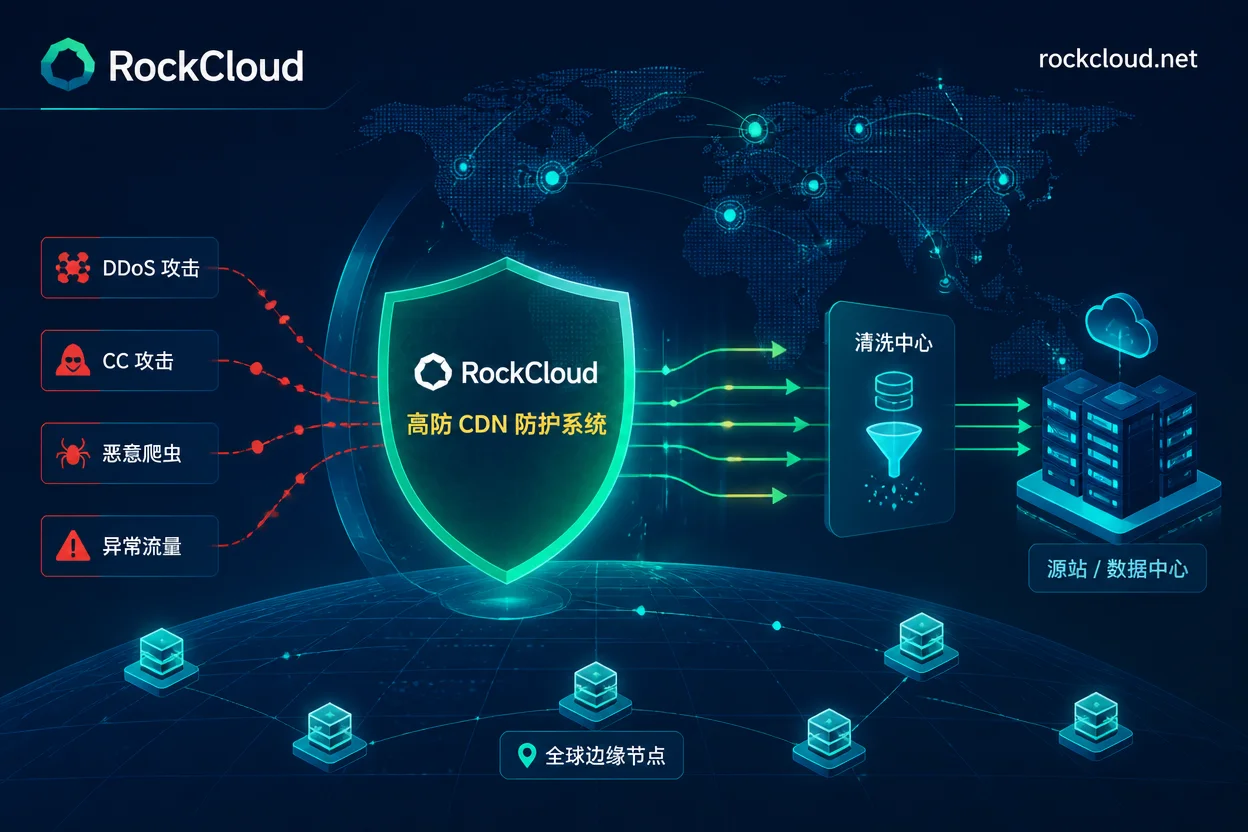
2026 DDoS 攻击新常态:超大流量与 L7 复合攻击袭来根据网络安全机构 MazeBolt 发布的 2026 年 5 月 DDoS 威胁分析,全球基础设施正面临极其严峻的攻击风险。仅在 5 月,多家海外主机托管服务商就遭遇持续 DDoS 冲击,导致数万家 downstream 企业业务发生网络中断。同时,Radware 在《2026年第一季度网络...
随着自动化工具与 AI 技术的快速演进,网络攻击正经历前所未有的“工业化”转型。攻击者不再仅仅依靠单纯的流量轰炸,而是结合 AI 脚本发起高隐蔽性的应用层(Layer 7)CC 攻击与多向量混合攻击。对于企业运维、SRE 及安全团队而言,如何在业务高并发与高压攻击下保持服务连续性,成为基础设施建设的核心课题。高防 CDN(High-Defense CD...
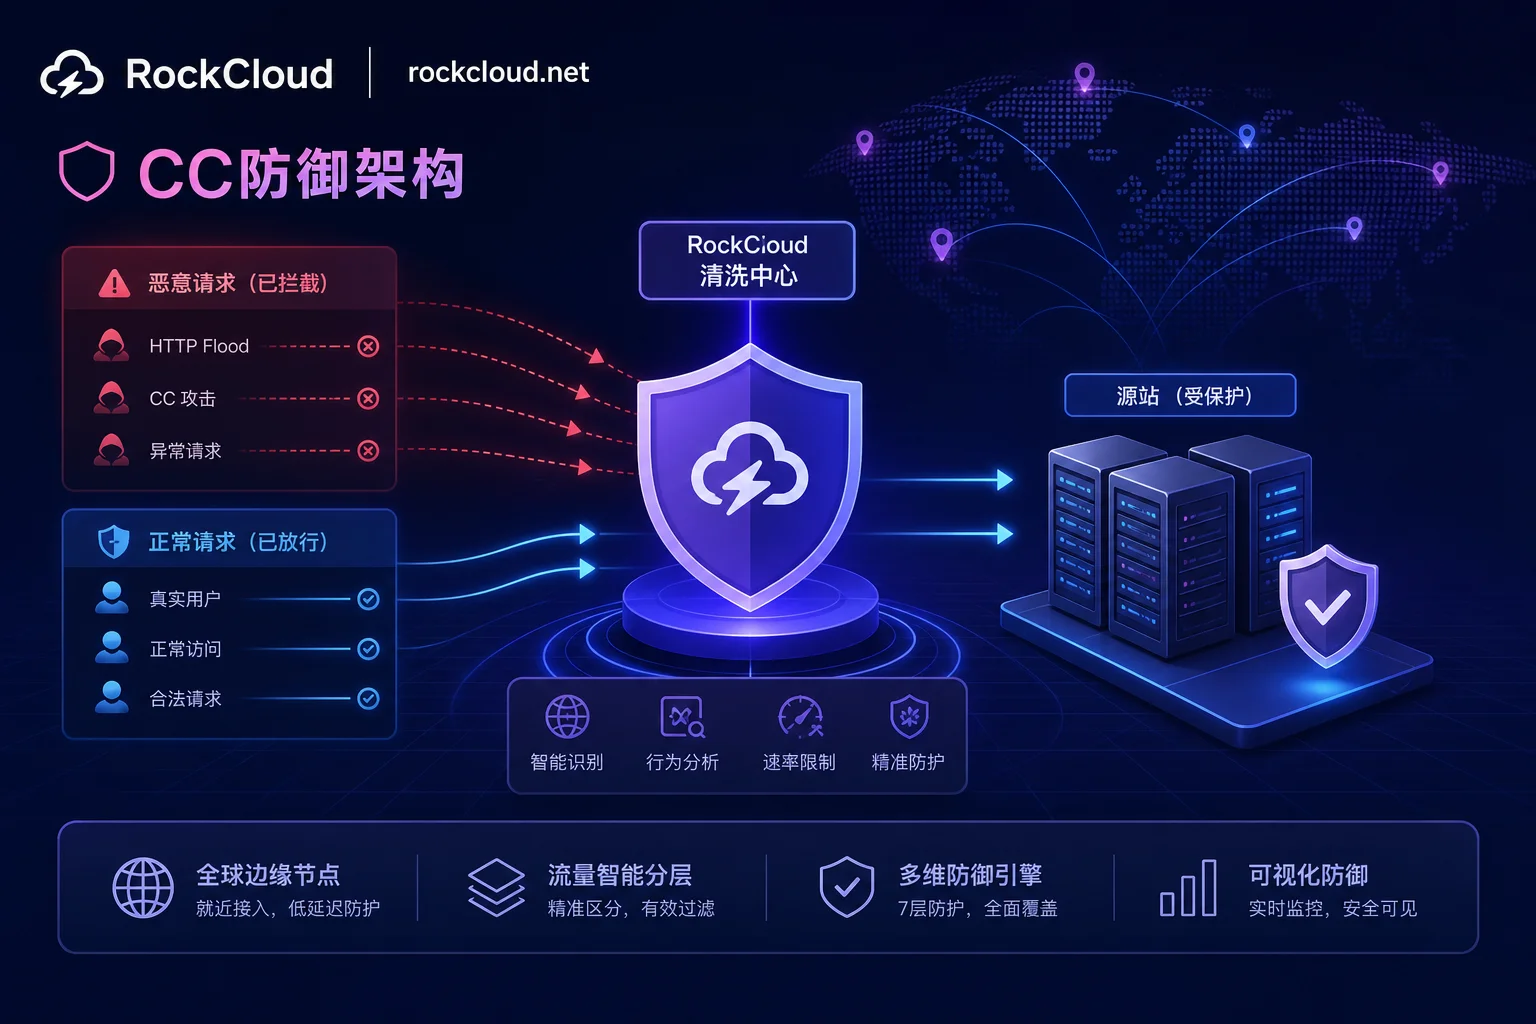
根据安全机构 Radware 与 Security Boulevard 最新发布的 2026 年网络威胁分析报告,应用层 DDoS(Web/CC 攻击)展现出前所未有的剧烈增长趋势。数据显示,2026 年第一季度 Web DDoS 攻击数量同比飙升了 187.1%,且过去两年间 Layer 7 DDoS 攻击增幅达到了 104%。更值得安全团队警惕的是...
许多运维团队在面对突发流量冲击时,经常陷入两难局面:如果把清洗规则设置得过于严苛,一旦遇上线上促销或版本更新,正常的业务请求就会遭遇误封;如果把阈值放得太宽,恶意攻击者混入的低频异常连接又会默默消耗后端服务器的资源,把数据库挤垮。7月23日,云服务巨头在网络安全公告中发布了协议级自定义策略功能,试图解决自适应防护在特定业务场景下拦截滞后的问题。紧接着在...
很多刚刚接手网站运维的新人,都会把安全配置的重点放在带宽上,认为只要高防带宽足够大,就什么都不用怕。然而,最近不少企业在没有产生任何大流量警报的情况下,后台数据库却突然瘫痪,业务完全中断。这种“无声无息”的瘫痪,正成为新一代网络威胁的典型特征,也给企业传统的DDoS防御工作带来了全新挑战。这种变化并非偶然。根据多方安全机构在2026年7月发布的最新威胁...
0 条留言
 RockCloud-基石云安全-官方博客