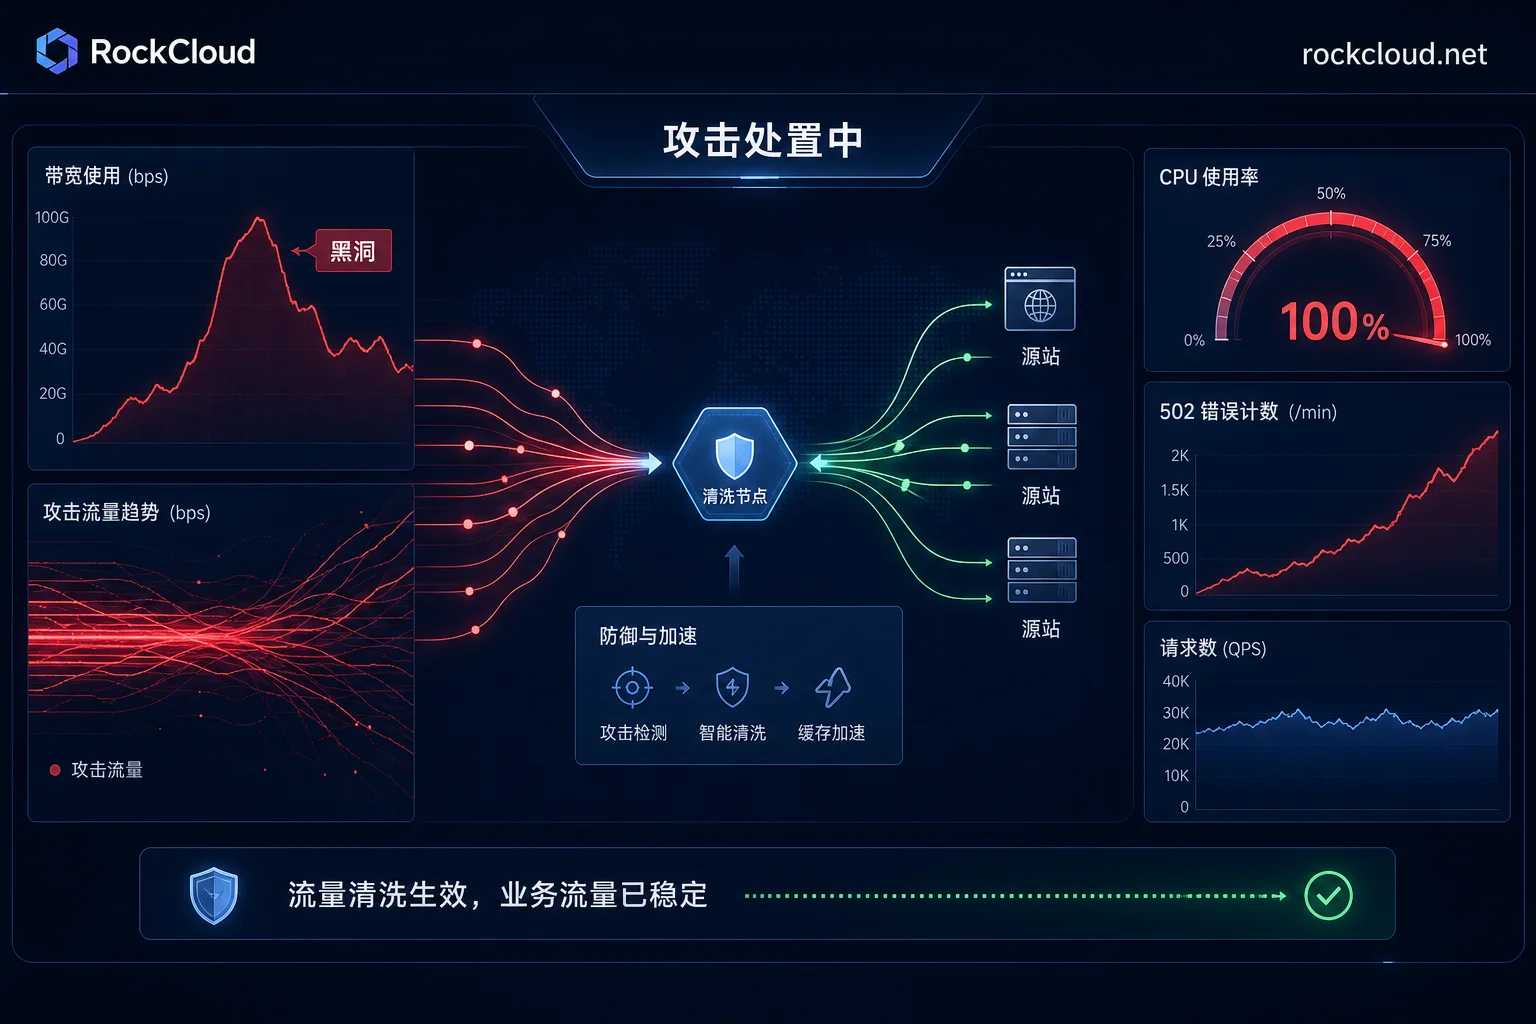
攻击已经打进来时,挂CDN不是注册账号就完事。本文按实际动手顺序给出:先在CDN侧配好回源与证书、用hosts验证通路、再切DNS、然后收口源站防火墙或换IP、最后开边缘紧急模式,并说明TTL缓存、API业务不能上质询、源站已被黑洞等几种例外处理。
网站正在被DDoS或CC打瘫时,恢复访问靠的是顺序而不是工具数量:先判断被打的是网络层还是应用层,再隔离源站(必要时换IP),然后切DNS到清洗节点,在边缘压制应用层请求,最后清理源站残留连接。本文按运维实际动手的顺序给出判断依据、常见返工点和恢复确认判据。
0 条留言
 RockCloud-基石云安全-官方博客