随着游戏攻击从传统的流量洪峰演变为针对TCP/UDP非HTTP接口的精准探测与混合打击,仅靠标准Web防护已难以覆盖核心战斗与联机逻辑。本文深入解析游戏盾如何通过私有协议封装、分布式边缘节点转发与不断连切换机制,在不改造源站服务器的前提下构建全协议游戏防线。
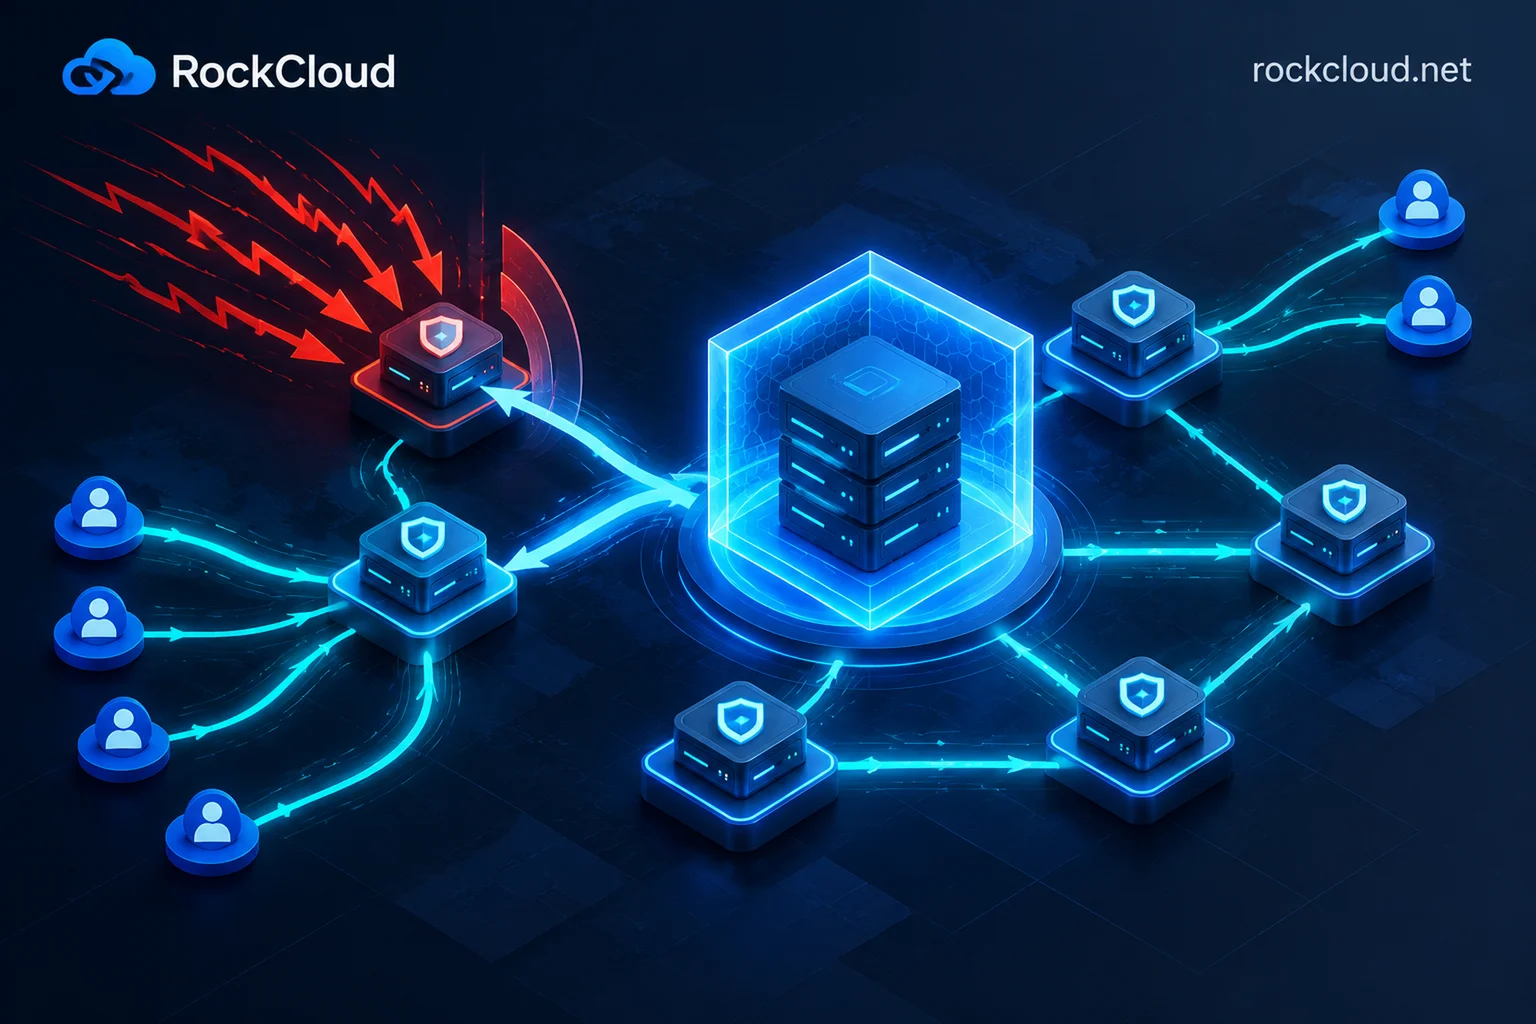
实时对战与棋牌游戏遭遇DDoS或TCP/UDP协议层攻击时,最致命的往往不是瞬时丢包,而是连接中断引发的全服掉线、状态回档与重连雪崩。本文拆解游戏盾的三大底层防护机制:如何通过私有协议封装、分布式边缘转发与攻击下节点无缝切换,实现TCP/UDP全协议转发与防掉线。
 RockCloud-基石云安全-官方博客