 RockCloud-基石云安全-官方博客
先说结论:单线高防便宜,主要省在线路上,清洗能力未必比别人差。它只接一家运营商(通常是电信或联通)的骨干网,带宽采购和网络架构都比 BGP 多线简单得多。这部分省下来的钱,最后由非本网用户承担:平时跨网访问慢、丢包多,被攻击时跨网链路容易先被塞满,这些用户就打不开了。
所以判断单线高防值不值,第一步要看的是你的用户在哪张网上,防御值反倒排在后面。
差价从哪来:三笔成本
1. 带宽采购单价不同。 单线机房只向一家运营商买带宽,不少 IDC 会在二三线城市的省网节点采购,单网带宽价格很低。BGP 高防要同时向电信、联通、移动等多家运营商采购带宽,还要申请和配置自己的 AS 号,综合下来每 M 带宽的成本通常是单线的数倍。
2. 网络架构简单。 单线机房不用跑跨网的 BGP 动态路由,也用不到对应的高端核心路由设备,硬件投入和日常维护都省一大块。
3. 没有多线冗余。 BGP 线路的贵,有一部分就贵在冗余上:某条链路出问题时还能换路走。单线把这部分成本整个省掉了。
所以两家报价相差好几倍、标的防御值却一样,差价多半落在线路和冗余上。报价单上的防御值,不能直接拿来解释价格差。
省下的钱,用户在哪里付
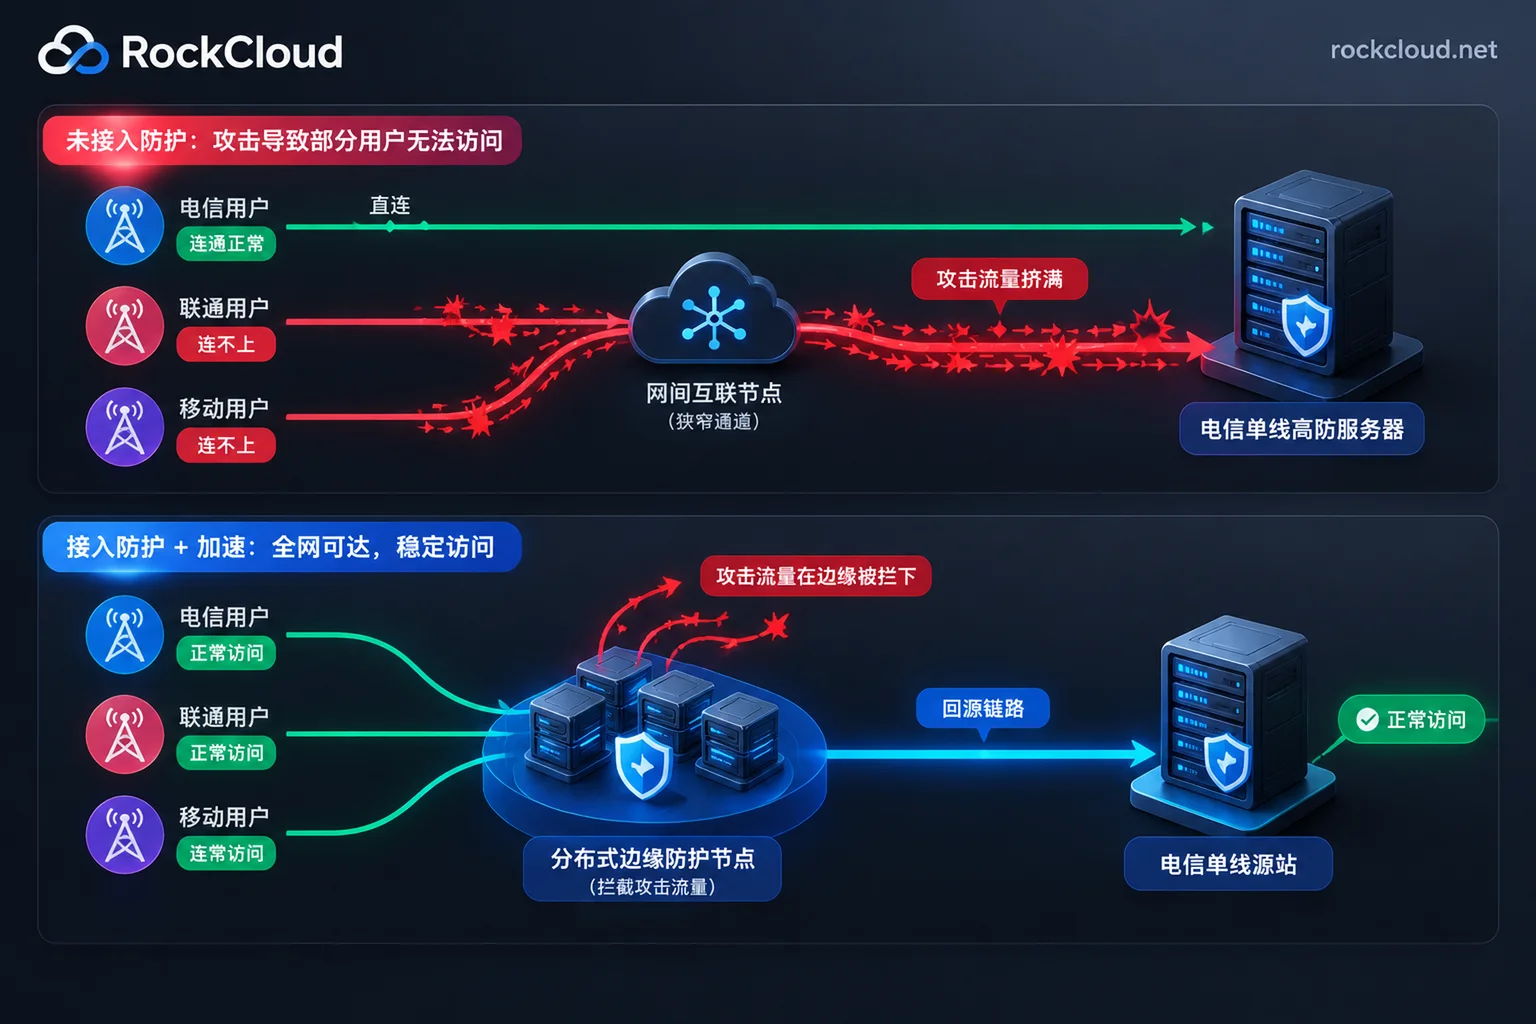
平时:跨网访问慢。 国内运营商之间有网间结算,互联带宽也有限。移动或联通用户访问一台电信单线服务器,流量要绕经网间互联节点,延迟和丢包都会明显上升,晚高峰往往更明显。
被攻击时:跨网用户先断。 攻击流量常常来自各家运营商。跨网过来的大流量会先压到本来就紧张的互联链路上,这段链路一旦塞死,即便机房的清洗已经生效、本网用户访问正常,非本网用户也连不上。实际表现就是:服务商说清洗正常,你的客服却收到大量“打不开”的反馈,而且集中在某一两家运营商的用户。
故障时:没有逃生路线。 这家运营商的骨干链路故障,或者出口拥塞,业务会直接中断,没有别的线路可以切换。
单线什么时候够用
单线高防并非不能买,关键看它用在哪:
- 用户集中在同一运营商、同一地区。 比如主要面向某省电信宽带用户的业务,跨网用户占比很低,单线的短板影响有限。
- 只做源站,不直接面对用户。 前面已经有高防 CDN 或游戏盾承接用户流量,单线服务器只负责回源。
- 内部系统、测试环境、对延迟不敏感的后台任务。
反过来,面向全国用户的网站和 API、对延迟和丢包敏感的游戏与直播、断一会儿就丢订单的支付业务,把单线高防直接暴露给用户,风险通常比省下的钱大。出海业务则要另看海外线路,不在这里讨论。
想看两类线路在攻击下的具体差别,可以参考BGP高防和单线高防哪个防御能力强。
下单前怎么验证
在低价单线高防和贵几倍的方案之间犹豫时,先做这几件事:
- 问清线路归属。 是哪家运营商、哪个省的节点,IP 归属是否和说法一致。
- 三网分别测。 分别找电信、联通、移动的网络,在晚高峰做 ping 和 mtr,去程、回程都要看。只在本网测出来的好数据,代表不了你的全部用户。
- 问攻击时跨网怎么办。 直接问服务商:被打期间,跨网用户的访问怎么保障?超过防御值后的处理方式是什么,会不会直接黑洞?
- 对照自己的用户分布。 从访问日志或统计工具里看各运营商用户的占比,跨网用户比例越高,单线的实际代价越大。
预算有限又要照顾三网用户:把防护放到前端
全量采购 BGP 高防服务器成本很高。更常见的做法是把服务器和防护拆开:源站继续用成本低的服务器,单线也可以,前面接一层分布式的防护网络,由边缘节点就近接住三网用户和攻击流量,清洗之后再回源。这样跨网问题交给边缘节点处理,源站只负责一条回源链路。
这套架构要注意三点:
- 按协议选前端。 网站、HTTP API 用高防 CDN;TCP/UDP 或私有协议的游戏业务,更适合游戏盾或四层代理。拿不准的话可以先看非网站业务能用高防CDN吗。
- 源站 IP 一定要收口。 只要源站 IP 暴露,攻击者就能绕过前端,直接打你的单线服务器,前面的防护就白搭了。收口方法见高防CDN接入后源站IP还会暴露吗。
- 测回源链路。 确认边缘节点回到源站所在运营商的延迟和稳定性,回源慢同样会拖慢所有用户。
如果你的用户分布在三网,又想控制预算,可以按这个思路评估 RockCloud:加速和防御在同一条链路上完成,只收一份费用,不用另外购买防御;按固定峰值计费、不限流量;游戏盾支持 TCP/UDP 和私有协议封装,并隐藏源站。Web 和 API 业务可以先看DDoS 防御与高防 CDN。决定前,建议通过套餐与免费测试,用自己三网用户的真实访问实测一轮。两种方案的费用怎么算,可以参考高防IP和高防CDN哪个便宜。


评论(0)