 RockCloud-基石云安全-官方博客
BGP高防能防多大流量,没有一个统一的数字,取决于架构和你买的规格。可以先记一个大致范围:
- 单机房或单节点的BGP高防:常见规格在几十Gbps到几百Gbps,单点上限多在300G~600Gbps左右,部分云厂商优化过的集群能到600G~1Tbps。
- Anycast分布式架构的BGP高防:靠多个节点一起分担,全网累计清洗能力可以达到数Tbps,甚至20Tbps以上。
不过,厂商宣传的资源池总量对你帮助有限。真正要弄清的,是你这个IP在合同里最多能扛到多少。超过这个数,IP通常会被黑洞,业务直接中断。
防御上限由哪几件事决定
节点带宽和清洗设备
传统单机房BGP高防的上限,受机房上联的物理带宽和清洗设备集群限制,单节点常见规格在20Gbps到400Gbps之间。攻击流量一旦超过单点容量,这个节点就容易被打穿。
架构:单点还是Anycast
Anycast架构让同一个IP在多个节点同时广播,攻击流量会被引到全国或全球多个清洗中心,就近分散处理,所以总能力能做到Tbps级。比较方案时,要分清对方给的数字是全网总储备,还是分配给你业务的防护规格。两者可能差一个数量级。
合同规格:保底和弹性
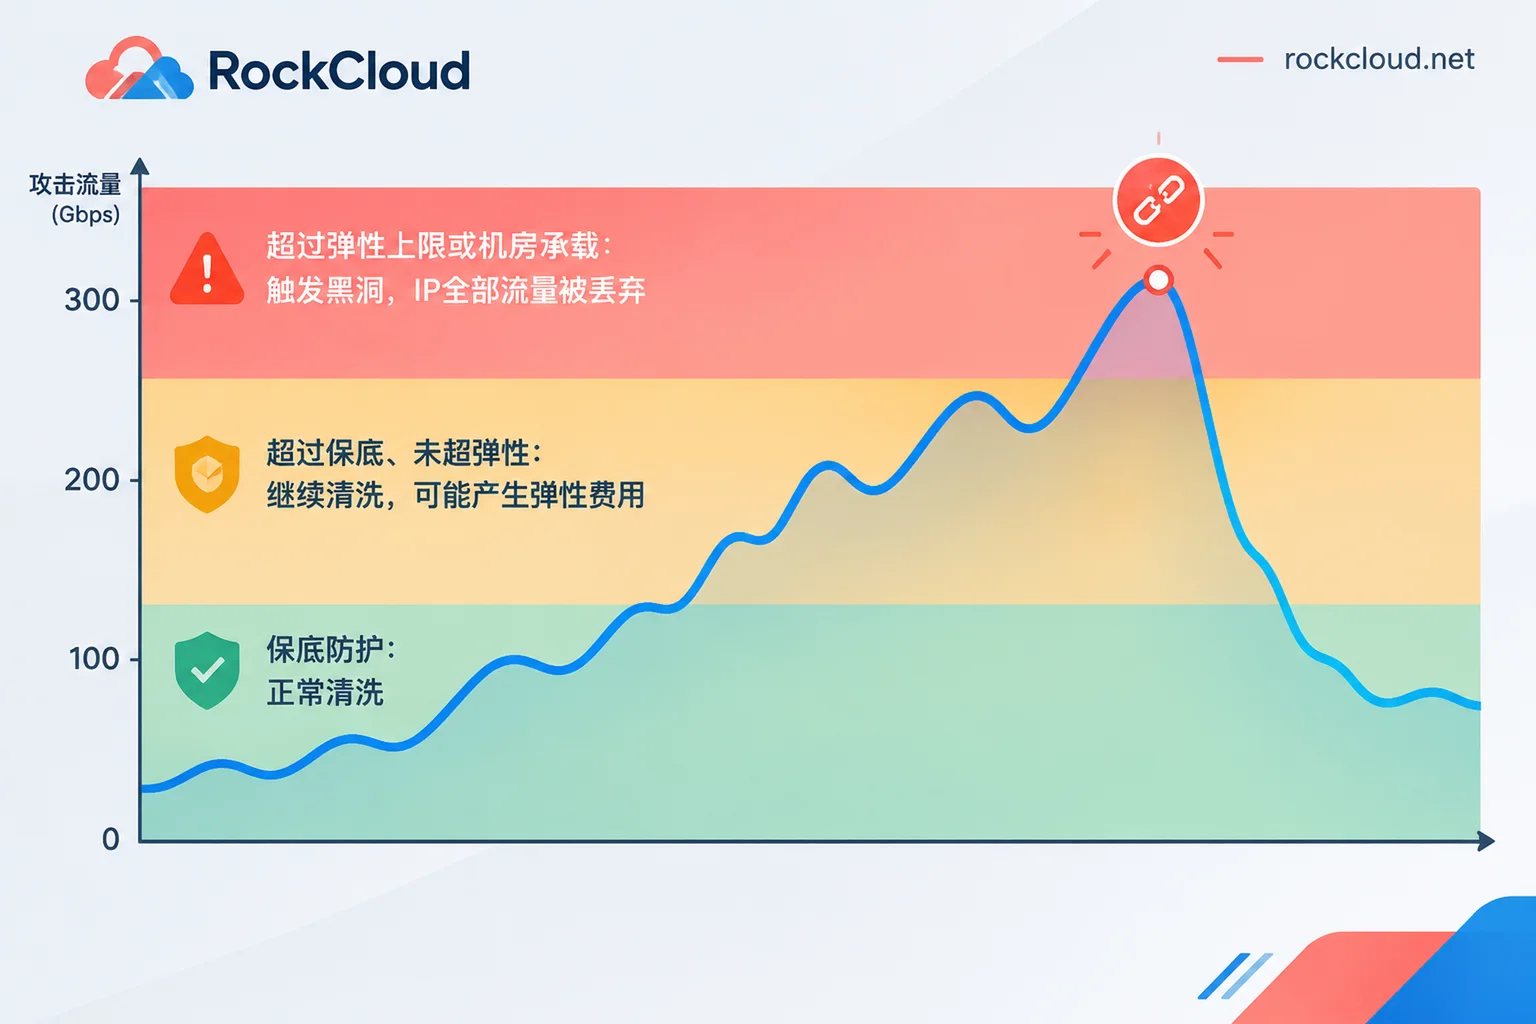
部分云厂商把防护能力分成两档:
- 保底防护带宽:预付费买下的基础规格。
- 弹性防护带宽:应对突发攻击的最大上限。
以这类计费规则为例,攻击流量超过保底、但没超过弹性上限时,清洗会继续进行,按当日峰值与保底的差额另收弹性费用。实际能防多少,严格受限于你配置的弹性规格,不会无限自动扩容。其他厂商可能采用固定峰值等不同计费方式,需要逐家确认。
只看Gbps不够,还要看pps
遇到UDP反射放大这类攻击,除了带宽峰值(Gbps),还要看清洗引擎的包转发率(pps),以及协议合规检测、指纹过滤的能力。带宽再大,如果设备处理不过来,同样会出现丢包和拥塞。所以只比带宽数字,判断会不全面。
超过上限会发生什么
攻击峰值一旦超过你买的规格,或者超过机房的清洗承载极限,平台和上游运营商通常会执行黑洞路由:把目标IP的全部流量引到Null0丢弃。这时正常用户的访问也会一起被丢弃,业务完全中断。
黑洞时长常见在30分钟到数小时之间,具体规则各家不同。这样做是为了防止一个IP被打爆骨干网,连累同一网络里的其他用户。也正因为如此,「无限防」「永不封机」这类说法在技术上并不成立:任何高防都有带宽成本和硬件吞吐的物理上限。
如果你已经被黑洞,处理顺序可以参考被DDoS打了怎么处理:先确认黑洞,再换IP接防护。
该买多大规格:按这个顺序估
- 找历史攻击峰值。来源可以是机房或云厂商的攻击告警、流量监控图、过去的黑洞通知。Gbps和pps两个数都要记下来。
- 让上限覆盖历史峰值,并留出余量。如果用的是保底加弹性的计费方式,保底按平时常见的攻击水平定,弹性上限按历史最大峰值往上留空间。
- 没被打过的新业务,可以向供应商了解同类业务常见的攻击量级,优先选规格方便调整的方案,不要一开始就锁死在一个档位。
- 算全年总账。经常被打的业务,弹性费用会一直累积。这时可以拿保底加弹性的总成本,和固定峰值、不限流量的方案对比一下。保底、弹性和加速费用的拆分算法,可以看高防IP和高防CDN哪个便宜。
采购时要问清的几件事
- 报的防御值,是单IP或单业务的规格,还是全网总储备?
- 有没有保底和弹性之分,超出部分怎么计费?
- 超过上限后黑洞多久,能不能提前解封,能不能更换IP?
- 清洗设备的pps能力如何,对UDP反射和小包攻击怎么处理?
- 是BGP多线还是单线。攻击发生时,不同运营商的用户能不能正常访问?这一点可以对照BGP高防和单线高防哪个防御能力强。
另外,防御数字再大,源站IP一旦暴露,攻击者就能绕过高防直接打源站。接入后记得按源站IP的泄露途径和收口顺序逐项检查。
选型结论
先用历史峰值定规格,再确认这个规格是写进合同、分配给你业务的数字,最后把超限后的黑洞规则和费用问清楚。这三件事都清楚了,「能防多大」才有实际意义。
如果你的网站、API或游戏业务要同时考虑加速和防护,RockCloud的方案把加速和防御放在同一条链路上,一份费用,按固定峰值计费、不限流量,采用合同报价。具体防护规格以官网和合同为准。可以先在DDoS 防御页了解接入方式,再到套餐与免费测试申请测试,用自己的业务流量验证接入后的访问效果。


评论(0)