 RockCloud-基石云安全-官方博客
先说结论。单线高防适合两类业务:一类是用户基本集中在同一家运营商的业务;另一类是流量大、常遭大流量攻击、但对延迟不敏感的业务。它也可以作为多线调度里的一条线路,或者作为混合防护里的兜底线路。如果业务面向全网多运营商用户,交互又强,比如实时对战游戏、音视频通话、支付和交易接口,就不建议把单线高防直接单独顶在前面。
单线高防省在哪,代价在哪
单线高防只接入一家运营商的骨干网,国内最常见的是电信单线。它的优势是防护带宽储备大、单价低。行业里常见的说法是,带宽单价大约只有BGP多线高防的二分之一到三分之一,所以超大规格防护的采购门槛也相对低。具体差价因厂商和地区而异,需要以实际报价为准。
代价主要有两点:
- 跨网访问质量差:联通、移动用户访问电信单线,延迟和丢包会明显高于本网用户,晚高峰更明显。
- 没有线路冗余:这家运营商的链路出了问题,不会像BGP那样自动切到其他线路。
判断一个业务能不能用单线高防,实际上就是判断这两个代价对它来说能不能接受。为什么省、省掉了什么,可以参考单线高防为什么便宜很多。
四类可以考虑单线高防的业务
1. 下载和分发类:带宽大,延迟不敏感
典型业务包括软件安装包下载站、固件离线更新、网盘下载、非实时的大文件同步。这类业务带宽开销大,也容易成为大流量DDoS的目标。用户对几十毫秒的延迟和偶尔的抖动不在意,用单线高防可以明显压低防护和带宽成本。
需要注意的是,丢包会拉低TCP传输速度。所以跨网用户可能感觉不到“卡”,但会感觉到“下得慢”。上线前建议从其他运营商的网络实测下载速度,确认能接受再定。
2. 用户集中在单一运营商
例如限定在某个省份或区域的企业系统、政企专线通道、局域专网,或者统计下来九成以上终端都在同一家运营商网络里的垂直应用。这类业务跨网用户很少,单线高防的主要缺点影响有限。
这里的“集中”要用数据确认,不能凭印象。可以从访问日志里取客户端IP,按运营商归属做统计,最好覆盖一段完整的业务周期。
3. 自己做了分运营商调度的业务
如果架构里已经有智能DNS,或者客户端能自行选路,就可以把电信用户引到电信单线高防、联通用户引到联通单线高防,用较低的预算换来接近多线的访问效果。前提条件有三个:
- 每条线路都要有足够的防护规格。攻击者可以只打其中一条,任何一条都不能是短板。
- 智能DNS可能分错。它按用户DNS出口判断运营商,用公共DNS或者跨网DNS的用户可能被分到错误的线路。
- 调度成本随协议变化。HTTP/HTTPS这类网站业务用DNS调度就能完成;TCP/UDP四层或私有协议的业务如果要做客户端选路,需要改客户端,开发和维护成本都更高。
多条单线叠加的总价不一定比一条BGP便宜,要把运维投入一起算进去。
4. 混合防护里的兜底线路
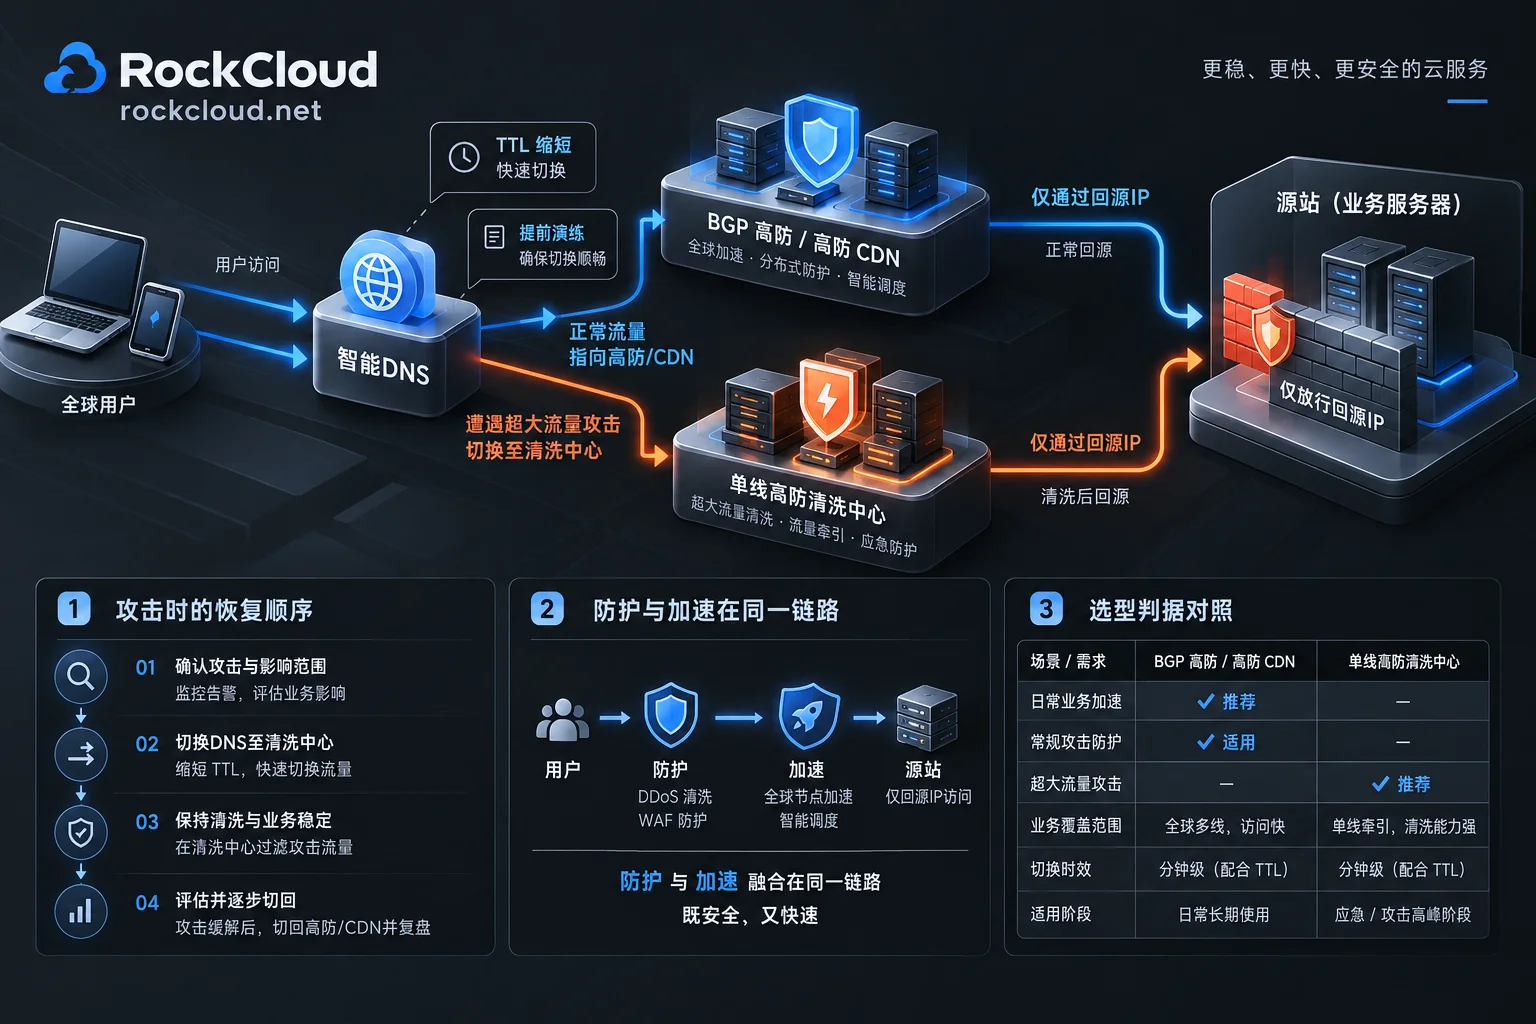
日常流量走BGP高防或高防CDN,保证全网用户的访问质量。遇到超出常规规格、快要触发黑洞的超大流量攻击时,用DNS把流量切到清洗上限更高、成本更低的单线高防上。跨网用户这段时间体验会下降,但业务不会整体瘫痪。
这套方案要在被攻击之前准备好:
- 单线高防提前开通,转发规则配好,并做过切换演练。
- DNS的TTL设短一些。切换要等缓存过期才能完全生效,不是瞬间完成的。
- 源站只放行各条防护线路的回源IP。否则攻击者绕过防护直接打源站,切换就没有意义了。
常态防护该买多大、超出之后会发生什么,可以参考BGP高防能防多大流量和BGP高防和单线高防哪个防御能力强。
不宜单独使用单线高防的业务
下面这些业务面向全网用户,对延迟和丢包敏感。直接放在单线高防后面,跨网用户容易卡顿甚至掉线:
- 实时对战类游戏
- 即时音视频通话、互动直播
- 高频交易、支付网关和支付回调接口
- 面向全网调用方、对响应时间有要求的API
这类业务更适合用全网覆盖的BGP高防、高防CDN或游戏盾。单线高防最多放在兜底的位置。游戏业务按协议怎么拆分接入,可以参考游戏服务器该选高防IP还是高防CDN。
决定之前核对这五件事
- 用户运营商分布:按日志统计各运营商的占比。非本网用户占比越高,单线的代价越大。
- 业务协议:确认是网站类(HTTP/HTTPS),还是TCP/UDP四层或私有协议。这决定了分线调度和兜底切换的实现难度。
- 延迟容忍度:在晚高峰从其他运营商网络实测延迟、丢包和下载速度,以业务能接受的指标为准。
- 攻击规模和频率:分清常态需要的防护规格和偶发的峰值。常态和峰值差距很大时,混合方案的性价比才明显。
- 总成本:把防护费、带宽费,以及多线调度和切换演练的运维投入放在一起比较,不要只比单价。
选型结论
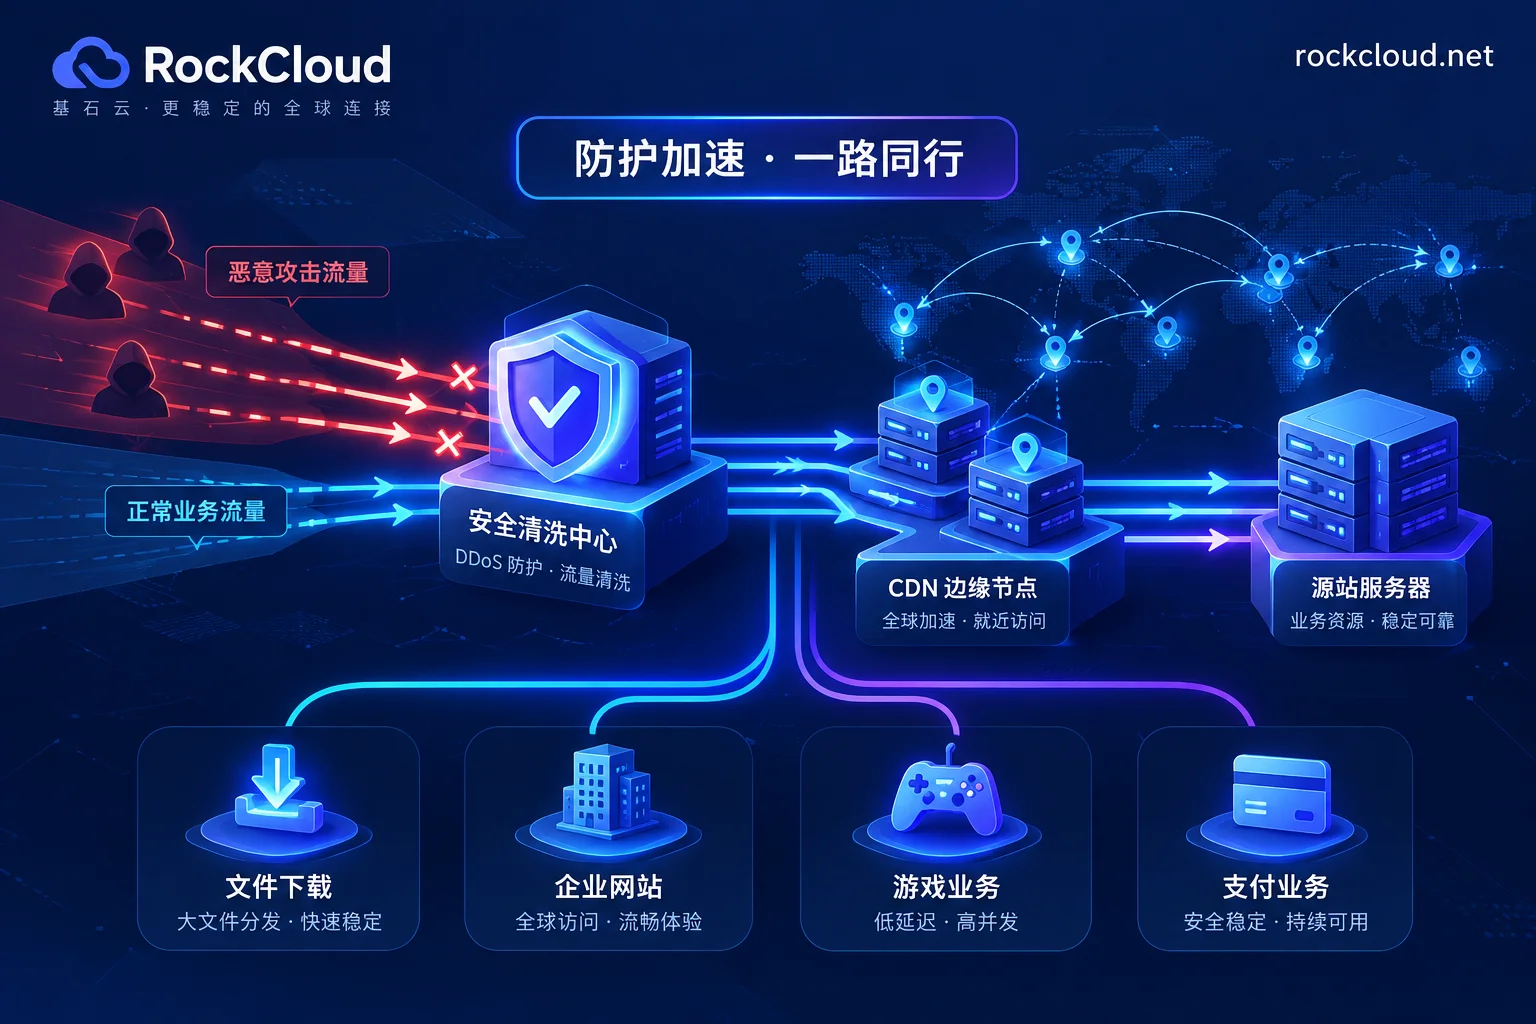
满足前面四类场景之一,并且五项核对结果都能接受,单线高防是压成本的合理选择。如果用户分布在多家运营商、业务交互强,或者你不想自己维护分线调度和切换流程,更省心的做法是选一条本身就覆盖全网的防护链路。RockCloud 的高防CDN和游戏盾在同一条链路上完成加速和防御,按固定峰值计费、不限流量,可以先在DDoS 防御页面对照自己的协议看适用方案,再通过套餐与免费测试用真实业务流量测一测跨网访问效果。


评论(0)