只是一个默认分类
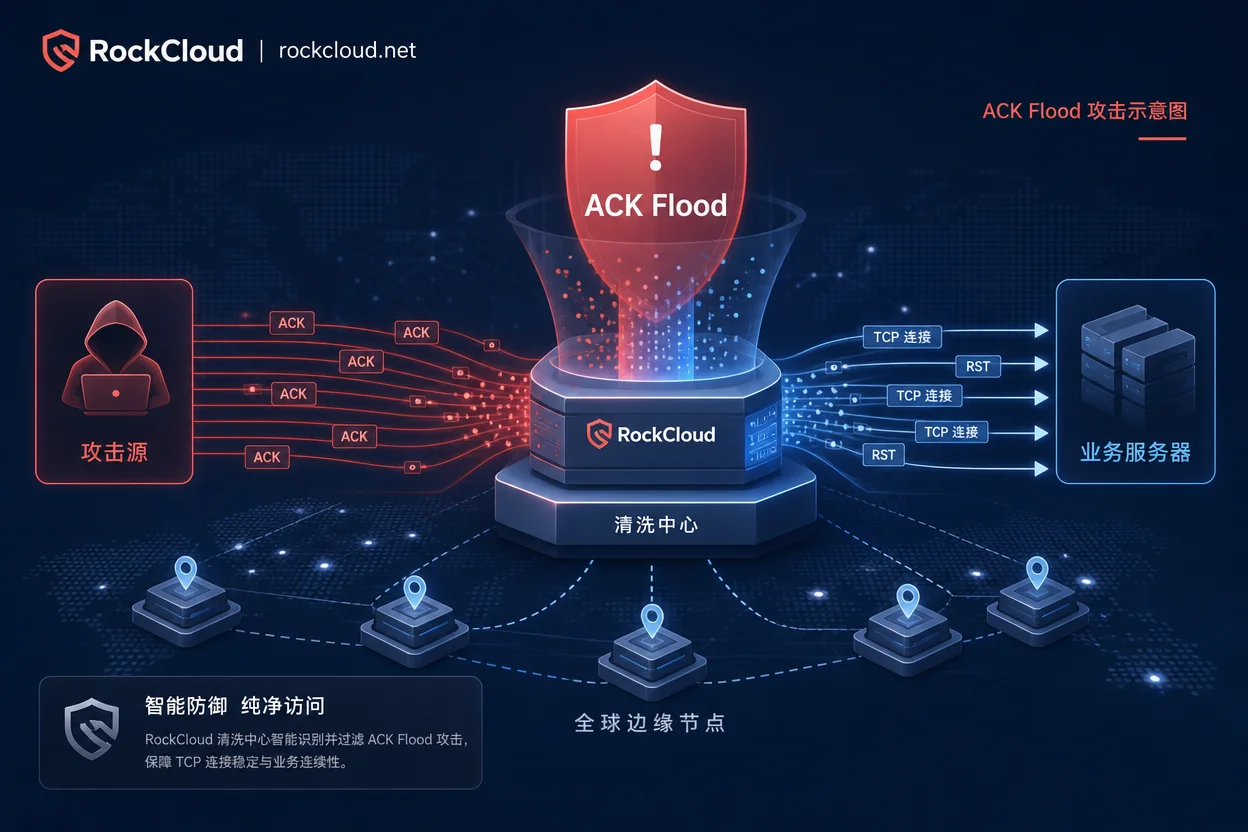
针对带宽不高但CPU打满的异常,ACK Flood攻击的典型指纹是入方向带宽平缓、CPU与会话表先打满、出方向RST暴涨。本文依据RFC 4732与AWS架构规范,给出抓包、会话表、RST速率三条判据,并说明为何有状态防火墙反而成为瓶颈,最后落到边缘TCP终止与源站回源白名单收敛的分工实践。
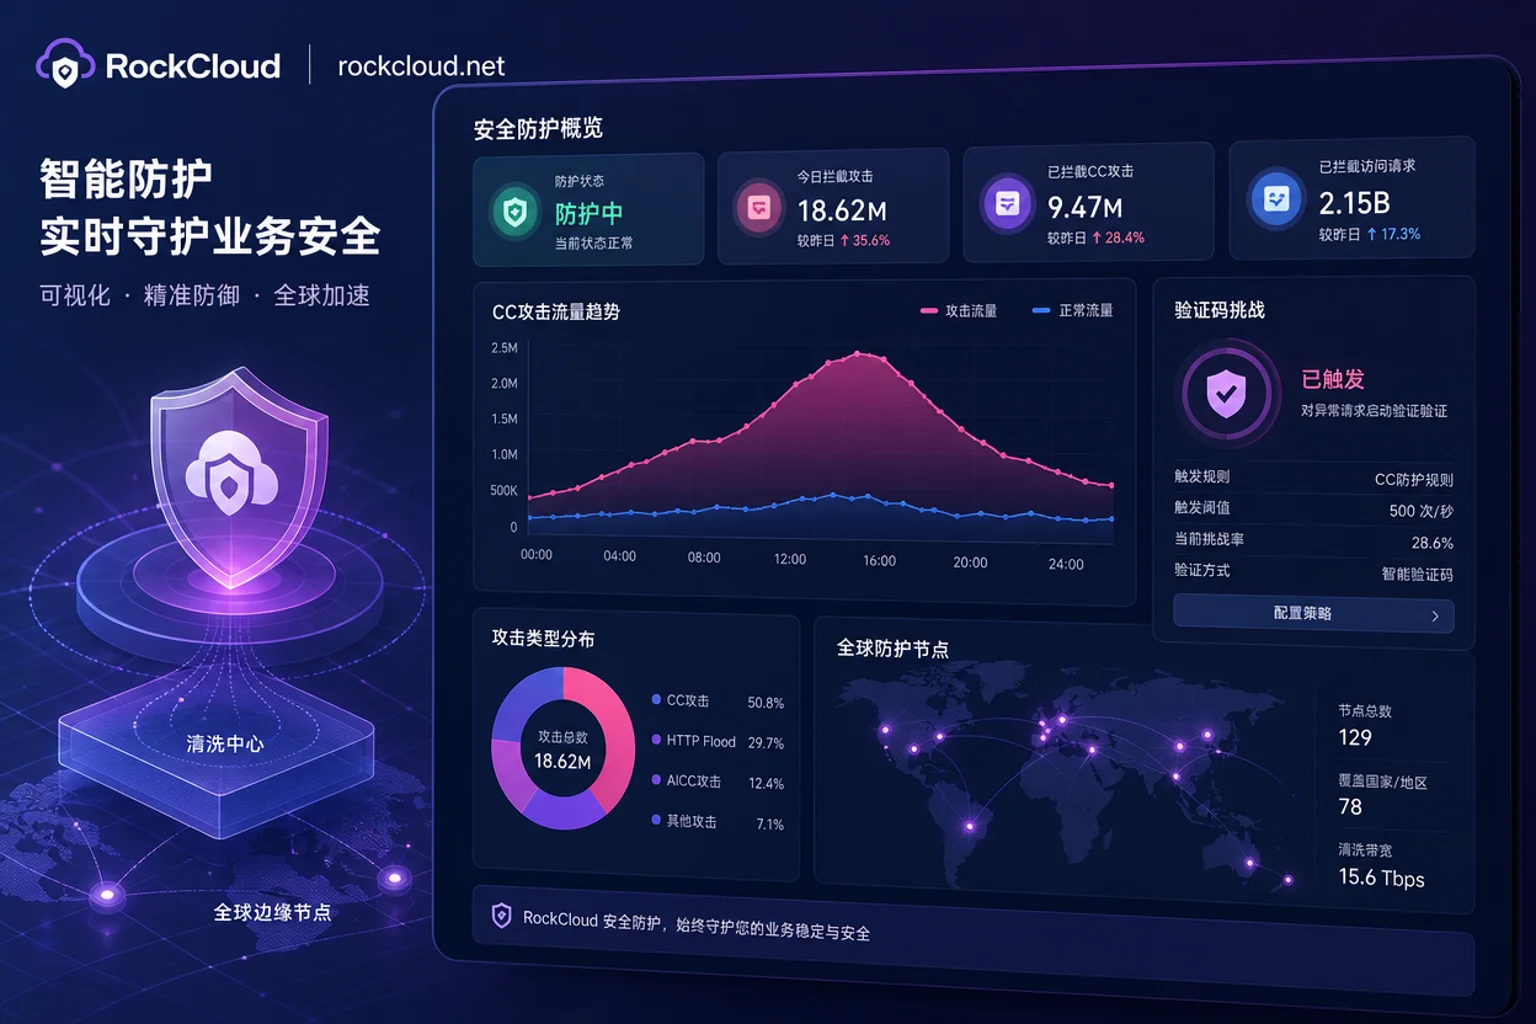
动态验证码在抗CC攻击中的实践应用需按路径价值分档触发,透明校验、无感JS挑战、交互式验证码各有适用场景,需结合异常信号自动升降级,边缘下发,并明确其无法替代限流与边缘清洗。
如何防止源站真实IP暴露,判断标准只有两条:泄漏路径是否切断、访问入口是否锁定。接入高防CDN只是第一步,若源站未做访问控制,攻击者可通过探测绕过边缘直打源站,防护等于空挂。AWS 官方架构实践指出,未对源站配置严格访问控制(仅放行CDN回源IP)时,攻击者可探测真实源站IP并发起绕过边缘的攻击。下面按泄漏点自查与收口动作的顺序,给出可照做的清单。泄漏...
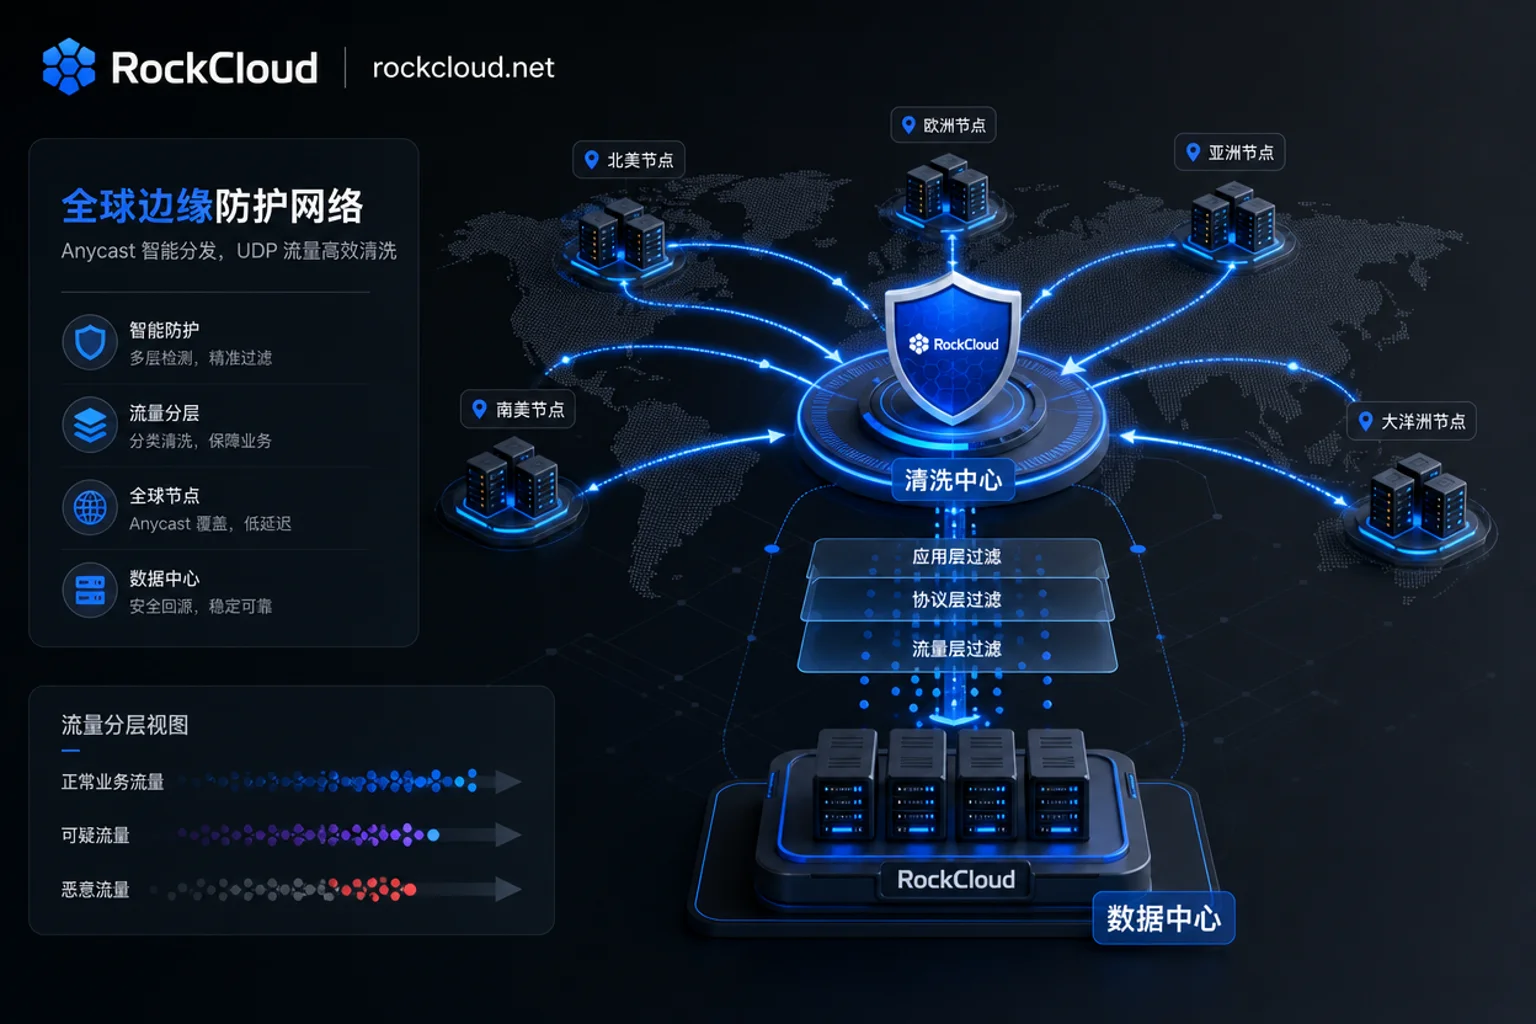
NTP反射放大攻击原理及防御方案可以概括成一句话:放大发生在开放 monlist 的旧版 ntpd 上,防御必须兵分两路——作为可能的放大源立刻自查关停 monlist,作为受害业务承认源站防火墙救不了入口带宽,把承载前移到边缘大带宽节点。2026年NETSCOUT威胁报告再次把UDP反射放大列为超大容量网络层DDoS的主要推手,而NTP正是其中最容易...
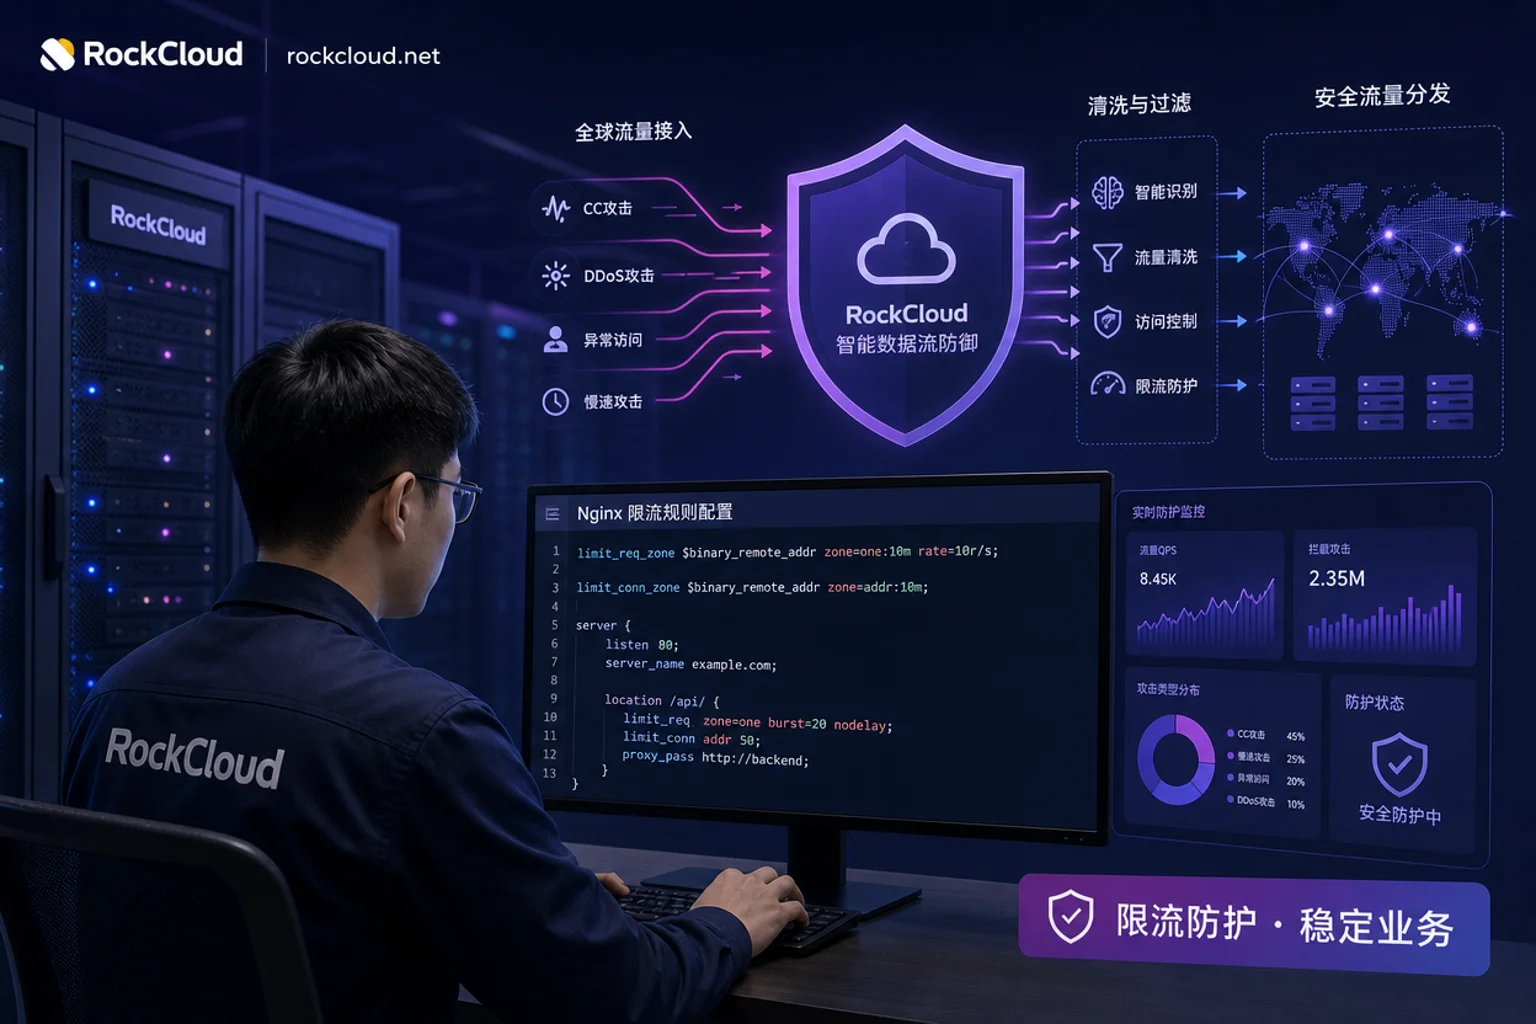
Nginx防CC攻击限流配置最佳实践的第一步,是在http块里同时定义连接数与请求速率两个共享内存区,再按“连接兜底、速率平滑、突发缓冲、白名单豁免”四件套落地。Radware发布的2026年威胁分析报告显示,Web应用与API攻击同比增长187.1%,分布式真实住宅代理让低频CC更难以单机固定阈值拦住,所以这套配置要重新审视。先给结论:Nginx防C...
0 条留言
 RockCloud-基石云安全-官方博客