只是一个默认分类
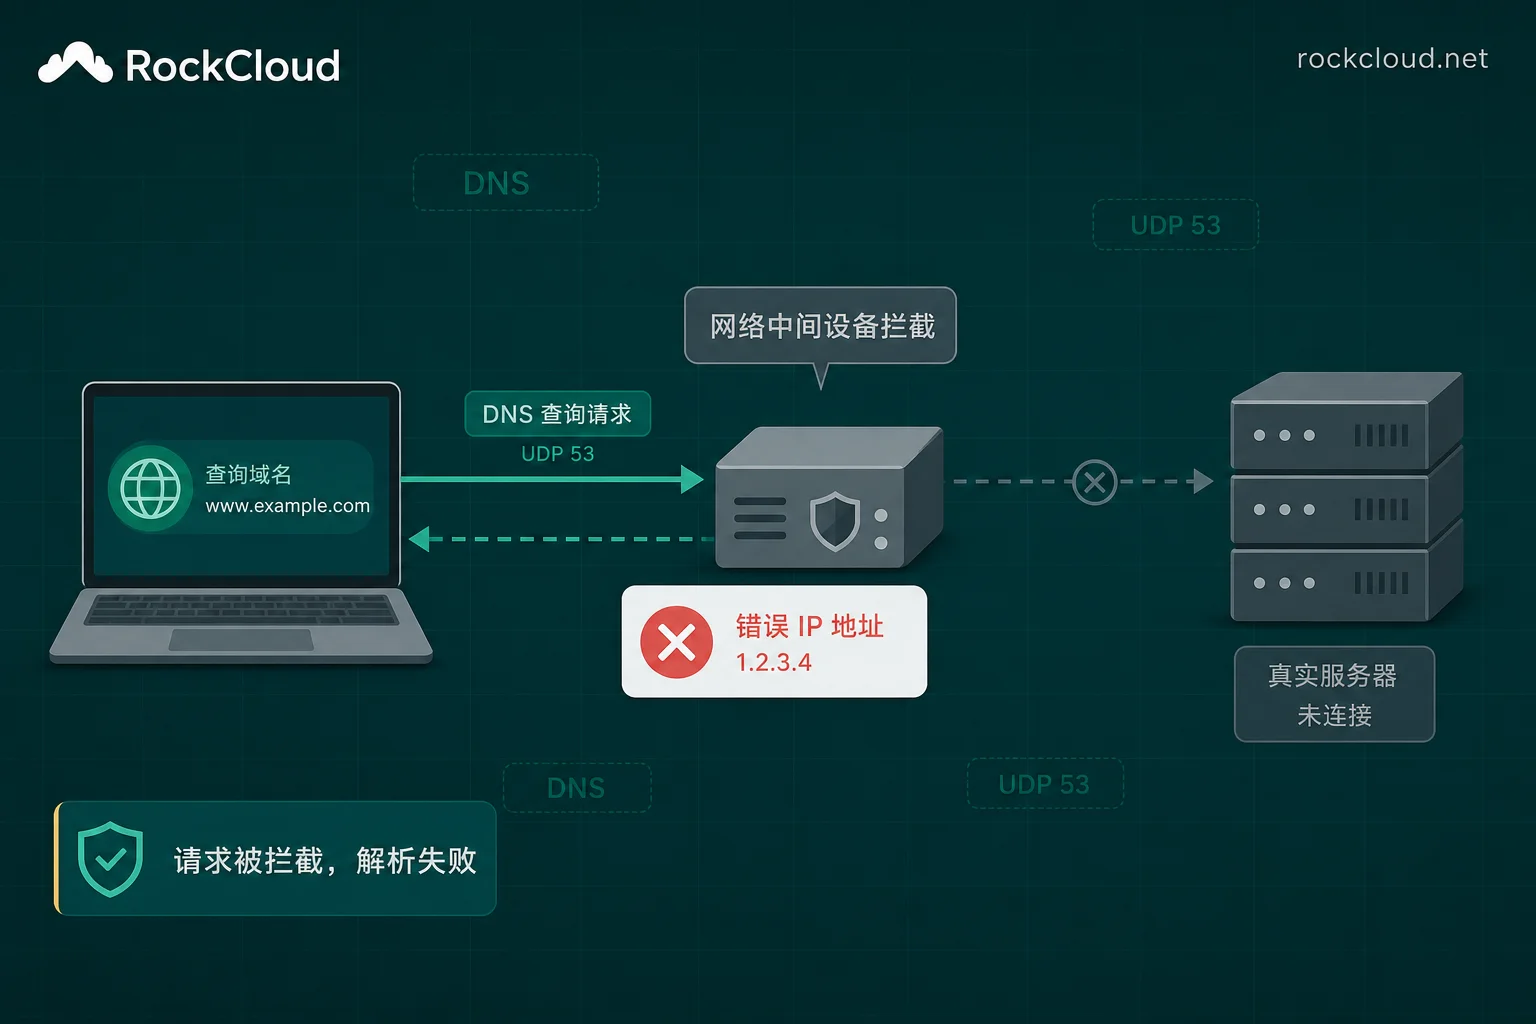
域名突然在国内打不开,未必是 DNS 污染。本文给出四步确认是不是解析层被抢答、需要先排除的几种更常见原因,以及两条恢复路线:客户端临时自救(DoH/DoT、hosts)和不换域名的业务侧恢复(污染清洗、接反向代理/高防 CDN),最后是恢复后的验收与复发观察。
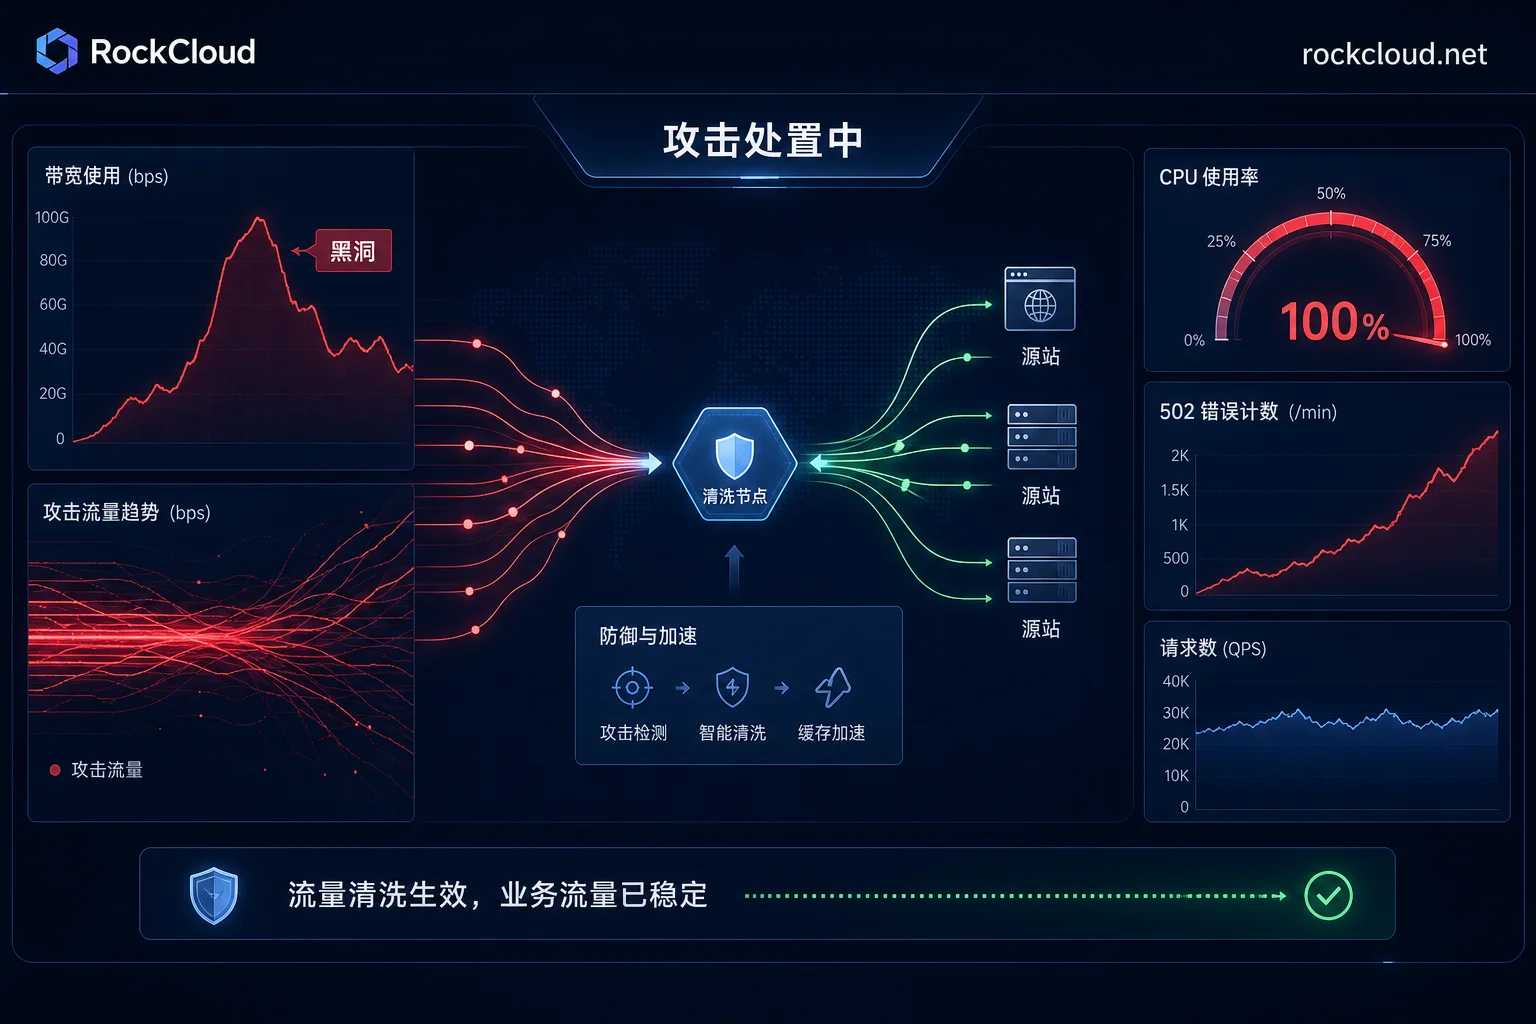
网站正在被DDoS或CC打瘫时,恢复访问靠的是顺序而不是工具数量:先判断被打的是网络层还是应用层,再隔离源站(必要时换IP),然后切DNS到清洗节点,在边缘压制应用层请求,最后清理源站残留连接。本文按运维实际动手的顺序给出判断依据、常见返工点和恢复确认判据。
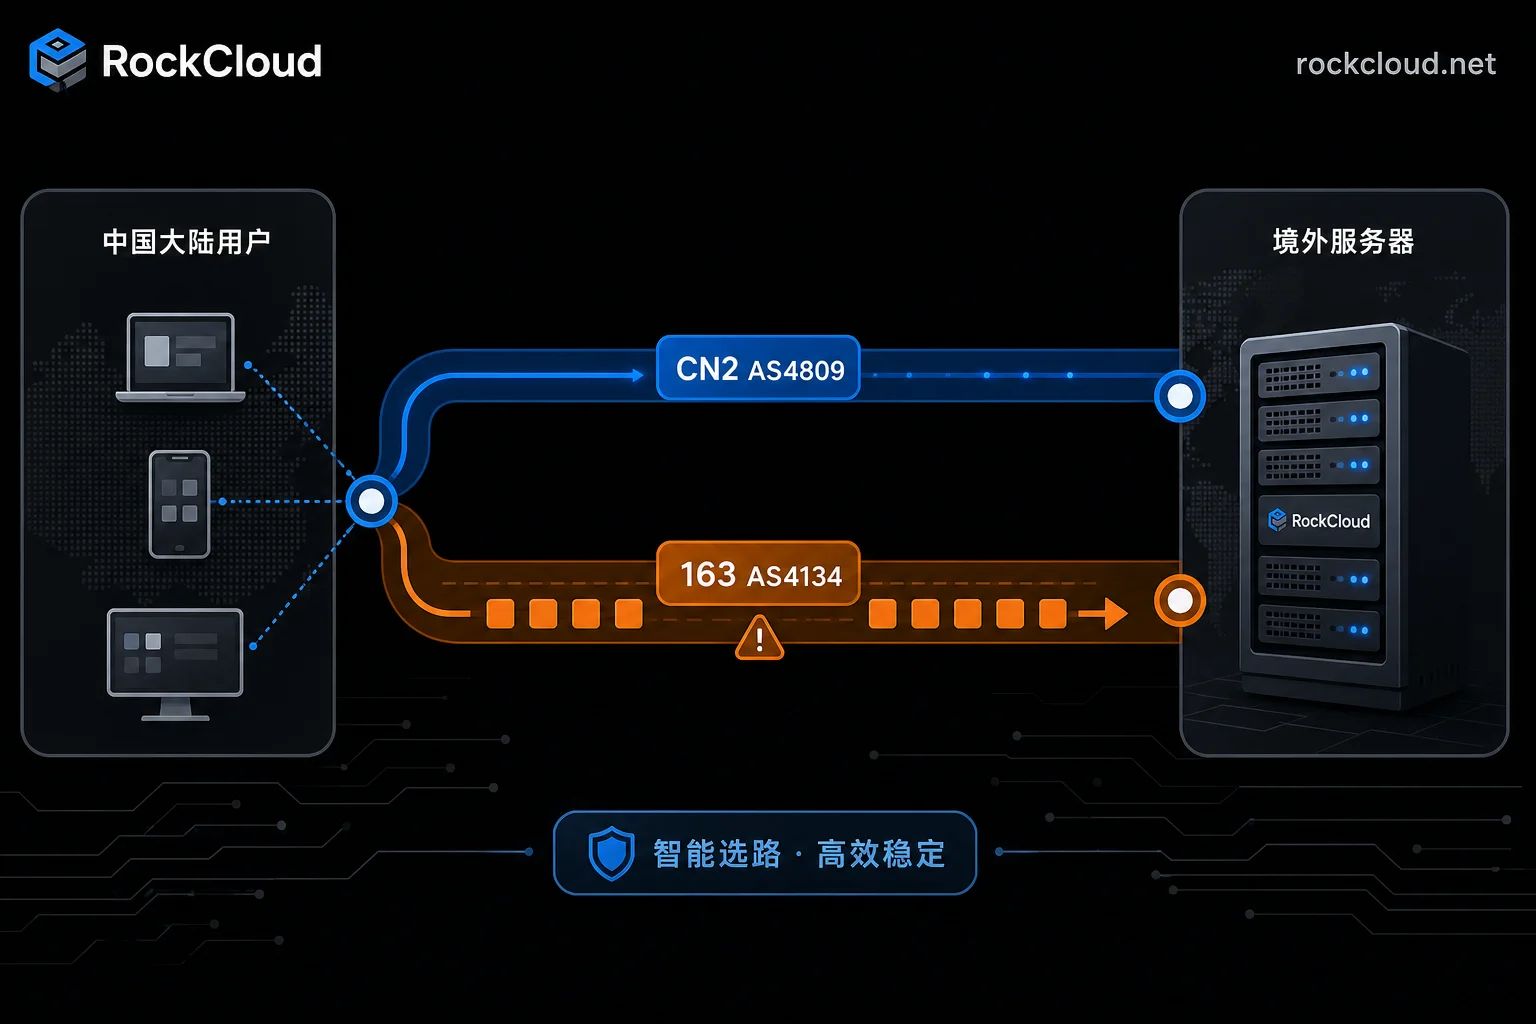
境外业务面向大陆用户卡顿,未必是线路问题。这篇按运维实际动手顺序给判定:先分段定位瓶颈,再用AS号和路由段位区分CN2 GT与GIA,重点讲回程怎么测、三网适配怎么看,最后说明CN2线路本身的容量与抗攻击边界,以及加速与清洗该怎么配合。
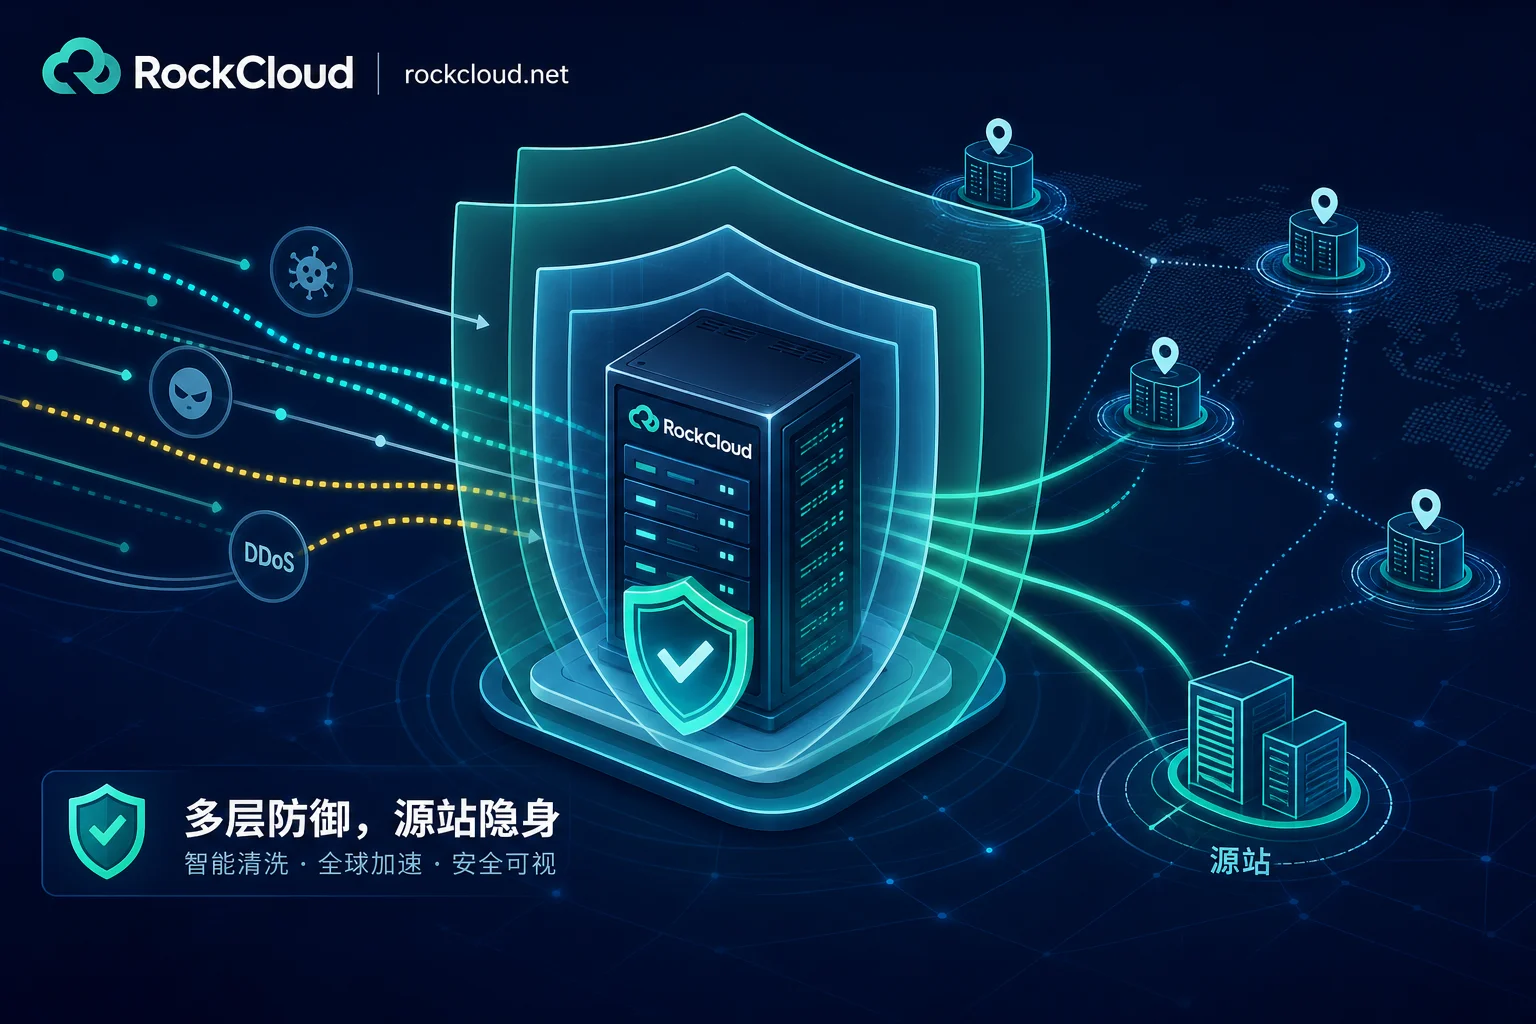
针对高防CDN接入后源站仍被直连的痛点,拆解源站隐藏的5道递进关口:从清理历史DNS与证书透明日志等暴露面,到解析层收口、网络层白名单隔离,再到传输层mTLS鉴权阻断绕过连接,最后由边缘承载应对容量型洪水。明确各层机制能挡什么、失效现象及验证方法,帮助运维与安全工程师构建确定性拦截体系。
针对服务器带宽打满、CPU满载等异常,本文提供一套基于日志的分层取证方法。通过解析入方向流量特征、四层连接状态及七层访问记录,精准定性攻击类型并映射至可执行的处置动作。重点澄清反射放大攻击中源IP伪造导致的溯源误区,明确日志分析在链路拥塞或上游黑洞时的失效边界,指导运维人员从盲目封禁转向基于证据的防御策略优化。
0 条留言
 RockCloud-基石云安全-官方博客