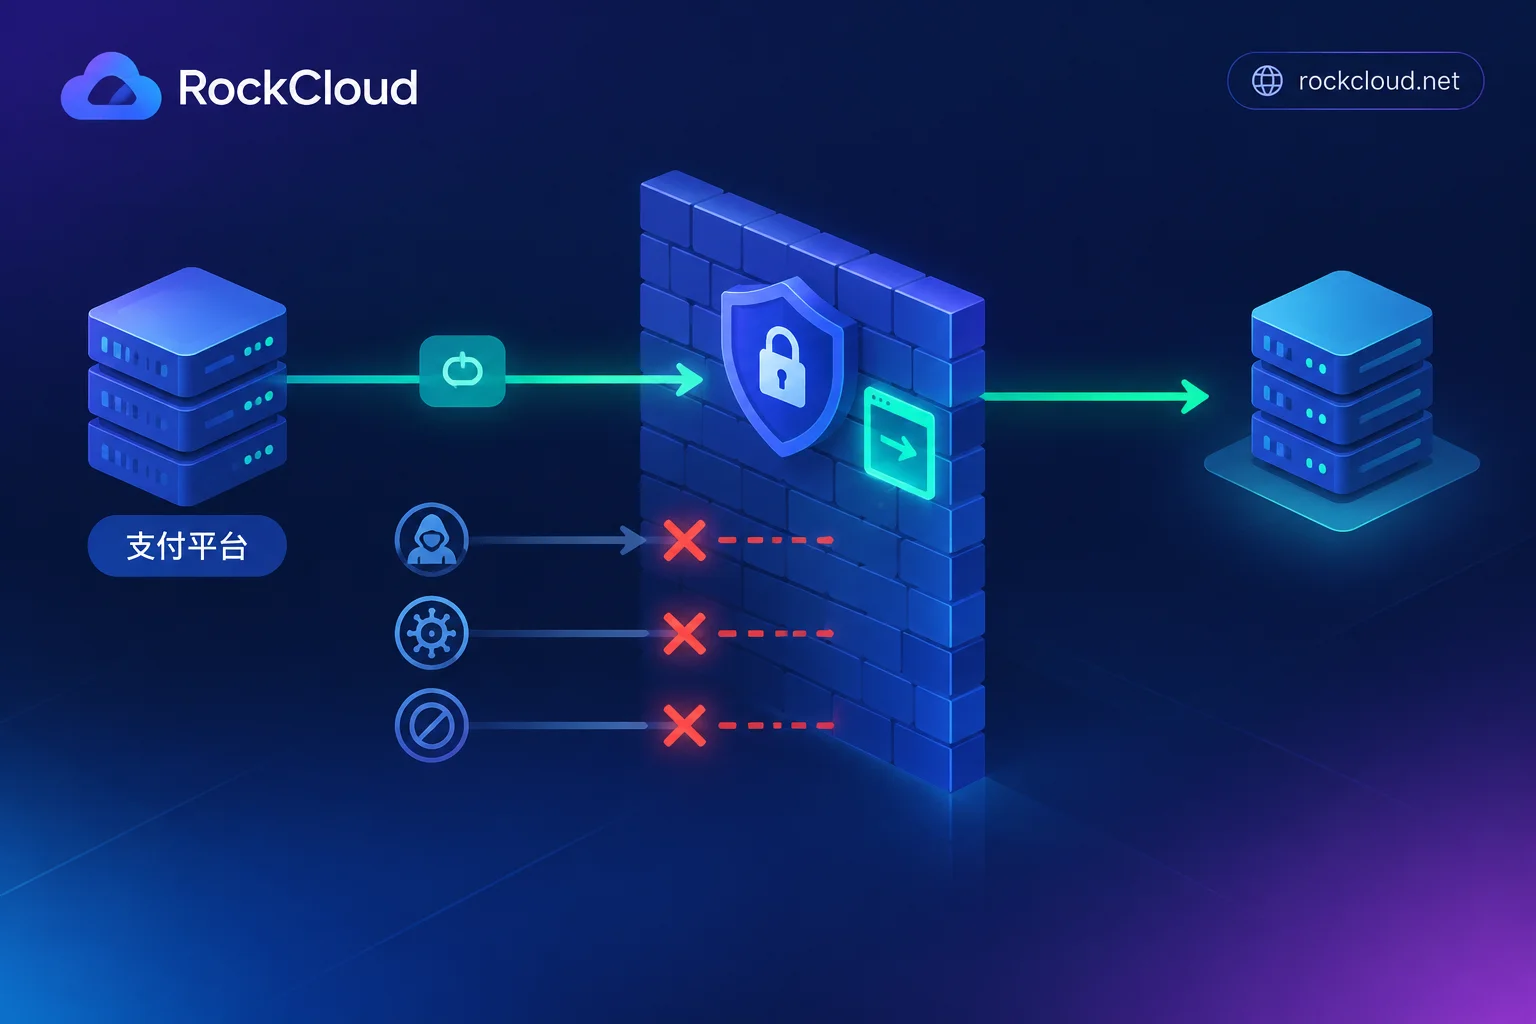
WAF把支付回调拦了怎么加白名单:先查规则ID,再按路径加IP精准放行

支付成功但订单不更新、支付平台提示通知失败,多半是WAF把回调请求当成了攻击。本文给出恢复顺序:先在拦截日志里锁定阻断模块和规则ID,再用“POST + 回调路径 + 支付平台官方IP段”的组合条件只放行该接口、只跳过命中的那个模块,最后重发通知验证,并保留业务层验签。

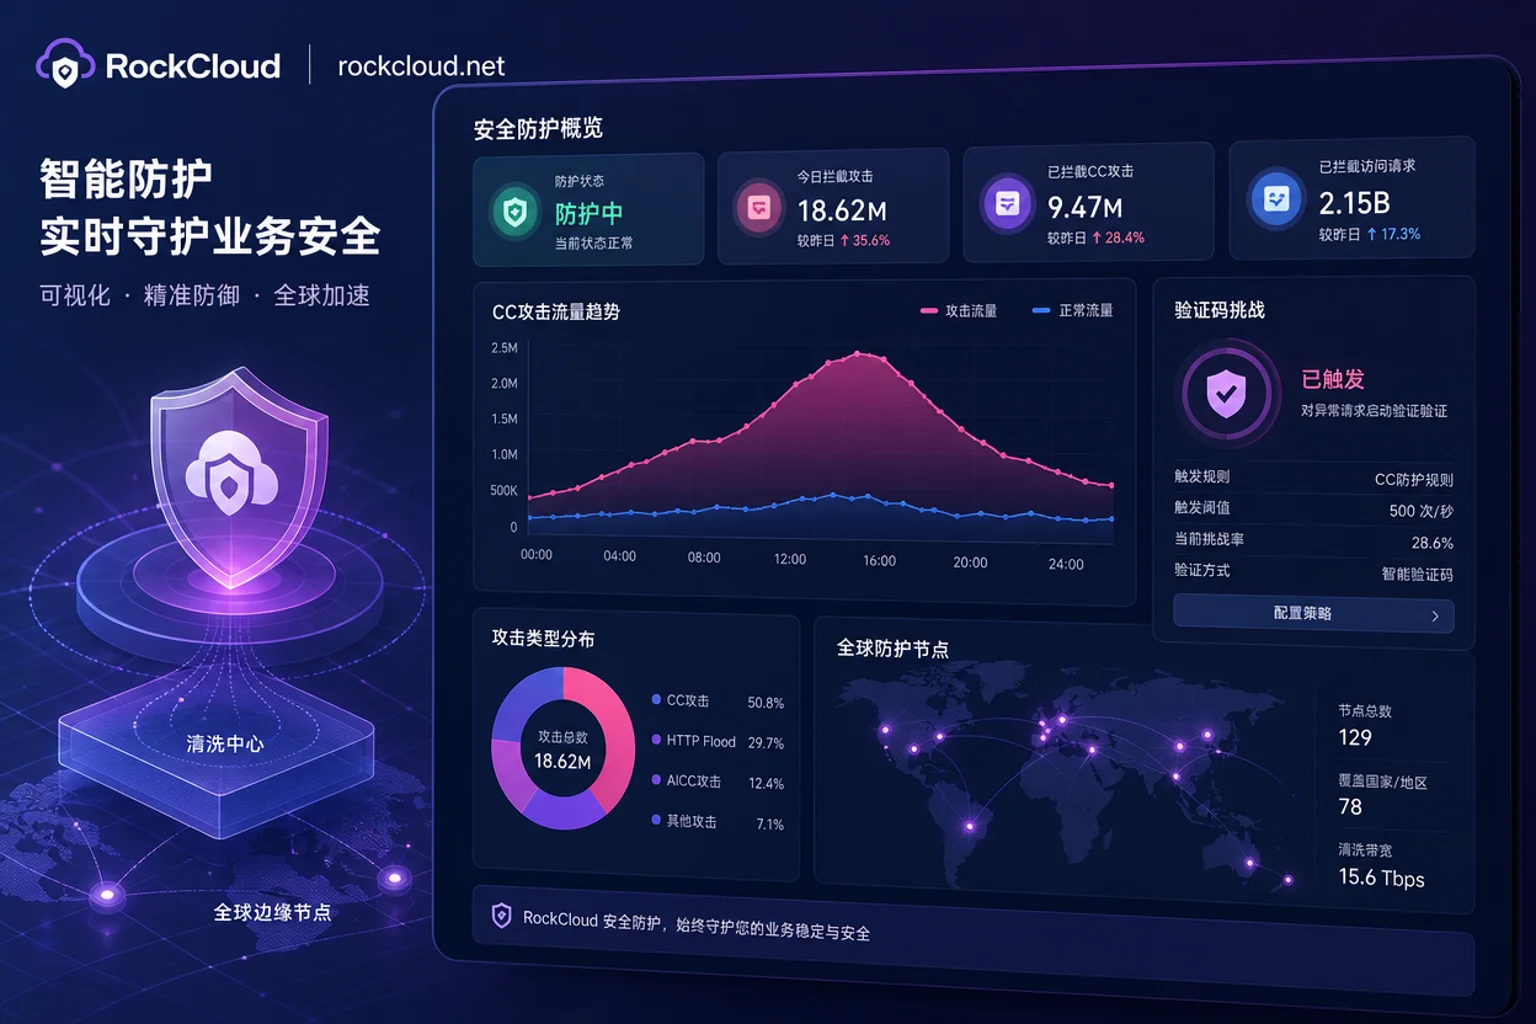
动态验证码在抗CC攻击中的实践应用:哪些路径弹、什么阈值触发

动态验证码在抗CC攻击中的实践应用需按路径价值分档触发,透明校验、无感JS挑战、交互式验证码各有适用场景,需结合异常信号自动升降级,边缘下发,并明确其无法替代限流与边缘清洗。

从Zayo 2026报告看WebSocket安全:短时攻击如何逼出长连接防护新打法

Zayo 2026年3月发布的《2026 Cybersecurity Trends》报告给所有依赖实时通信的团队提了个醒:DDoS攻击中位持续时间已从39分钟缩短到20分钟,近90%的攻击在10分钟内结束,平均攻击规模增长70%达到3.6Gbps。攻击者不满足于传统的流量轰炸,开始把WebSocket协议操纵和地毯式轰炸结合使用。这意味着,留给人工响应...
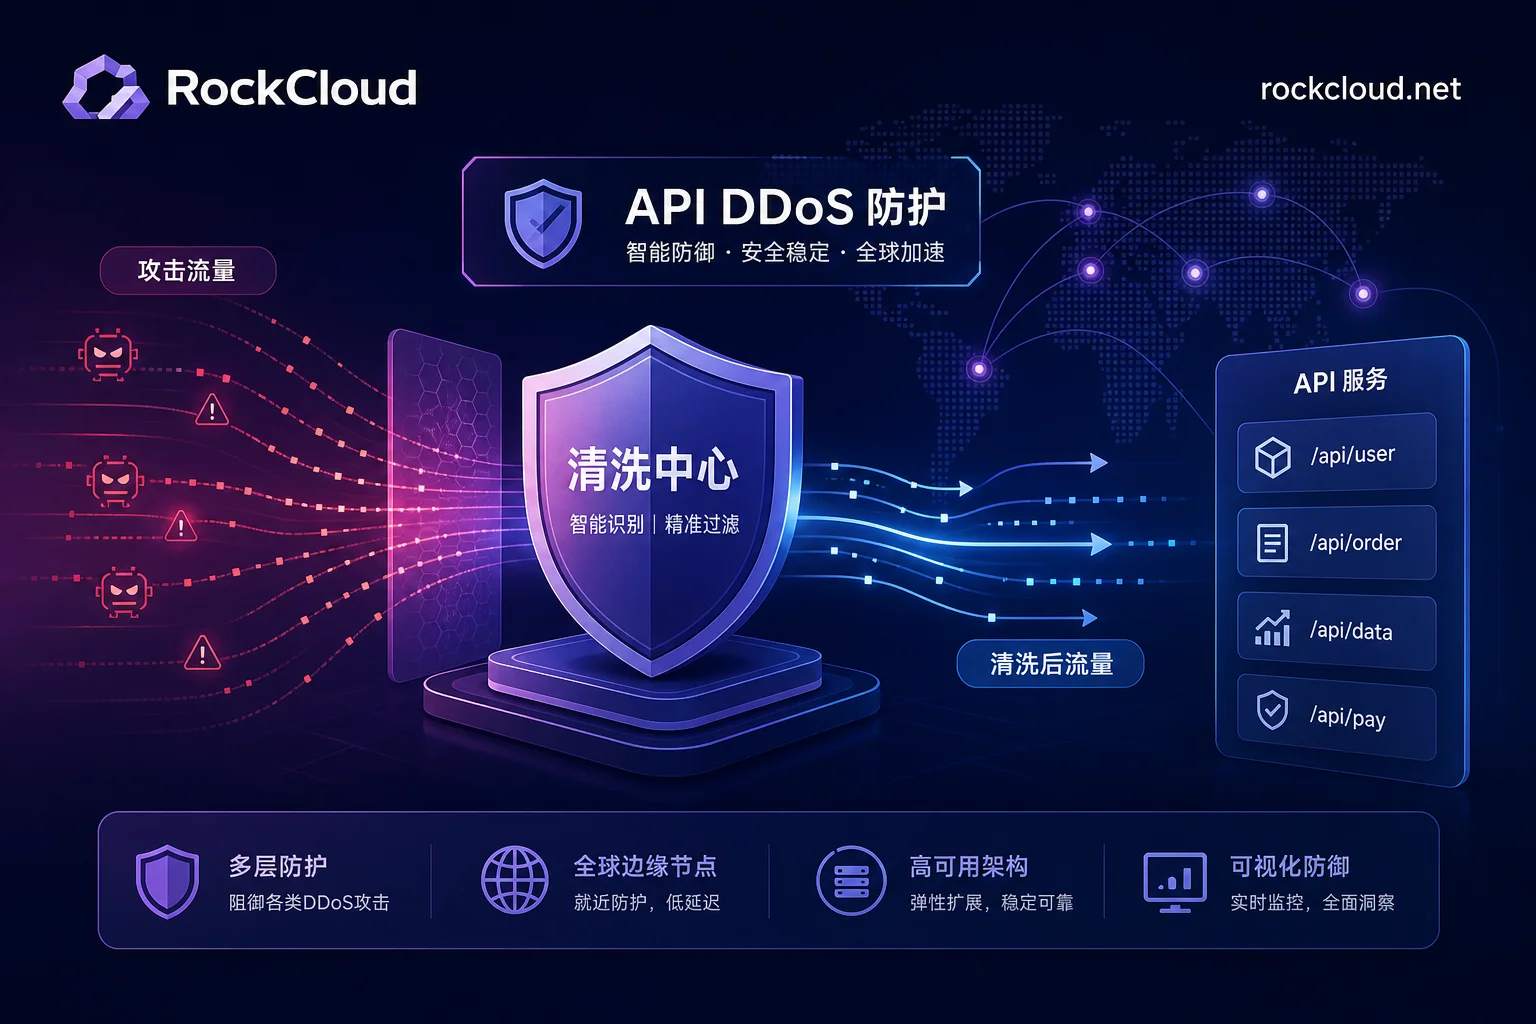
2026 API DDoS防护指南:应对7层流量暴发与业务逻辑滥用的分层防御方案

在微服务架构、移动端App及AI应用全面爆发的今天,API已经从后台数据通道变成了企业对外服务的核心入口。然而,传统的网络层(L3/L4)防御手段在面对针对API的应用层(L7)DDoS攻击时常常显得捉襟见肘。构建高效的API DDoS防护体系,关键在于建立“边缘清洗 + 业务逻辑校验 + 动态速率控制”的分层防御机制,既防止恶意流量压垮后端数据库与微...

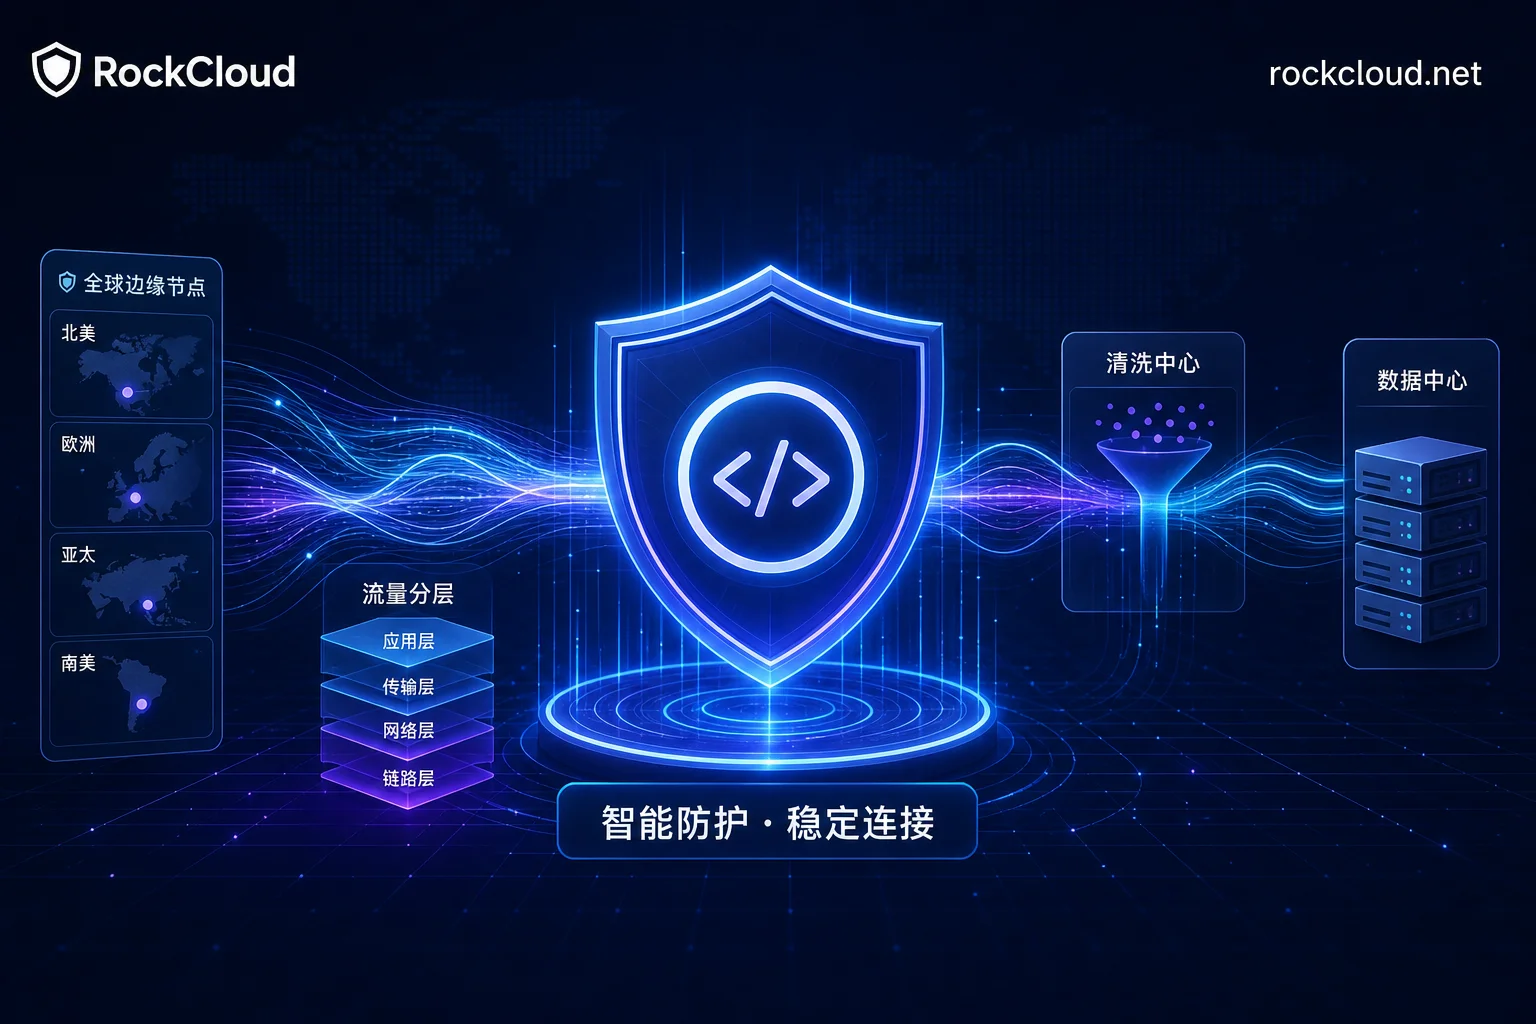
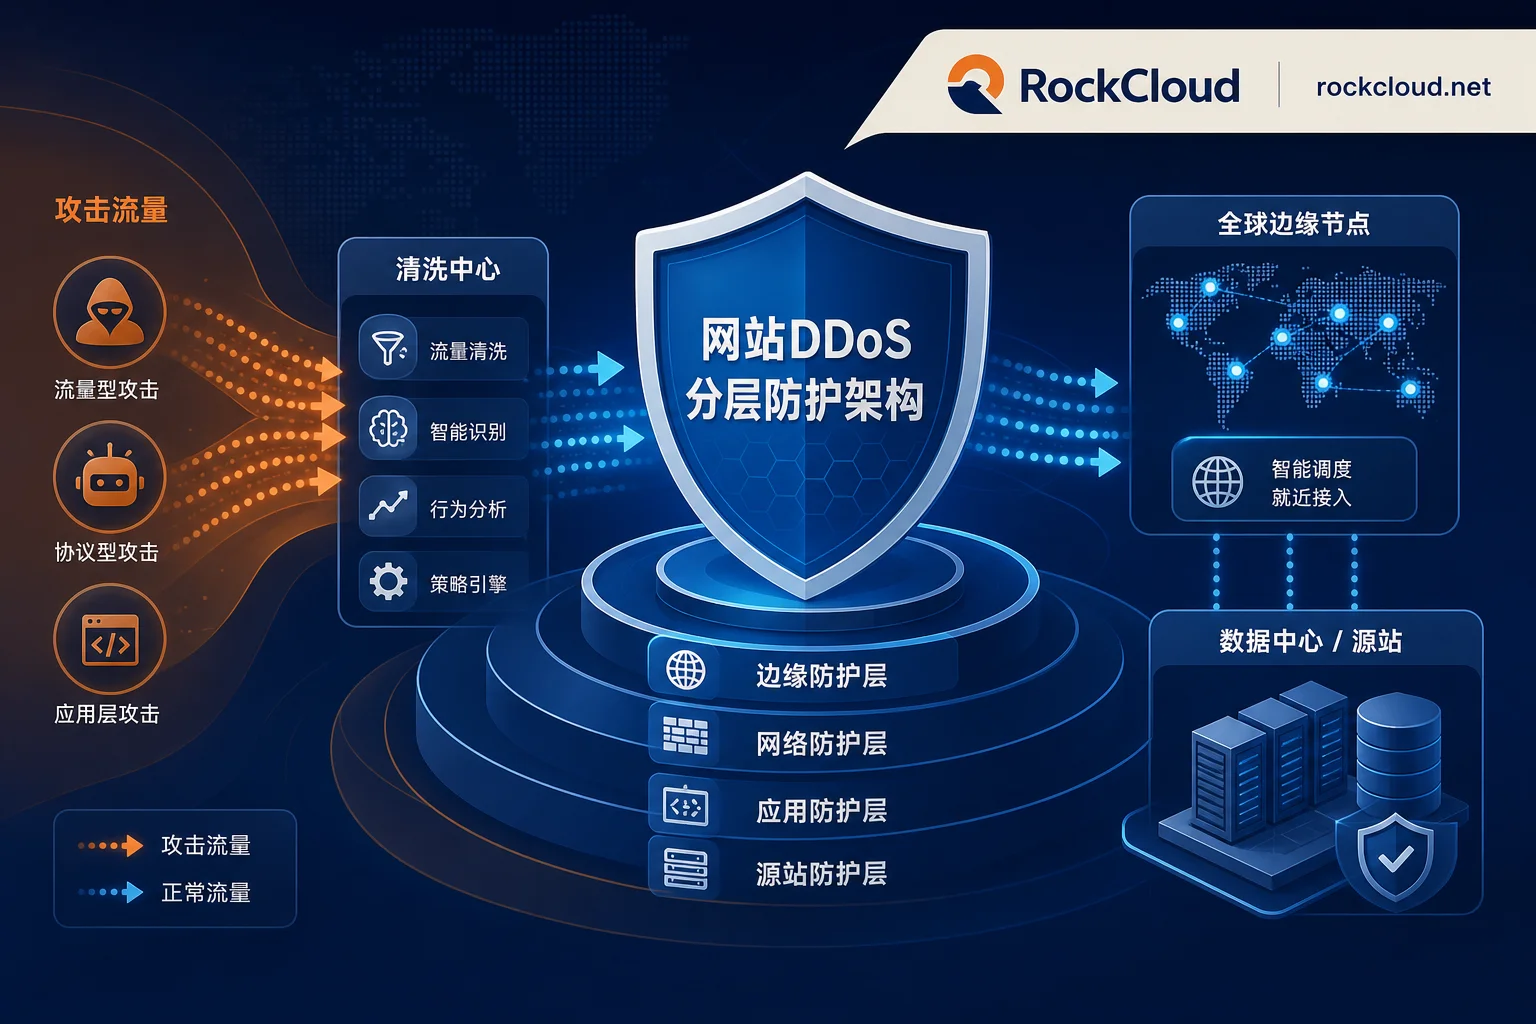
2026 DDoS 攻击走向短时高压:企业网站 DDoS 防护与分层架构指南

在当前的网络安全态势下,传统的网站DDoS防护策略正面临前所未有的挑战。根据 Radware 与 Cloudflare 发布的 2026 年网络威胁分析报告,极高吞吐量的分布式拒绝服务攻击已经呈现出“短时爆发”、“L3/L4 与 L7 混合渗透”以及“AI 自动化压测”三大显著特征 1。许多防御体系在检测到流量异常前,源站服务器便已被脉冲峰值瞬间打满或...